Изследователи по киберсигурност разкриха подробности за дългогодишна кампания със зловреден код в веригата за доставки на npm, която разпространява софтуер за кражба на информация и троянци за отдалечен достъп (RAT) към компрометирани хостове.
Кампанията получи кодовото име MALFEX от CloudSEK и Checkmarx. Оценява се, че активността е дело на един злонамерен субект, който изглежда е публикувал 12 пакета от август 2023 г. насам, осем от които са маркирани като зловредни.
- Атаката е проектирана да инфектира системи с Windows чрез три отделни канала:
- Зареждащ модул за Overlord — RAT с отворен код, написан на Go, който използва трансакции в Solana за извличане на адреса за командване и контрол (C2)
- Верига, която инсталира movinlike — открадвач на данни за Node.js, насочен към Discord, браузъри, Telegram и портфейли за криптовалута, и
- Модул за изтегляне (downloader)
Списъкът с идентифицираните зловредни пакети е следният:
- tlxbnhd
- tldriver
- mxdriver
- img-to-native
- native-runner
- function-flag (Все още е активен)
- function-color (Все още е активен)
- cdn-img-fetch (Все още е активен)
Общо тези пакети са били изтеглени 40 767 пъти. От тях 37 419 изтегляния съответстват на „function-flag“, което го прави най-големият източник на тази активност. Пакетът за първи път е публикуван през юли 2024 г. Последната версия е пусната на 4 август 2025 г.
Описанието на проекта за npm пакета съдържа приветствено съобщение, написано на португалски език, в което се казва: „Този проект беше създаден с много любов и всеотдайност от екипа на Malfex, чийто собственик е Murizada.“
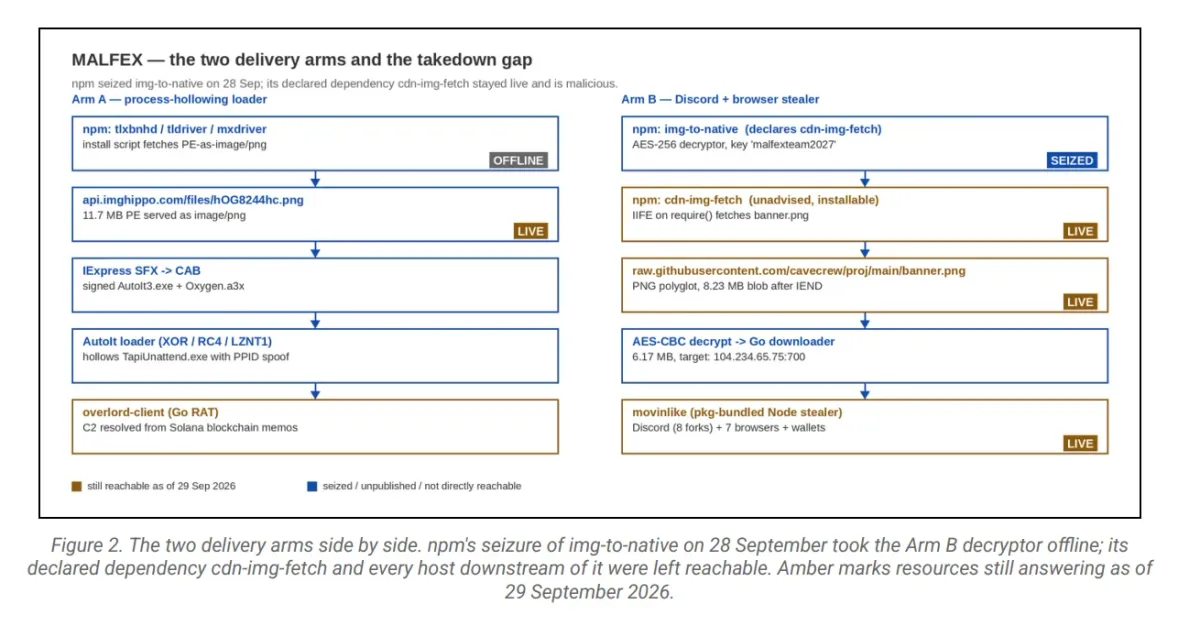
Три от пакетите — „tlxbnhd“, „tldriver“ и „mxdriver“ — действат като зареждащи модули за Overlord RAT, като зловредният код се задейства чрез куки за жизнения цикъл (lifecycle hooks), за да изтегли и стартира изпълним файл за Windows.
Втора подгрупа от npm пакетите, като например „img-to-native“, изисква „cdn-img-fetch“ за извличане и изпълнение на Go изпълним файл, който след това изтегля открадвач на данни за Node.js, способен да събира чувствителни данни.
В „function-flag“ присъства postinstall кука, която стартира JavaScript зловреден код за изтегляне на друг зловреден код от отдалечен сървър. Установено е, че всяка версия на пакета предоставя зловреден код от различно местоположение. Пакетът „function-color“ не съдържа собствен зловреден код, но посочва „function-flag“ като зависимост.
„В 1.7.3, настоящата най-нова версия, скриптът postinstall стартира example.js, който извиква функцията за ASCII арт на пакета с шрифта Bloody“, съобщават от Checkmarx. „Тази стойност на шрифта задейства скрита рутина, която изтегля node.exe от cdnzona.discloud.app — хост в бразилска услуга за хостинг на приложения, запазва го в %APPDATA%\node.exe и го стартира със скрит прозорец.“
Интересно е, че Overlord RAT е забелязан в две други кампании от юли 2026 г. насам: едната включва експлоатация на уязвимости във WordPress (CVE-2026-63030 и CVE-2026-60137, известни още като wp2shell), а другата е кампания за macOS, при която се използва фалшив инсталатор на Zoom за внедряване на RAT. Кампанията с фалшивия инсталатор на Zoom споделя тактически съвпадения с предполагаема група автори на заплахи, свързвани със Северна Корея и наречени UNK_DeadDrop.
„Операторът е португалско говорещ, коммитите в git са с часова зона -0300, едно от описанията на хранилището е на португалски, а показваното име и имейлът в GitHub съответстват на популярен бразилски псевдоним“, заявяват от CloudSEK. „Нищо от това не е аргумент, че кампанията е насочена към Бразилия. Това е просто елемент от атрибуцията към собственото лингвистично пространство на оператора и нищо повече. Разпространението се извършва през npm и Discord, които са глобални, а подборът на мишените на втория етап е опортюнистичен.“