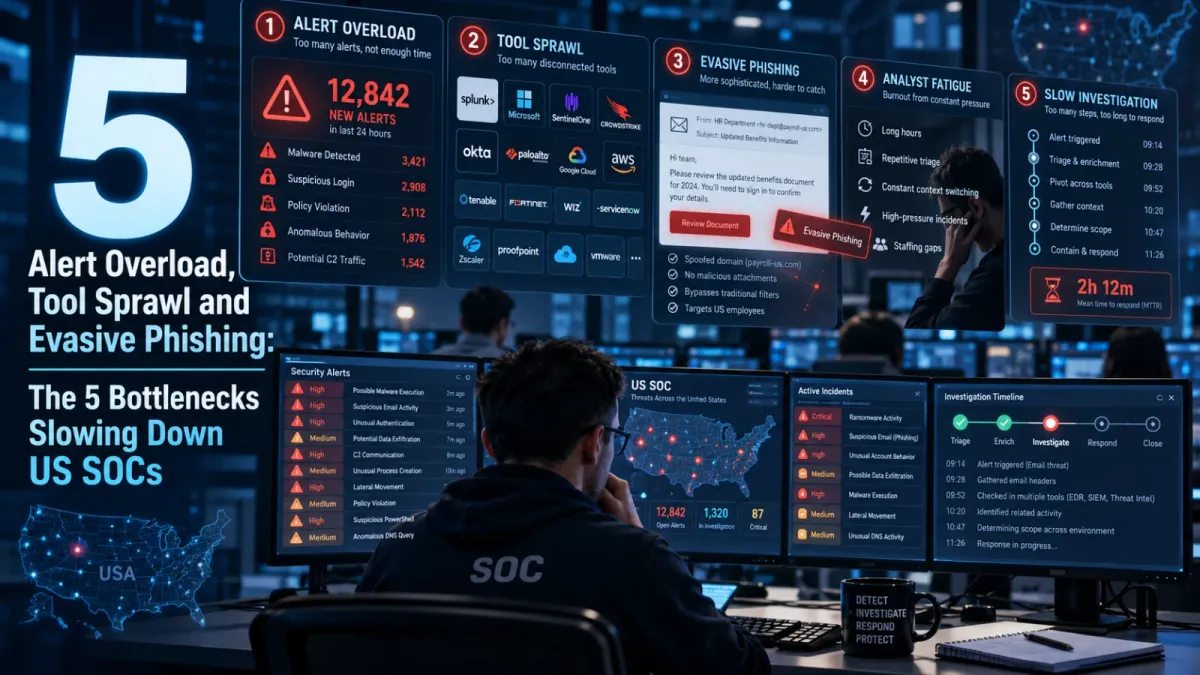
Центровете за сигурност (SOC) в САЩ нямат липса на продукти за сигурност. Срещат недостиг на време, хора и контекст.
Актуални проучвания в индустрията показват, че най-големите пречки пред бързото откриване и ограничаване са оперативни: твърде много предупреждения, твърде много ръчно триажиране, разследвания, разпокъсани между несвързани инструменти, и фишинг кампании, създадени да преминават през стандартните проверки.
Нов анализ от ANY.RUN описва пет повтарящи се критични проблема в съвременните SOC в САЩ и промените в работния процес, които ги решават.
По-долу е дадена разбивка на всеки проблем, числата зад него и техническите възможности, насочени към отстраняването му.
Числата зад натиска
Няколко доклада от 2026 г. показват на какво голямо натоварване са подложени екипите в SOC:
- 2 566 предупреждения и инцидента на ден е средният брой, с който се справя един SOC.
- 52% от организациите съобщават за по-високи облеми от предупреждения и инциденти, а 46% посочват недостатъчен персонал (Доклад за създаване на съвременен и зрял център за сигурност за 2026 г., Optiv, Palo Alto Networks и Ponemon Institute).
- 36% от предупрежденията и инцидентите все още се разследват ръчно (същият доклад).
- 24% от кибер лидерите посочват липсата на видимост в цялата корпоративна мрежа като най-голямата единична пречка пред ефективността на SOC (SANS SOC Survey за 2026 г.).
- 191 561 жалби за фишинг и дублиране на самоличност (spoofing) са подадени през 2025 г., а само компрометирането на бизнес електронна поща (BEC) е причинило съобщени загуби за приблизително 3,05 милиарда долара (Доклад за интернет престъпления на ФБР за 2025 г.).
- Излагането на фишинг достига 73,4% във финансовия сектор и 72,2% в производството (данни на ANY.RUN за 2026 г.).
Взети заедно, тези числа показват индустрия, в която обемът на предупрежденията нараства по-бързо от броя на служителите, а голяма част от разследващата работа все още се извършва на ръка.
Проблем 1: Твърде много предупреждения все още изискват твърде много работа от анализаторите
Големият обем от предупреждения е само част от проблема. Реалната цена е ръчната работа зад всяко предупреждение. Анализаторите от първо ниво (Tier 1) трябва да решат дали даден подозрителен файл, връзка или прикачен файл действително е злонамерен.
Това често означава той да бъде стартиран в контролирана среда, да се премине през всеки етап от веригата на атаката и да се наблюдава какво се случва.
Съвременните многостепенни заплахи спират, ако никой не взаимодейства с тях, така че едно статично сканиране или пасивно пускане в изолирана среда може да върне неокончателен резултат.
Как се решава: Интерактивната изолирана среда (Interactive Sandbox) на ANY.RUN позволява на анализаторите безопасно да активират подозрителни файлове и URL адреси и да наблюдават поведението на атакуващия в реално време.
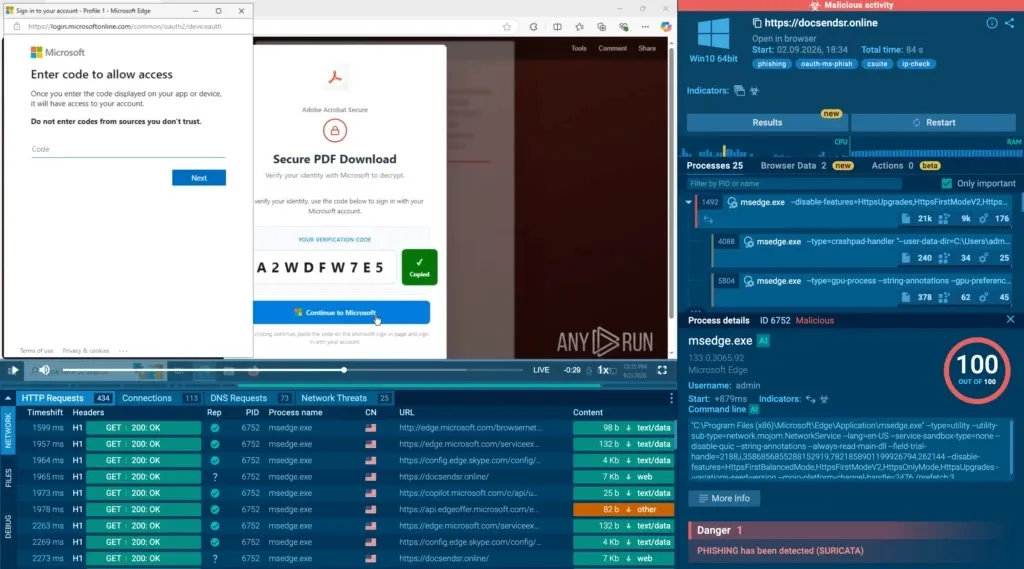
Нейната функция за Автоматизирана интерактивност (Automated Interactivity) поема потребителските действия, от които зависят многостепенните атаки, като щракване върху бутони, стартиране на свалени файлове и решаване на CAPTCHA тестове. Това поддържа веригата на атаката активна, без анализаторът да изпълнява всеки етап ръчно.
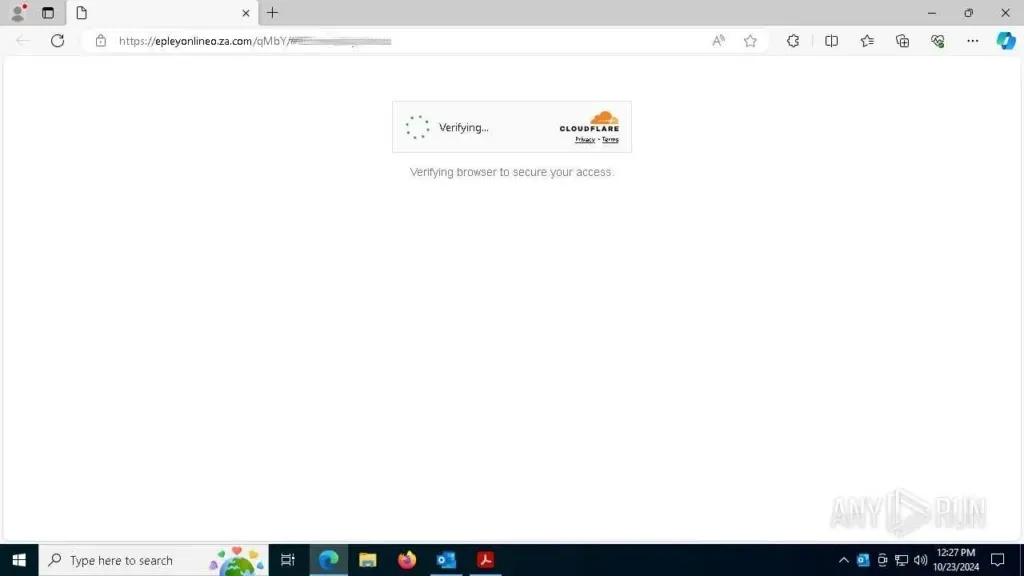
Според ANY.RUN този подход може да съкрати времето за разследване на първо ниво (Tier 1) с 20% и да намали ескалациите от първо към второ ниво (Tier 1 към Tier 2) с 30%.
За реален пример, тази сесия за анализ в изолирана среда показва скорошна комплексна атака, насочена към организации в САЩ, изградена около злонамерения URL адрес docsendsr[.]online, която бива активирана и анализирана стъпка по стъпка.
Проблем 2: Анализаторите възстановяват атаките наново в несвързани инструменти
Типичното разследване е разпръснато в множество конзоли. Анализаторът потвърждава файл или URL адрес в един инструмент, проверява поведението му в друг, търси свързана инфраструктура в трети и обогатява констатациите с разузнавателни данни за заплахи (Threat Intelligence) на друго място, докато превключва между SIEM и SOAR.
Всяко превключване крие риск от загуба на контекст, а доказателствата често трябва да се събират отново за следващия човек по веригата.
Как се решава: ANY.RUN свързва тези етапи чрез своите продукти за разузнаване на заплахи:
- Threat Intelligence Lookup позволява на анализаторите да преминават от един индикатор (IP адрес,โดмейн, хаш или поведенчески артефакт) към свързана инфраструктура, образци и кампании, използвайки данни от анализи в реално време в изолирана среда.
- Threat Intelligence Feeds доставят свежи IOC към съществуващите системи за сигурност, така че откриването и блокирането да използват същите разузнавателни данни, с които работят анализаторите.
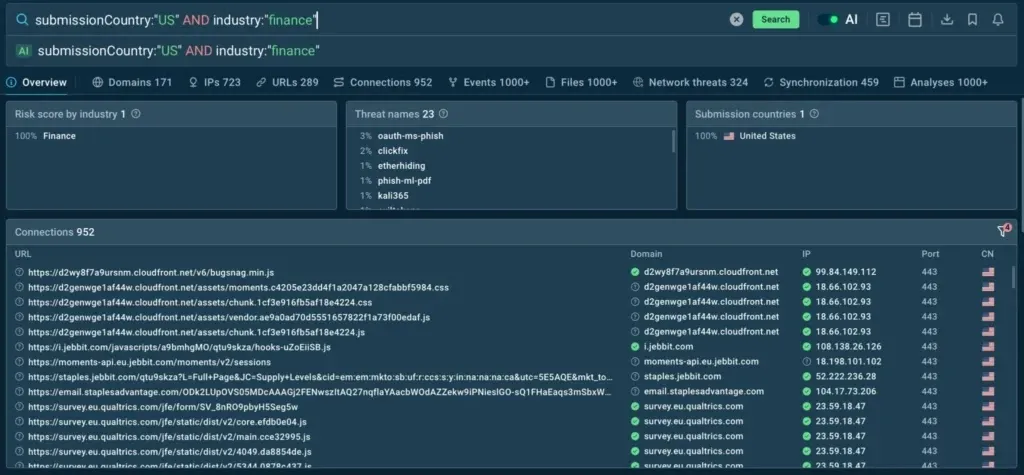
За по-големи екипи корпоративните функции добавят частни екипни работни пространства, контрол на достъпа на базата на роли (RBAC), SSO и интеграции със съществуващи платформи за сигурност.
Целта е цялото разследване да се съхранява на едно място, вместо да се разпръсква между десетки раздели.
Проблем 3: Фишингът създава опасни пропуски във видимостта
Фишингът продължава да бъде най-честият входен вектор към организациите в САЩ, а техниките са доразвити далеч отвъд дублиращите страници за вход. Текущите кампании рутинно използват:
- Фалшиви CAPTCHA тестове, които крият злонамереното съдържание от автоматизираните скенери
- Цифров отпечатък на браузъра (browser fingerprinting) с цел показване на легитимни страници пред средите за анализ
- Многостепенни вериги от пренасочвания, които скриват крайната целева страница
- QR кодове, които пренасят атаката към неуправлявани мобилни устройства
- Географско ограничаване (geofencing), което показва злонамерения код само на посетители от целевите региони
- Злоупотреба с легитимни процеси по автентификация за прихващане на сесийни токени
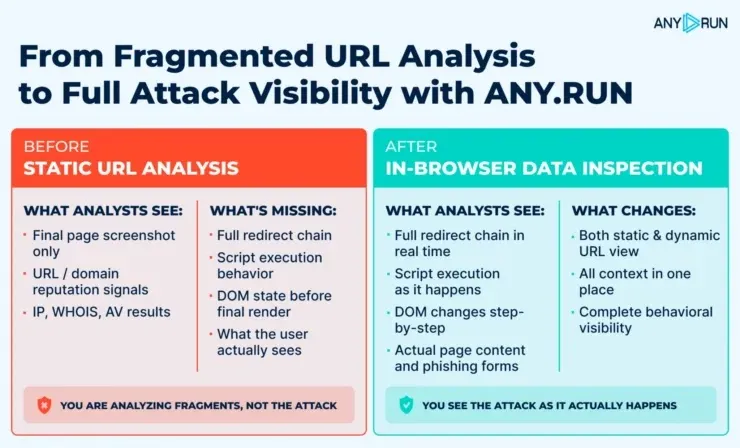
Базовата проверка на репутацията на URL адрес пропуска по-голямата част от това, тъй като страницата се държи различно в зависимост от браузъра, местоположението, състоянието на сесията или потребителското взаимодействие.
Как се решава това: Две възможности на изолираната среда са насочени към този проблем:
- In-Browser Data Inspection (Инспекция на данни в браузъра) показва какво всъщност се случва вътре в сесията на браузъра, включително пренасочвания, фонови заявки и активност на страницата, които обикновената проверка на URL адрес не би видяла.
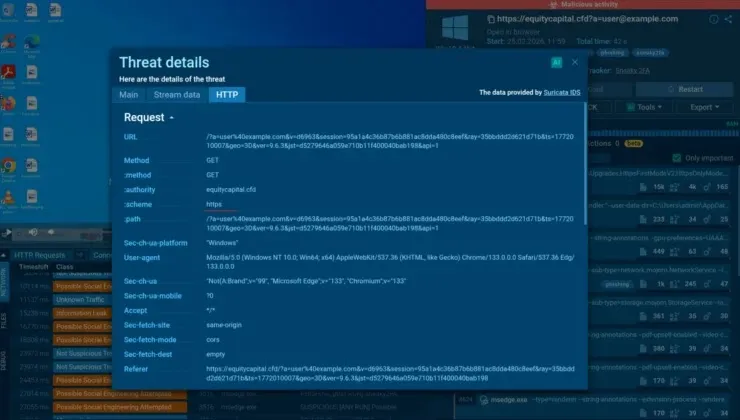
- Automatic SSL Decryption (Автоматично SSL декриптиране) позволява на изолираната среда да инспектира трафика в рамките на HTTPS сесии. Това разкрива събиране на идентификационни данни, вериги от пренасочвания и кражба на токени, които иначе биха изглеждали като обикновен криптиран уеб трафик.
Проблем 4: Обхватът не е в крак със средата
Корпоративните среди вече обхващат Windows крайни точки, macOS лаптопи, Linux сървъри, облачни работни товари и мобилни устройства. Обхватът на SOC рядко е еднакво силен във всички тях.
Инструментите за разследване често са фокусирани върху Windows, оставяйки екипите със слепи петна, когато заплахата е насочена към друга платформа.
Това съвпада с констатацията на SANS, че една четвърт от лидерите в областта на сигурността виждат ограничената видимост като най-голямата си пречка.
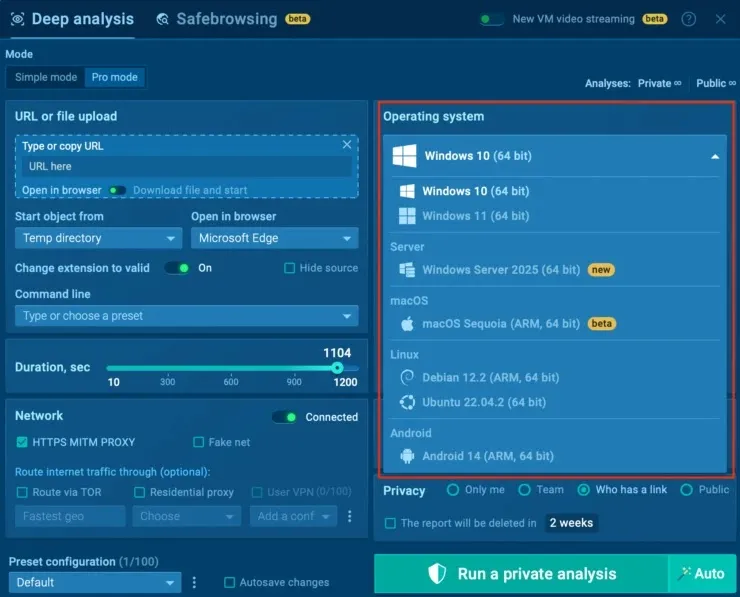
Как се решава това: Изолираната среда на ANY.RUN поддържа анализ на Windows, Linux, macOS и Android. Анализаторите могат да задействат зловреден код в средата, към която той действително е насочен, вместо да гадаят от поведението му на грешната платформа.
Проблем 5: Резултатите от разследванията не се превръщат в действия
Дори добре проведено разследване губи стойност, ако констатациите от него не достигнат ясно до следващия екип.
Анализаторите често прекарват допълнително време в превръщане на необработените технически данни в обобщения за Ниво 2, за екипа по реагиране на инциденти или за ръководството. Всяко предаване на информация крие риск от загуба на контекст или повторение на вече извършен анализ.
Как се решава това: Докладът за Ниво 1 (Tier 1 Report) на ANY.RUN генерира структурирано обобщение на всяко разследване, включително:
- Заключението (verdict)
- Ключовите констатации
- Препоръчителните следващи стъпки
- Подкрепящи технически доказателства: поведение, IOCs (индикатори за компрометиране), мрежова активност и подробности за процесите
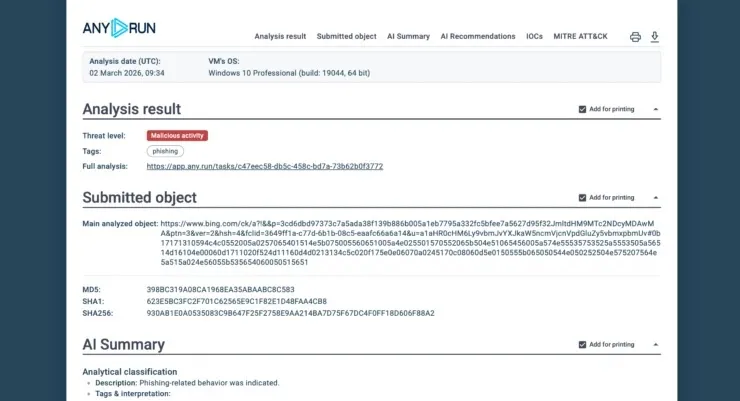
Ескалациите пристигат с вече прикрепен контекст, така че приемащият екип да може да действа, вместо да започва отначало.
По-голямата картина
Общата нишка между всичките пет проблема е, че SOC центровете в САЩ са ограничени не толкова от инструментите, които притежават, колкото от работните процеси, които ги свързват.
Претоварването с предупреждения, фрагментираните разследвания, трудният за засичане фишинг, неравномерното покритие на платформите и лошото предаване на информация сочат към една и съща необходимост.
Анализаторите се нуждаят от начин да разследват заплахите безопасно, да виждат пълния контекст на атаката, да работят на различни операционни системи и да превръщат констатациите в ясни последващи действия.
Платформата на ANY.RUN, използвана от над 700 000 специалисти по сигурност в над 16 000 организации, включително 64% от компаниите във Fortune 500, е позиционирана така, че да осигури този свързан работен процес – от задействането в изолирана среда през обогатяването с разузнавателни данни до реагирането.
Екипите, които търсят начин да намалят ръчното сортиране и да ускорят локализирането на инциденти, могат да разгледат корпоративните решения на ANY.RUN.