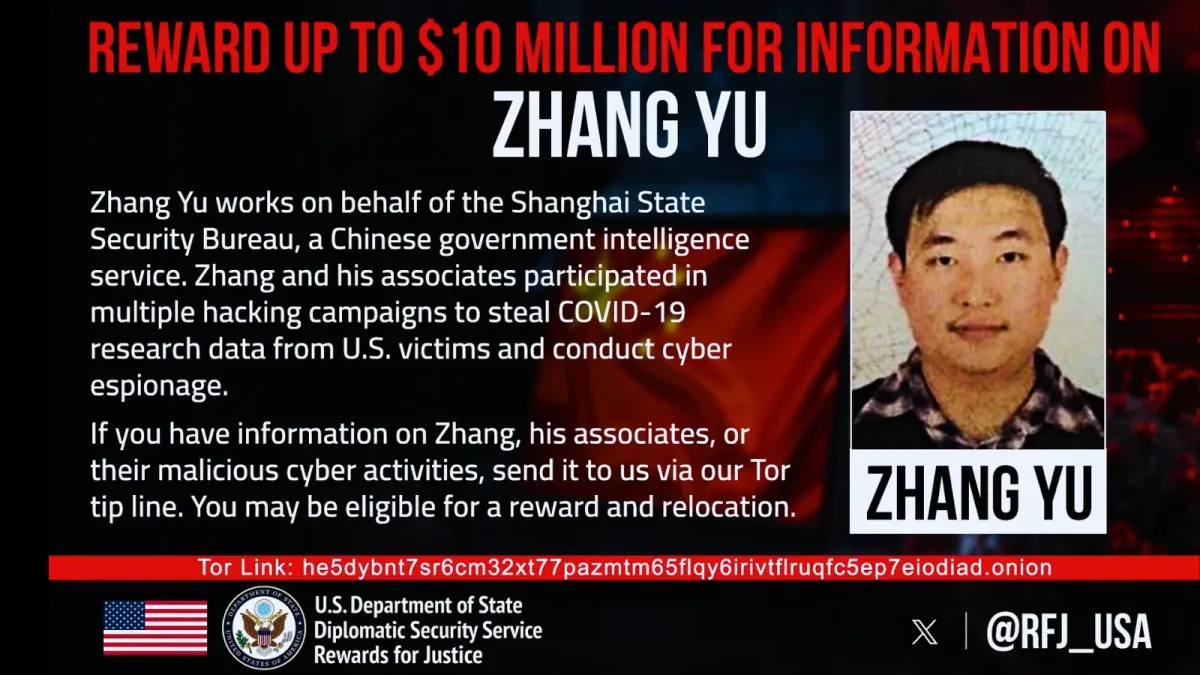
Държавният департамент на САЩ предлага до 10 милиона долара за информация за Чжан Юй (Zhang Yu), китайски гражданин, обвинен в подпомагане на хакери, насочили се към американски изследвания за COVID-19. Обявлението от програмата Rewards for Justice търси подробности за Чжан, неговите съучастници и тяхната злонамерена кибердейност, като за отговарящите на условията източници са предвидени възможни възнаграждения и релокация.
Американските власти твърдят, че Чжан е работил от името на Шанхайското бюро за държавна сигурност, част от Министерството на държавната сигурност на Китай. Кибердивизионът на ФБР подчерта наградата, като същевременно посочи делото срещу неговия предполагаем партньор Сю Дзеуей (Xu Zewei), който в момента се намира в ареста в САЩ.
Мишени са били пощенски кутии с изследвания
Според резюмето на делото от Министерството на правосъдието предполагаемите пробиви са извършени от февруари 2020 г. до юни 2021 г. Първоначалните цели са включвали американски университети, имунолози и вирусолози, работещи върху ваксини, лечения и тестове за COVID-19. разследващите твърдят, че служители на разузнаването са ръководили хакерските атаки и са получавали доклади за техния напредък.
Съдебните документи описват ясна последователност. Около 19 февруари 2020 г. се твърди, че Сю е съобщил на служител от Шанхайското бюро за държавна сигурност, че е пробил изследователски университет в Южния окръг на Тексас. Три дни по-късно служителят му е наредил да достъпи конкретни пощенски кутии, принадлежащи на изследователи, изучаващи COVID-19.
По-късно Сю докладва, че е получил съдържанието на тези пощенски кутии, казват прокурорите. Тази разлика е важна: делото описва предполагаема кражба на данни, а не просто неуспешни опити за достигане до изследователските системи. Публичното резюме обаче не идентифицира университета и не съдържа подробности за всеки откраднат документ.
Разследването също така свързва Чжан и Сю с хакерската кампания HAFNIUM срещу Microsoft Exchange Server. Прокурорите твърдят, че от края на 2020 г. групата е експлоатирала уязвимости в Exchange, за да проникне в имейл системи. Microsoft публично разкри кампанията през март 2021 г., което доведе до инсталиране на корекции за сигурност, инструменти за откриване и насоки от правителството.
След като са получили достъп, се твърди, че хакерите са инсталирали web shell-ове — скриптове, които позволяват на атакуващите да управляват сървър дистанционно. Този достъп им е позволил да търсят и откраднат данни от пощенски кутии. В целева адвокатска кантора разследващите казват, че атакуващите са търсили термини като „Chinese sources“, „MSS“ и „HongKong“.
ФБР съобщава, че по-широката кампания HAFNIUM е компрометирала повече от 12 700 американски организации. Тази цифра описва по-широката кампания, а не потвърден брой жертви на изследвания за COVID-19 или организации, лично пробити от Чжан.
Италианските власти арестуваха Сю в Милано на 3 юли 2025 г. по искане на Вашингтон. Той беше екстрадиран на 25 април 2026 г. и се появи във федералния съд в Хюстън на 27 април. Чжан остава издирван. И двамата са изправени пред обвинения в обвинителен акт от девет точки; обвиненията не са доказателство за вина.
Cyber Security News по-рано проучи китайски компании, свързани със Сю и Чжан, и техните патенти за инструменти за събиране на данни. Това съобщение идентифицира Shanghai Powerock като работодател на Сю и Shanghai Firetech като работодател на Чжан, добавяйки контекст към предполагаемата мрежа от изпълнители зад тези операции. Констатациите за патентите не установяват кои инструменти са използвани при тези прониквания.
Министерството на правосъдието заявява, че Китай използва частни компании, за да скрие ролята си в хакерството, докато получените пробиви могат да оставят системите отворени за последващи атаки от несъвързани, водени от печалба автори на заплахи.
Rewards for Justice насочва източниците към официалния си канал за съобщаване, базиран на Tor, за информация относно кибердейности, подкрепяни от чужди държави. Неговите насоки казват, че източниците, отговарящи на условията, могат да получат подкрепа за преместване и плащания в криптовалута.
Cut every SOC alert investigation by 21 min. Power your SOC with instant IOC context for immediate response: Integrate TI Lookup into your SOC