Yubico и Okta анкетираха 1890 специалисти по технологии и сигурност от девет държави относно начина, по който се вписват в работните си профили. Най-честият отговор е потребителско име и парола (43%), получени от група, в която 87% заявяват, че са запознати с passkeys.
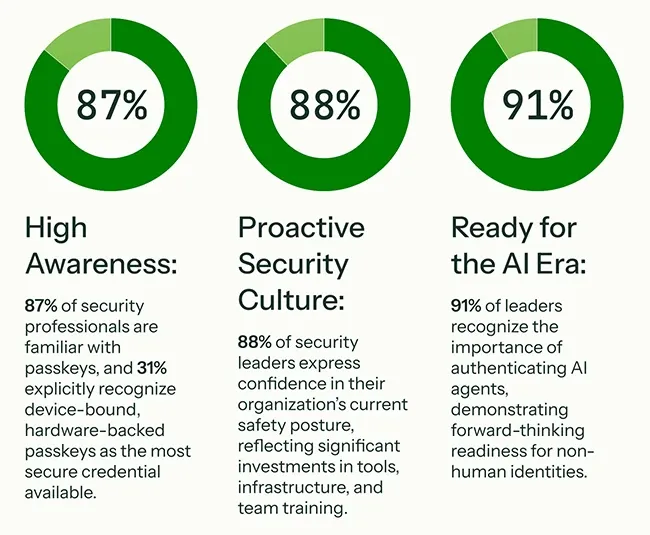
Висока степен на познаване на съвременната автентификация (Източник: Доклад за глобалното състояние на автентификацията за 2026 г.)
Паролата идва с лаптопа
Половината от анкетираните са получили потребителско име и парола, когато са започнали настоящата си работа. Авторите на доклада твърдят, че каквото и да предостави ИТ отделът през първия ден, хората продължават да използват точно това. В личните си профили тези специалисти разчитат първо на пароли, а на второ място — на кодове от SMS съобщения. Кодовете от SMS пренасят собствен риск: атакуващ, който убеди мобилен оператор да прехвърли телефонен номер, получава и кодовете.
„Когато остарелите навици за вписване се запазят, организациите остават уязвими към съвременни вектори на атака“, заяви Шарлот Уайли, старши вицепрезидент и заместник-директор по сигурността в Okta.
Въпреки това анкетираните оценяват работодателите си щедро. Повечето описват организацията си като сигурна — заключение, което съжителства с факта, че 43% все още се вписват с парола. Изследователите наричат това склонност към оптимизъм — вярата, че експертизата ви предпазва от лоши последици.
Експертите разчитат грешно тестовите имейли
Анкетираните сами са предоставили данните за фишинга. Четиридесет и четири процента заявяват, че тяхната организация е претърпяла поне една успешна фишинг атака, задвижвана от изкуствен интелект, през изминалата година. Приблизително същият брой заявяват, че нямат такива случаи, а останалите не са сигурни. Разглеждайте тези данни като това, което анкетираните вярват, че се е случило в техните компании, а не като измерена честота на пробиви.
Изследователите са провели и тест. Те са показали на анкетираните два имейла от отдел „Човешки ресурси“, обявяващи актуализиран наръчник за служителите — единият, написан от човек, а другият — генериран от ИТ, и са ги попитали кой какъв е. Едва 36% са посочили правилно написания от човек. Повечето от останалите са смятали, че е написан от ИИ, а няколко не са били сигурни.
Ако има едно нещо, което да запомните от този тест, то е колко малко може да научи един внимателен читател от текста на даден имейл. Защитената от фишинг автентификация пренася проверката от окото на читателя към ключа, който потвърждава домейна на сайта, преди да бъде изпратено каквото и да било. Дори измамен служител не може да предаде валидни идентификационни данни.
Какво искат да променят компаниите
Yubico и Okta искат защитени от фишинг автентикатори да бъдат предоставяни на новите служители по време на въвеждането им в работата, така че силното вписване да започва от първото влизане, както и да бъде налагано чрез политики за влизане в приложенията. Те също така призовават за проверки на състоянието на устройството преди отваряне на сесия и за последващи проверки на риска по време на работа. Това включва натискане на ключ или биометрично сканиране, преди ИИ агент да извърши работа от името на дадено лице.
ИТ отделът, който настройва лаптопа на новия служител, взема първото решение, а при 52% от тези анкетирани той е предоставил парола.

Изтеглете електронна книга: Identity-First Threat Intelligence