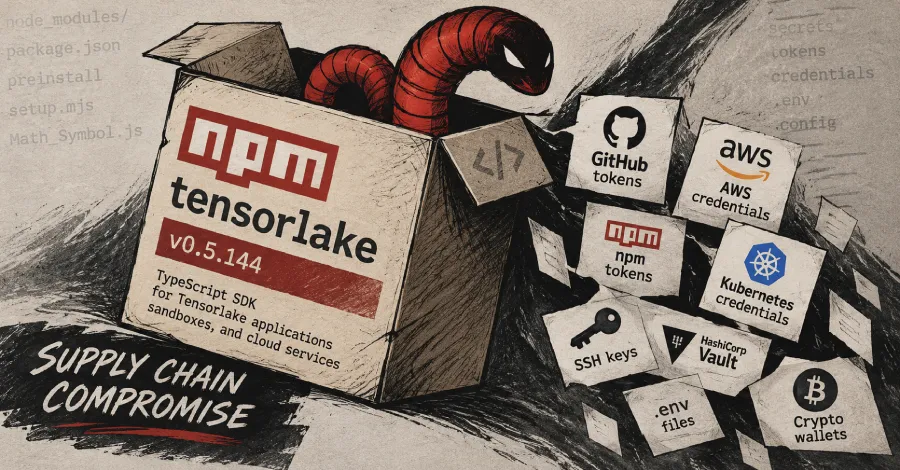
npm пакетът, известен като „tensorlake“ — TypeScript комплект за разработка на софтуер (SDK) за приложения, изолирани среди и облачни услуги на Tensorlake, бе компрометиран като част от атака срещу веригата за доставки ChainDrop / Shai-Hulud.
Зловредната версия 0.5.144 „съдържа криптиран/обфускиран зловреден софтуер, който събира идентификационни данни, извлича тайни, осигурява персистентност и изпълнява отдалечено подаден код“, съобщава Socket. Версия 0.5.144 вече не е налична за изтегляне от регистъра на npm пакети.
Анализът на компрометираната версия показва, че тя съдържа preinstall hook, предназначен да стартира JavaScript файл („package/lib/setup.mjs“), както и обфускиран зареждащ модул (loader), който стартира основния червей за кражба на идентификационни данни и саморазпространение („package/lib/Math_Symbol.js“), използвайки Bun среда за изпълнение.
Зловредният софтуер за кражба е проектиран да събира идентификационни данни от локални файлове, CI среди, Kubernetes и Vault източници. Той също така пуска бинарния файл HackBrowserData, извлича събраните данни, установява трайно присъствие (персистентност) на хоста и улеснява изпълнението на отдалечено подаден код.
„Тази комбинация разширява риска отвъд един откраднат API ключ“, заявиха от Socket. „Всички тайни, достъпни за изпълнявания процес, могат да бъдат разкрити, а персистентността позволява на атакуващия да запази достъпа си дори след премахването на засегнатата зависимост.“
Видовете данни, откраднати от зловредния софтуер, са посочени по-долу —
- npm токени
- GitHub токени
- Идентификационни данни и тайни за Amazon Web Services (AWS)
- HashiCorp Vault
- Kubernetes идентификационни данни
- SSH ключове
- .env файлове
- Криптовалутни портфейли
- Данни от приложения за съобщения
- Конфигурационни и MCP файлове, свързани с Anthropic Claude, Cursor, Kiro, Windsurf и Zed
„За да се разпространява, червеят изброява пакетите, свързани с профила за публикуване на жертвата, изгражда Sigstore произход (provenance) и препубликува компрометирани версии“, обясняват от Socket. „Символните низове, рефериращи към фалшив работен процес на Copilot/Dependabot, подсказват, че той също така внедрява GitHub Actions работни процеси.“
Зловредният софтуер също така използва смарт договор в Ethereum, за да определи своята точка за командване и управление (C2) („iseekaigogo[.]com“), като GitHub служи като резервен механизъм за съхранение на криптираните откраднати данни в публично хранилище с описание „Shai-Hulud: Here We Go Again.“
В допълнение съществува компонент за „заложнически токен“ (hostage token), който използва PowerShell монитор за многократно запитване на „api.github.com/user“ с откраднатия GitHub токен, за да провери дали токенът е валиден. Ако жертвата предприеме стъпки за отмяна на токена, мониторът преминава към изпълнение на подаден от атакуващия обработчик чрез cmdlet-а „Invoke-Expression“, за да изпълни PowerShell код, предназначен най-вероятно да задейства деструктивна рутина — тактика, наблюдавана при предишни вълни на Shai-Hulud.
Според StepSecurity зловредните файлове са били качени в основния клон (main branch) на tensorlakeai/tensorlake под името на поддържащия го разработчик, след което пакетът е бил публикуван от същото хранилище. Първият зловреден коммит е извършен на 7 октомври 2026 г. в 01:20 ч. UTC. Един ден по-късно работният процес за публикуване на хранилището е качил версия 0.5.144 в npm.
„Зловредният софтуер също така записва файлове .claude/settings.json и .vscode/tasks.json в хранилищата, до които има достъп, така че да се стартира отново, когато някой отвори проекта в Claude Code или VS Code“, заявява Ашиш Курми от StepSecurity.
ChainDrop бе документиран за първи път в началото на август 2026 г. във връзка с компрометирането на стотици npm пакети, включително Keyv и Cacheable, за които бе установено, че съдържат вариант на Mini Shai-Hulud със саморазпространяващ се червей за кражба на идентификационни данни, доставян чрез обфускиран JavaScript зловреден код, базиран на Bun.
Това развитие разширява атаката срещу веригата за доставки до инфраструктурата от агенти с изкуствен интелект (AI), подчертавайки за пореден път как киберпрестъпниците все по-често насочват атаките си към AI инструменти и услуги, за да извлекат ценни данни от предприятията. Потребителите, инсталирали зловредната версия, се съветват незабавно да я премахнат и да подновят (ротират) своите идентификационни данни.