Повечето работа по съответствието е насочена към доказване на сигурността, а не към нейното подобряване.
Това не се дължи на неразумни правила. Регулаторите, клиентите и киберзастрахователите с право очакват от организациите да внедряват стотици технически и административни контроли, да наблюдават средите си, да реагират на инциденти и да доказват, че всичко това работи. Проблемът е в цената на осигуряването му. Собствената оценка на Пентагона показва, че съответствието с CMMC ниво 2 за малък изпълнител струва приблизително 105 000 долара за три години. Тази цифра покрива само оценката и удостоверяването на съответствието, без да включва внедряването на нито една контрола. Според нашия опит при работа с малки и средни предприятия, пълната цена на програма за съответствие през първата година варира от 50 000 до над 300 000 долара в зависимост от рамката, първоначалната зрялост на организацията и необходимостта от външни консултантски услуги.
Напрежението вече личи. През юли Министерството на войната временно спря Фаза 2 на CMMC (Cybersecurity Maturity Model Certification), която би изисквала независими оценки за изпълнители, боравещи с контролирана некласифицирана информация. Беше започната 60-дневна проверка с цел облекчаване на тежестта върху малките и средните предприятия. Въпреки това основните задължения не са отпаднали. Изпълнителите, работещи с Министерството на войната, все още трябва да отговарят на стандартите за съответствие и да подават оценки от самопроверка. Същата тежест важи и за SOC 2, ISO 27001, HIPAA, HITRUST, FINRA и NYDFS: внедрете контролите, поддържайте ги работещи и го доказайте.
Монтажна линия, която никога не спира
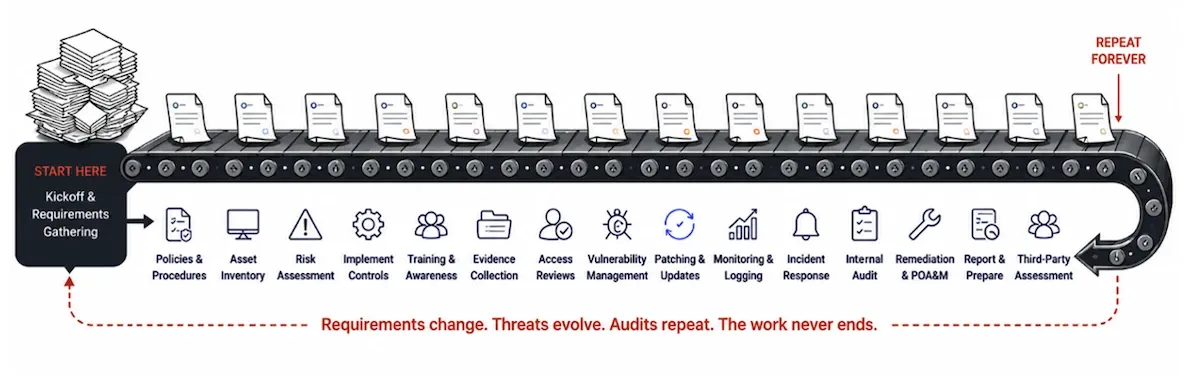
Съответствието не е просто контролен списък. То е монтажна линия.
Започва с политики, описи на активи и оценки на риска. Следват внедряване на контроли и обучение на служителите. След това идва ежедневната рутина: наблюдение, отстраняване на уязвимости, управление на уязвимостите, реагиране на инциденти и коригиращи действия. Всяка стъпка трябва да бъде документирана и всяка контрола – подкрепена с доказателства, докато системите, потребителите и регулациите се променят непрекъснато. В деня, в който приключи един одит, започва подготовката за следващия.
За да поддържа тази линия работеща, една типична организация обединява над 20 инструмента. Те обхващат управление на самоличността и MFA, защита на крайни точки (EDR), управление на устройства (MDM), защитни стени, SIEM, архивиране, криптиране или CMMC анклави, сканиране за уязвимости и много други. Наред с инструментите идват MSP, SOC доставчик, консултанти, одитори и някой, който да координира всичко. Контролите се прилагат неравномерно, а документацията остава остаряла. Седмици преди одита всички се опитват бързо да възстановят доказателства за контроли, които може да са работили през цялата година.
Иронията е, че голяма част от тези усилия не правят никого по-защитен. Те са насочени към доказване на сигурност, която вече съществува.
Традиционният софтуер за съответствие не реши проблема
Първото поколение GRC платформи замени електронните таблици с табла за управление. Те централизираха политиките, съпоставиха контролите спрямо рамките, разпределиха задачи и понякога автоматично извличаха доказателства от облачни услуги. Това беше реален напредък.
Но остави най-трудната част недокосната. Някой все още трябва да внедрява защита на крайните точки, да конфигурира MFA, да инсталира корекции за сигурност на системите, да криптира устройства, да триажира предупреждения и да коригира това, което е счупено.
Таблото за управление може да ви каже, че дадена контрола съществува. То не може да я приложи.
Атакуващите вече действат с машина скорост
Има и втора причина, поради която ръчното управление на съответствието не може да поддържа темпото: противникът се е автоматизирал.
Руководещ специалист по сигурността (CISO), когото познавам, наскоро ми описа пробив в неговата компания. Атакуващите са влезли и са си тръгнали с данните за седем минути. Нито една опашка от тикети, дежурен екип или сутрешна среща за триаж не реагира толкова бързо.
Седем минути звучат екстремно, но данните сочат точно в тази посока. CrowdStrike съобщава, че средното време за киберпрестъпник да премине от първоначален достъп до други системи е спаднало до 29 минути през 2025 г., а най-бързият случай е отнел 27 секунди. Операциите на автори на заплахи, използващи изкуствен интелект, са нараснали с 89 процента. Изкуственият интелект също така предоставя тези възможности в ръцете на любители. По-рано тази година екипът за анализ на заплахи на Amazon установи, че един-единствен престъпник със скромни умения е използвал комерсиални ИИ инструменти, за да проникне в над 600 защитни стени в 55 държави за около пет седмици.
Сега сравнете това с начина, по който работят повечето програми за съответствие: тримесечен преглед на достъпа, месечен прозорец за инсталиране на корекции за сигурност, сигнал, който престоява в опашка през уикенда. Контрола, проверявана веднъж на тримесечие, няма да спре атакуващ, на когото са му нужни седем минути. Когато нападението се извършва с машина скорост, защитата също трябва да действа така. Това означава улавяне на отклоненията в момента на тяхното появяване, автоматично отстраняване на пропуските и включване на човек за решенията, които изискват преценка.
Случаят с Amazon съдържа най-важния урок. Атакуващият не е използвал нито една zero-day уязвимост. Те са проникнали през открити портове за управление и пароли без MFA – същите основи, които всяка рамка за съответствие вече изисква. Когато са се сблъскали със защитени среди, те просто са преминали към по-лесни цели.
Контролите, които се прилагат реално всеки ден, са това, което прави една организация по-трудна цел. Автоматизацията, която удовлетворява одитора, е същата автоматизация, която кара атакуващите да търсят други цели.
От табла за съответствие към непрекъснато изпълнение
Платформите за съответствие, базирани на ИИ, преобръщат този модел. Вместо да казват на екипите какво да правят, те вършат работата.
Да вземем контрола като „гарантиране, че не се използват неоторизирани приложения“. Таблото за управление я показва като задача. Оперативната платформа сканира крайните точки, открива неодобрен софтуер, подрежда риска по приоритет и премахва или изолира софтуера съгласно политиката. По време на целия процес тя записва всяко действие като доказателство за одит.
Същият подход се прилага за целия жизнен цикъл. Платформата изготвя политики, съобразени със средата, и съпоставя един набор от контроли спрямо CMMC, SOC 2, ISO 27001 и HIPAA едновременно. Тя следи крайните точки, самоличностите, облачните услуги и мрежите за отклонения. Разследва предупреждения денонощно и отваря тикети за отстраняване на проблеми.
В резултат на това доказателствата се превръщат в страничен продукт от ежедневните операции, а не в отделен проект. Подготовката за одит намалява драстично. Вместо моментна снимка веднъж годишно, организациите могат да виждат реалното си състояние на сигурност всеки ден.
Хората все още вземат решенията
Нищо от това не премахва необходимостта от специалисти по сигурност. То просто променя това къде те влагат времето си. Изкуственият интелект се справя с повтаряемата работа: наблюдение, събиране на доказателства, документация и рутинни коригиращи действия. Хората отговарят за архитектурата, управлението, сериозните инциденти и решенията кои рискове да бъдат приети. И човек остава отговорен пред одитора за всичко, което системата прави.
За повечето малки и средни предприятия това е единственият реалистичен път към зряла програма. Те никога не биха могли да си позволят да назначат пълния ИТ, сигурност, съответствие и SOC персонал, необходим за извършване на всичко това ръчно. Съчетаването на изпълнението, управлявано от ИИ, с експертен надзор им позволява да вдигнат летвата, без да увеличават броя на служителите със същото темпо.
Това е бъдещето
Следващата еволюция на платформите за съответствие е интелигентен оперативен слой, който изготвя политики, внедрява контроли, наблюдава средата, подпомага отстраняването на проблеми и непрекъснато събира доказателства в хода на работата. Първото поколение софтуер за съответствие помогна на организациите да документират сигурността. Следващото поколение ще им помогне да я управляват оперативно. Организациите, които приемат тази промяна, не просто ще прекарват по-малко време в подготовка за одити. Те ще прекарват по-малко време в управление на съответствието и повече време в подобряване на своята сигурност, обслужване на клиентите си и развитие на своя бизнес.