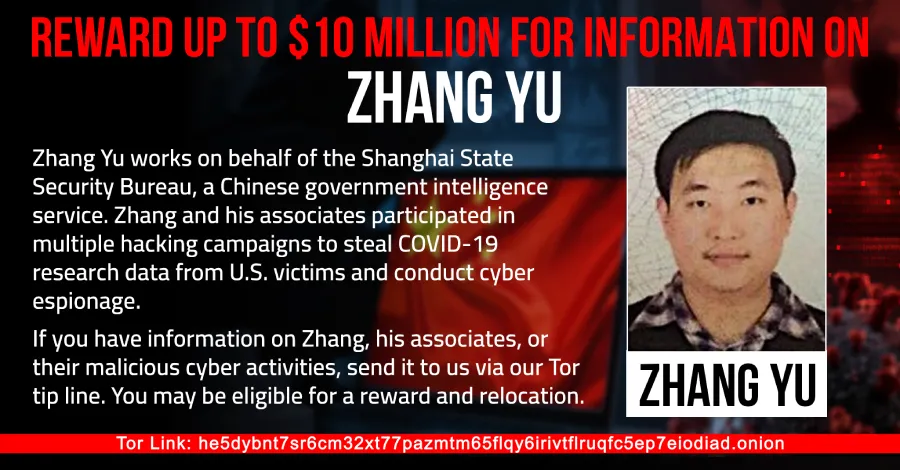
Държавният департамент на САЩ предлага до 10 милиона долара за информация, водеща до идентифицирането или местоположението на Чжан Юй, китайски гражданин, обвинен в Съединените щати във връзка с атаките срещу Microsoft Exchange Server от 2021 г., известни като HAFNIUM.
Наградата е за информация, водеща до неговото идентифициране или местоположение, съобщи новинарската медия NTD тази седмица, цитирайки известие от програмата на департамента „Rewards for Justice“.
Чжан остава на свобода, заявяват американските власти, което означава, че не е бил арестуван. Обвиненията срещу него все още не са разгледани в съда.
„Rewards for Justice“ е програмата на Държавния департамент за награди в областта на националната сигурност. Според нейни данни от 1984 г. насам са платени над 250 милиона долара на повече от 125 души.
Чжан се издирва заради предполагаемата си роля в „злонамерени кибердейности срещу критичната инфраструктура на САЩ“, цитира известието NTD.
Сумата и формулировката съвпадат с предложение, направено от програмата през януари 2025 г. Това предложение беше за информация за всеки, който атакува критичната инфраструктура на САЩ по указание на чуждо правителство.
Чжан и втори мъж, Сю Дзеуей, са обвинени заедно във федералния съд в Хюстън. Обвинителният акт, документът, който съдържа обвиненията, включва девет точки.
Той е от ноември 2023 г. и беше оповестен публично през юли 2025 г. Оттогава Министерството на правосъдието търси информация от обществеността за местонахождението на Чжан.
Предполагаемата хакерска дейност се е извършила между февруари 2020 г. и юни 2021 г.
Сю беше арестуван в Милано през юли 2025 г. по искане на Съединените щати, а Италия го екстрадира в САЩ през април 2026 г.
Сю „е един от многото подизпълнители, които китайското правителство използва, за да прикрие намесата си в кибероперации, а останалите, които правят същото, са изложени на същия риск“, заяви тогава Брет Лийтърман, заместник-директор на отдела за киберпрестъпления към ФБР.
За какво е обвинен Чжан
Американските власти описват Чжан като директор в Shanghai Firetech Information Science and Technology, компания от Шанхай.
Според обвинителния акт той е работил по задачи, възложени от Бюрото за държавна сигурност в Шанхай, контролирал е хакерските атаки на друг персонал на Firetech и е координирал атаките със Сю. Бюрото е клон на Министерството на държавната сигурност на Китай (MSS), разузнавателна служба.
Твърди се, че Сю е работил за втора шанхайска компания, Shanghai Powerock Network. Министерството на правосъдието нарича Powerock една от многото „подпомагащи“ компании, които са извършвали хакерски атаки за китайското правителство, и заявява, че Китай използва частни компании и подизпълнители, за да скрие ролята си.
Обвинителният акт съдържа данни за две серии от пробиви. Първата, в началото на 2020 г., е била насочена срещу американски университети и учени, работещи върху ваксини, лечение и тестове за COVID-19. Втората, от края на 2020 г., се е възползвала от недостатъци в Microsoft Exchange Server в кампанията, наречена по-късно HAFNIUM.
На или около 30 януари 2021 г. се твърди, че Сю е казал на Чжан, че е компрометирал мрежата на университет в Тексас.
Предполагаемите жертви включват два университета в Тексас и международна адвокатска кантора с офис във Вашингтон, окръг Колумбия.
Кампанията HAFNIUM
Microsoft разкри атаките срещу Exchange на 2 март 2021 г. и пусна корекции за сигурност за четири уязвимости от тип нулев ден, включително тази, известна като ProxyLogon.
Компанията отправи обвинения към HAFNIUM, която определи като „група, за която е оценено, че е спонсорирана от държавата и действа от Китай“. В момента Microsoft проследява групата под името Silk Typhoon.
В рамките на броени дни Microsoft забеляза, че и други хакерски групи използват същите уязвимости.
ФБР съобщава, че кампанията HAFNIUM като цяло е компрометирала над 12 700 организации в САЩ.
През юли 2021 г. Съединените щати и партньорски правителства заявиха, че киберпрестъпници, свързани с MSS, са осъществили кампанията. Докладът на Microsoft от 2021 г. посочва група и държава. Имената Сю Дзеуей и Чжан Юй идват от обвинителния акт на САЩ.