GitHub обяви нов Детектор с изкуствен интелект, разработен съвместно с Microsoft Applied Sciences, който да помогне на разработчиците да не качват пароли и други идентификационни данни в хранилищата с код.
Класификаторът, базиран на ModernBERT, ще разшири защитата при качване (push protection) на GitHub, която проверява кода за чувствителни данни (secrets) и може да блокира изпращането, преди идентификационните данни да влязат в историята на хранилището.
Как работи детекторът
Съществуващите проверки разпознават много от идентификационните данни по техния формат. Новият класификатор анализира заобикалящия код, за да идентифицира неструктурирани чувствителни данни, като например пароли за бази данни без разпознаваем шаблон.
От GitHub заявяват, че класификаторът оценява групи от потенциално чувствителни данни за под две милисекунди и би могъл да удвои броя на откритите уязвимости, които защитата при качване спира.
„Защитата при качване се намесва по-рано. Тя спира разпознаваемите идентификационни данни, преди да влязат в историята на хранилището, като дава възможност на разработчика или агента да коригира промяната, преди да се стигне до изтичане, което да трябва да се разследва“, написа Ерин Хейвънс, продуктов мениджър в GitHub.
Фалшивите аларми могат да прекъснат работата на разработчиците и да подкопаят доверието в бъдещи предупреждения. GitHub трябва да вземе предвид точността, скоростта, капацитета на обработка и оперативните разходи при засичане на чувствителни данни.
Повече код, повече изложени идентификационни данни
От GitHub посочват, че нови чувствителни данни се появяват в публично видимия код приблизително на всеки две секунди. От второто тримесечие на 2024 г. до второто тримесечие на 2026 г. броят на проверените публични качвания на код се е увеличил 2.84 пъти. Качванията, съдържащи идентификационни данни, са се увеличили 2.59 пъти.
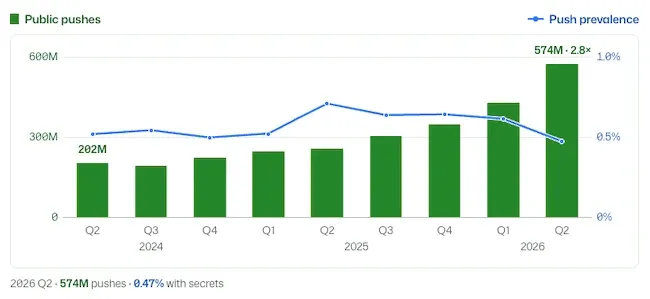
Публични качвания, Q2 2024–Q2 2026. Разпространението е делът от качвания с открити чувствителни данни. Обхваща поддържаните шаблони на доставчици, включително собствените токени на GitHub. (Източник: GitHub)
През тези девет тримесечия компанията не е открила статистически установима тенденция в дела на качванията, съдържащи чувствителни данни.
В по-широкия спектър от видове чувствителни данни, които GitHub открива, защитата при качване блокира около 30% от новооткритите данни, преди те да влязат в историята на хранилището. Останалите 70% се откриват след разкриването им.
Компрометираните идентификационни данни могат да осигурят на някого достъп до база данни, облачна услуга или друга свързана система. След това на разработчиците може да се наложи да ги деактивират, заменят и разследват дали е злоупотребено с тях.
Ръчното отменяне отнема средно около 40 дни, като приблизително един на всеки пет изложени ключа отнема над 90 дни. Някои доставчици на услуги отменят идентификационните данни автоматично, когато GitHub съобщи за изтичане.
Наличност и внедряване
Разширената защита при качване в момента е в фаза на частен преглед (private preview). GitHub планира да я направи достъпна по-късно през октомври за организации с GitHub Secret Protection в плановете Enterprise Cloud и GitHub Team. Функцията ще консумира AI кредити.
Компанията започна автоматично да актуализира организациите, които вече използват откриване на чувствителни данни с AI, към новия модел. Сигналите от сканирания, извършени след качване, остават включени в тяхната покупка на Secret Scanning без допълнително заплащане.
Моделът ще бъде доставен в публичен преглед (public preview) с GitHub Enterprise Server 3.23, предоставяйки открити от AI сигнали на клиенти на Secret Protection, включително тези, работещи в изолирани (air-gapped) среди.
GitHub добавя класификатора към командата /security-review в Copilot CLI и Copilot App. Това ще позволи на потребителите на Copilot да проверяват за чувствителни данни преди изпращане на код, без да се изисква план GitHub Secret Protection на организацията. Използването на AI кредити ще бъде отчетено към GitHub Secret Protection в справките за използване на AI.