Британският търговец на модни стоки ASOS потвърди, че неотдавнашният пробив на данни е бил причинен от атака чрез социално инженерство, при която киберпрестъпници са откраднали идентификационните данни за вход на служител и са ги използвали за достъп до информация в среди на трети страни, използвани от компанията.
„Разкрихме, че неоторизирана страна е получила достъп до акаунт на служител на ASOS, представяйки се за доверен контакт, за да получи данни за вход“, се казва в съобщение за сигурност от ASOS, споделено с BleepingComputer.
„Тези данни за вход след това са използвани за достъп до информация в определени платформи на трети страни, използвани от ASOS.“
Компанията е блокирала засегнатите платформи и е започнала разследване с подкрепата на външни експерти, правоприлагащите органи и регулаторните органи.
ASOS е голям базиран в Обединеното кралство онлайн търговец на мода, който продава дрехи, обувки, аксесоари и продукти за красота на клиенти по целия свят.
На 6 октомври 2026 г. клиентите на ASOS получиха push нотификация през приложението на ASOS на своите мобилни устройства, твърдяща за кражба на клиентски данни и призоваваща персонала на компанията да се свърже с тях в Telegram.
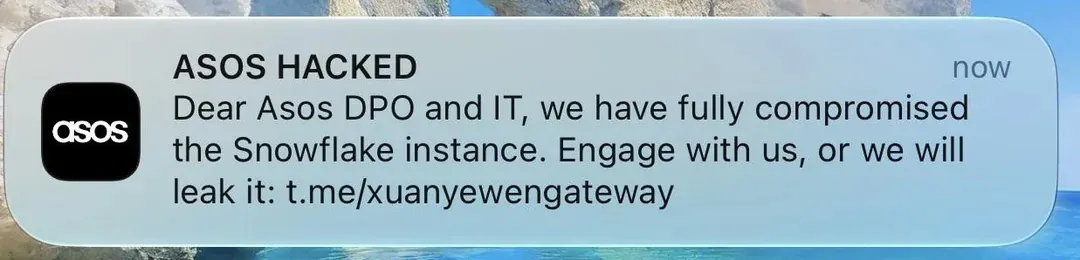
Авторът на заплахата, наричащ себе си „Xuanye Group“, твърди, че е откраднал клиентски данни, но не и платежна информация.
В крайна сметка ASOS потвърди чрез изявление, публикувано на уебсайта си, че е претърпял пробив на данни, който може да е разкрил някои „основни“ лични данни и информация за контакт.
Последното обновление, изпратено до клиентите, потвърждава, че са били разкрити следните данни:
- Пълни имена
- Данни за контакт
- Определена нелична информация, свързана с акаунта
От ASOS заявяват, че атакуващите не са получили достъп до информация за платежни карти или пароли за акаунти.
Търговският гигант също така заявява, че неговият уебсайт и приложение са били през цялото време и продължават да бъдат напълно безопасни за използване.
„Няма действие, което трябва да предприемете спрямо профила си“, казва ASOS в съобщението си до клиентите.
„Въпреки това, моля, останете предпазливи към неочаквани съобщения или обаждания, твърдящи, че са от ASOS.“
„Никога няма да ви поискаме да споделяте пароли, кодове за сигурност или данни за плащане чрез непоискано съобщение или обаждане.“
ASOS съобщава, че разследването все още продължава и ще сподели допълнителни актуализации, ако се появят важни констатации.
Компанията също така увери, че вече е предприела стъпки за внедряване на допълнителни мерки за сигурност, за да предотврати подобни инциденти в бъдеще.
BleepingComputer попита ASOS за броя на засегнатите от този инцидент клиенти, но все още не сме получили конкретна цифра.