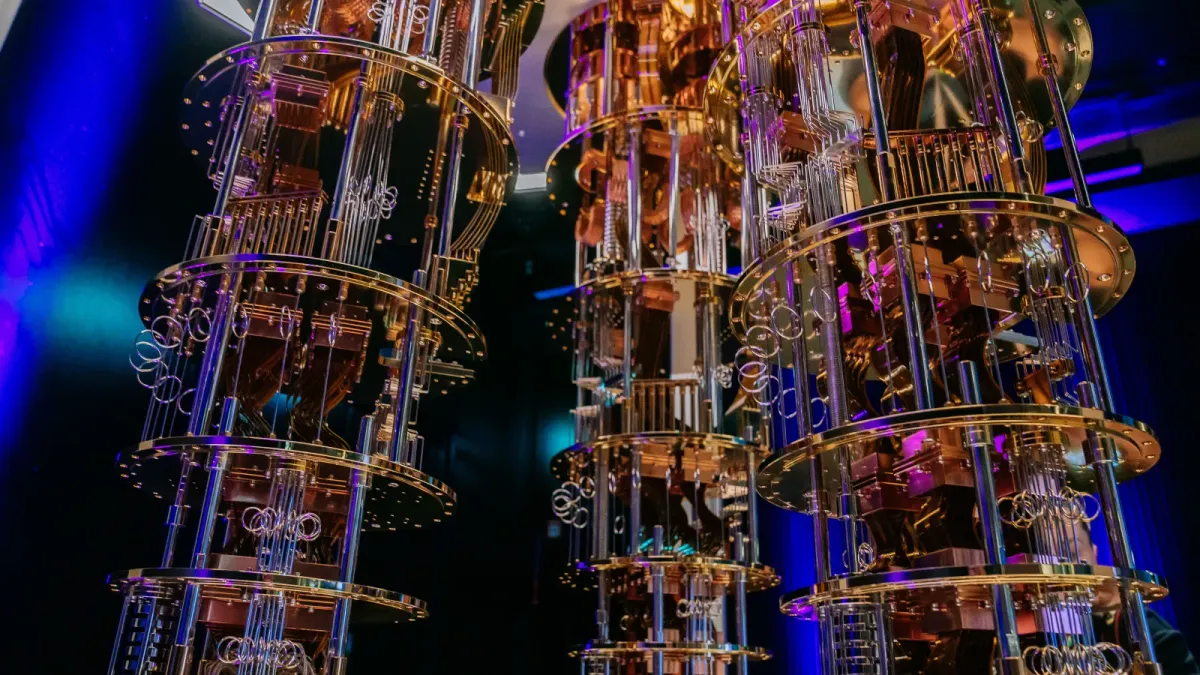
Одиторите предупредиха, че агенциите рискуват да оставят чувствителни данни уязвими за бъдещи атаки за декриптиране.
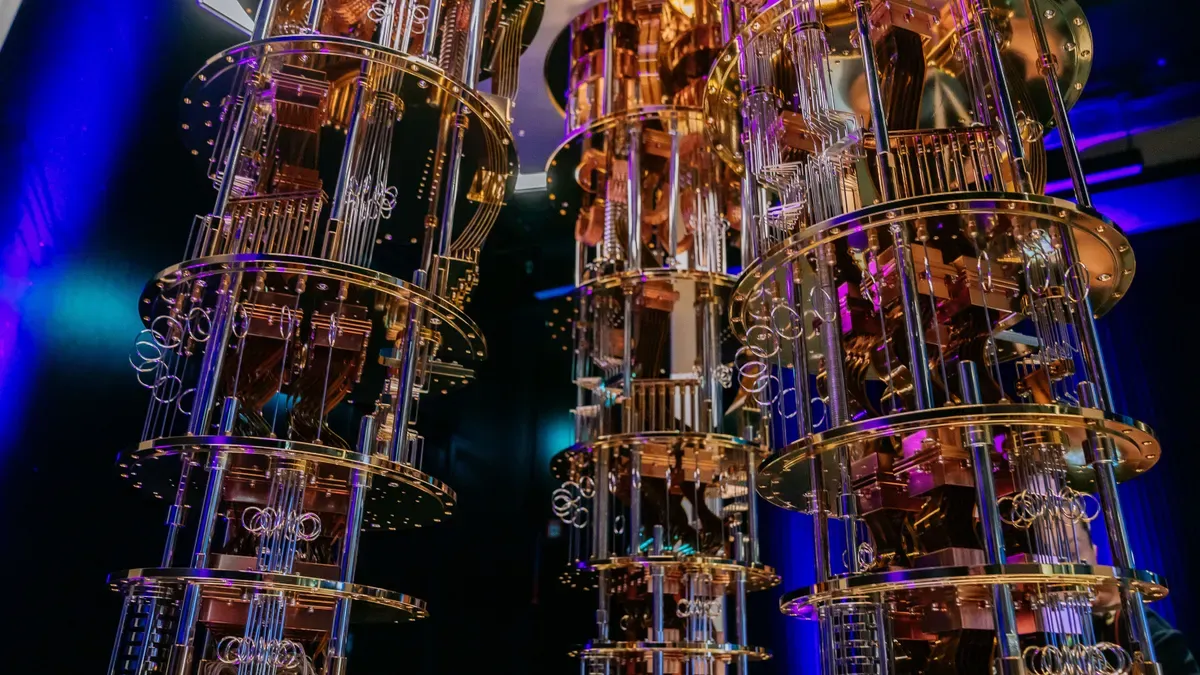
Правителствените агенции на САЩ не успяват да се подготвят за прехода към пост-квантово криптиране, създавайки риск техните чувствителни данни да останат уязвими за декриптиране от квантови компютри, когато такива машини бъдат внедрени, според Сметната палата на САЩ (GAO).
Експертите са на различно мнение относно това кога ще се появи квантов компютър с криптографско значение (CRQC), но GAO категорично заяви в доклад, публикуван във вторник, че „заплахите от CRQC могат да имат опустошително въздействие върху федералните системи, разчитащи на уязвима криптография“.
Злонамерени субекти биха могли да използват квантов компютър, за да декриптират откраднати данни или да компрометират чувствителни комуникации между федералните агенции. Същите техники биха могли да подкопаят и доверието в данните, предавани по бизнес мрежи и критична инфраструктура. Представители на американското разузнаване и частни анализатори твърдят, че китайското правителство най-вероятно събира съвкупност от откраднати данни от САЩ, за да може някой ден да използва квантов компютър за тяхното декриптиране и експлоатация — тактика, известна като „прихвани сега, декриптирай по-късно“ (harvest now, decrypt later).
Правителството на САЩ предприе някои стъпки за подготовка за предстоящата глобална миграция към пост-квантова криптография (PQC). Националният институт за стандарти и технологии (NIST) стандартизира алгоритми за PQC криптиране, които могат да издържат на мощността за разбиване на кодове на квантовите компютри. Службата за управление и бюджет разпореди на агенциите да се подготвят за прехода. Агенцията за киберсигурност и сигурност на инфраструктурата (CISA) и нейните партньори публикуваха ръководни документи за всички организации. Но други агенции действат бавно, според GAO.
„Федералните агенции признават заплахата от квантовите компютри и са предприели някои действия за частичното ѝ решаване“, заявява GAO в новия си доклад. „Въпреки това агенциите не са изпълнили изцяло първоначалните стъпки за подготовка за тази заплаха.“
Одиторите разгледаха три стъпки, които агенциите трябва да предприемат, преди да внедрят устойчиво на квантови атаки криптиране: инвентаризация на техните приоритетни компютърни системи и уязвимите криптографски алгоритми, които използват; идентифициране на необходимото финансиране за завършване на прехода; и тестване на PQC алгоритмите за съвместимост с техните системи.
До края на одитния период, според GAO, само една от 24-те основни федерални агенции е завършила стъпката по инвентаризация, нито една не е идентифицирала цялото необходимо финансиране и нито една не е тествала напълно PQC алгоритмите.
Повечето агенции са направили частична инвентаризация на своите системи и са идентифицирали известно финансиране, според доклада, но почти нито една от агенциите не е започнала тестване на новите алгоритми за криптиране.
Агенциите нямат опит и данни за разходите
Агенциите са срещнали затруднения при съставянето на инвентарни описи на активи и алгоритми поради няколко причини, установи GAO, включително липса на експертен опит в областта на криптирането, липса на документирани процеси за инвентаризация и липса на автоматизирани инструменти за инвентаризация. Само пет от 24-те агенции са използвали такива инструменти за идентифициране на чувствителни данни, защитени с уязвими алгоритми. От 19-те агенции, които не са използвали, представители на 15 заявяват, че е твърде рано да се използват автоматизирани инструменти или чакат CISA да им препоръча конкретни такива. (От CISA заявиха пред GAO, че работят съвместно с NIST за идентифициране на най-добрите инструменти.)
Непълната инвентаризация и липсата на информация за цената на новите инструменти са затруднили агенциите при изготвянето на бюджетни разчети за прехода към PQC, според доклада на GAO. Службата на националния директор по киберсигурност заяви, че незрялостта на пазара на PQC продукти е „най-важният фактор“, забавящ оценките за финансиране.
„Тъй като на пазара се появяват все повече търговски продукти с PQC“, отбелязват одиторите от GAO, „доставчиците ще бъдат в състояние да предоставят на агенциите по-точни данни за разходите.“
Само една агенция е започнала процеса по подготовка за тестване на PQC алгоритми, но според GAO тази агенция само е „провела пазарно проучване за идентифициране на потенциални имплементации на PQC от доставчици“ в софтуера, който планира да тества. Агенцията не е започнала същинското тестване. Нито една от останалите 23 агенции не е извършила каквато и да е работа по тестване на алгоритмите. Шестнадесет от тези агенции заявиха пред GAO, че е твърде рано за тестване, тъй като повечето доставчици все още не са внедрили новите алгоритми в своите продукти.
„Докато агенциите не разработят и не внедрят такива планове“, посочва GAO в доклада си, „те няма да бъдат в добра позиция да идентифицират и бързо да заменят определени системи (напр. остарели системи и персонализиран софтуер), които може да не поддържат PQC.“
Агенцията признава, че няма консенсус относно това кога ще бъде построен първият CRQC, но предупреди, че „въздействието на такъв компютър върху неподготвени федерални системи може да бъде катастрофално за икономиката и сигурността на страната“.
В версия на доклада, която не е публикувана публично, GAO препоръчва 89 действия, които CISA и други агенции биха могли да предприемат, за да повишат своята готовност. От 23-те агенции, на които GAO даде препоръки, само 12 са се съгласили напълно да ги внедрят. „Продължаваме да вярваме, че всички препоръки, направени в поверителния доклад, са основателни“, заявяват от GAO.