Всеки път, когато служител натисне „Разрешаване“ (Allow) на екран за съгласие за OAuth, той създава постоянна връзка на доверие между две приложения. Инструмент за правене на бележки с изкуствен интелект получава достъп до неговия календар. Инструмент за управление на задачи получава достъп до Slack. Нов инструмент за разработка получава достъп до хранилища с код.
Всяко едно от тези решения отнема секунди. Правилното им преглеждане отнема много повече време.
За ИТ екипите и екипите по киберсигурност въпросът не е дали служителите ще свържат приложения към корпоративните данни. Те вече са го направили хиляди пъти. Предизвикателството сега е да се поддържа темпото: да се знае кои разрешения съществуват, кои от тях носят реален риск и кои трябва да бъдат отменени, без да прекарвате цялата си седмица в ръчни прегледи.
Точно това прави Nudge Security.
Защо разрешенията за OAuth се управляват толкова трудно
Разрешенията за OAuth не се държат като останалата част от вашия достъп. Често срещано погрешно разбиране е да се приема, че разрешенията за OAuth наследяват контролите, които сте изградили около самоличността на потребителя. Те не го правят. OAuth е напълно отделен протокол от автентификацията. SSO управлява начина, по който даден потребител доказва кой е. MFA добавя допълнителна защита към това доказателство. Разрешението за OAuth не е нито едно от тези неща.
Те също така надживяват идентификационните данни на хората, които ги създават. Деактивирането на потребител в Google Workspace или Microsoft 365 прекратява само разрешенията, произлезли от тази платформа, но разрешенията, издадени от приложения на трети страни, продължават да работят необезпокоявани.
Много разрешения остават неактивни с месеци, без да генерират нито един запис в дневника, но остават напълно валидни и могат да бъдат използвани по всяко време.
Атакуващите знаят това. При скорошния пробив във Vercel първопричината беше компрометиран OAuth токен от Context.ai, инструмент за изкуствен интелект на трета страна, който един служител беше свързал със своя корпоративен акаунт в Google Workspace месеци по-рано. Една-единствена точка на съгласие беше достатъчна за влизане.
Числата показват защо това продължава да се случва:
- 88 среден брой разрешения за OAuth, създадени на служител, 31 от които носят разрешения на ниво данни (Nudge Security)
- 40 среден брой приложения на организация с програмен достъп до чувствителни корпоративни данни (Nudge Security)
- 50% от пробивите в SaaS ще произтичат от OAuth токени с прекомерни привилегии до 2027 г. (Gartner)
В компания с 1000 души това са 88 000 пътя за достъп, като 31 000 от тях имат директна връзка към чувствителни данни.
Проблемът с жизнен цикъл на разрешенията за OAuth, който никой не управлява
Разрешенията за OAuth надживяват идентификационните данни на вашите служители, игнорират вашето SSO и често не се появяват в дневника на активностите.
Научете защо те се нуждаят от собствен жизнен цикъл и процес на преглед на достъпа, и откъде да започнете.
Математиката при ръчните прегледи
Задълбоченият преглед на едно-единствено разрешение за OAuth изглежда приблизително така:
- Изтеглете профила на приложението. Дали вашият екип по сигурността вече го е проверил? Има ли доставчикът реална програма за сигурност и съответствие? Разкрил ли е пробив през последните 12 месеца?
- Проверете ролята на лицето, предоставило достъпа, за да видите дали на приложението са били делегирани администраторски права.
- Сравнете поисканите обхвати (scopes) с това, което е типично за този вид интеграция, и с вашата собствена политика за споделяне на данни.
- Свържете се с лицето, предоставило достъпа, за да разберете бизнес необходимостта, и проверете статуса на неговата MFA.
Преминаването през този процес за едно разрешение може лесно да отнеме 45 минути за достигане до решение.
Четиридесет и пет минути е разумно време за едно разрешение. Това е невъзможно количество време за десетки хиляди. Никакво количество опит не прави тази ръчна работа по-бърза и никой екип по сигурността няма такъв брой служители, за да поддържа темпото.
Ето защо агентните възможности (agentic capabilities) не са просто нещо хубаво за управление на риска от разрешения за OAuth. Те са единственият начин да покриете повърхността за атака, която наистина имате.
Открийте всяко разрешение за OAuth с Nudge Security
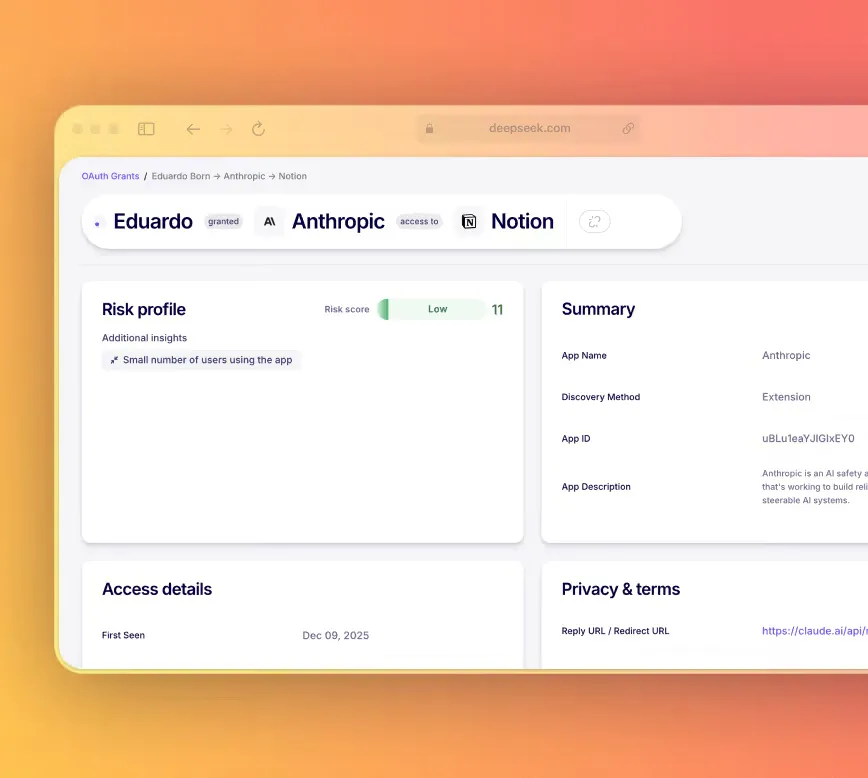
Не можете да оцените разрешение, за което не знаете, че съществува. Nudge Security ви дава пълна видимост за OAuth относно разрешенията и интеграциите между приложения в цялата ви SaaS инфраструктура от самото начало, включително разрешения, създадени дълго преди да внедрите Nudge.
Откриването не зависи от дневниците с активности, така че спящите и използваните само за идентификация разрешения („Вход с Google“) се появяват редом с активните. Nudge също така извежда на повърхността API ключове, сервизни акаунти и отдалечени връзки с MCP сървъри, захранващи инструменти и агенти с изкуствен интелект, осигурявайки ви пълна картина на програмния достъп до вашите данни.
- Приложението и доставчикът, получаващи достъп
- Служителят, създал разрешението
- Точните предоставени разрешения и обхвати (scopes)
- Кои корпоративни приложения и данни може да достигне разрешението
Оценка: Извеждане на важните сигнали за риск
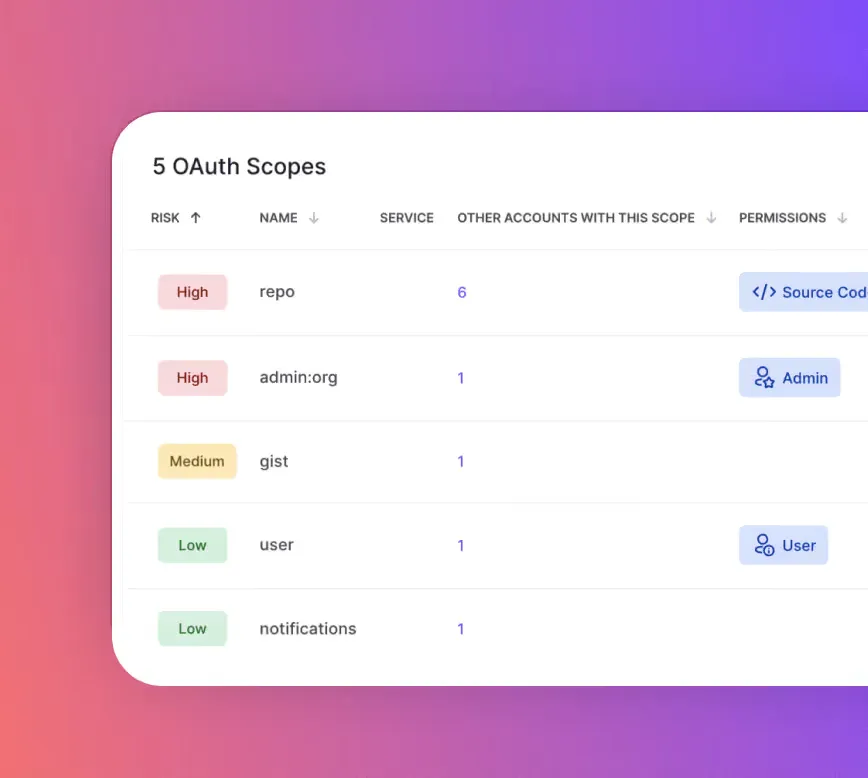
Списъкът с разрешения е полезен само ако знаете за кои от тях трябва да се притеснявате. Nudge Security автоматично класифицира и оценява риска за всяка интеграция въз основа на обхвата на разрешенията, доставчика, лицето, предоставило достъпа, използването в организацията и чувствителността на достъпваните данни.
Анализът на риска сигнализира за неща като:
- Прекомерни разрешения или такива с твърде високи привилегии
- Съмнителни домейни
- Приложения, често използвани от киберпрестъпници за извличане на данни
- „Магистрали за данни“ или връзки с необичайно широк, Sustained достъп до чувствителни данни като имейли, файлове и хранилища с код
- MCP сървъри, действащи като посредници между инструменти с изкуствен интелект и вашите корпоративни данни
Nudge също така показва положителни сигнали, като популярни приложения и потвърдени издатели, така че бързо да можете да разделите рутинното от необичайното.
Анализ: Получете ясна присъда за всяко разрешение за секунди
Оценките на риска ви казват къде да гледате. Агентът OAuth Grant Risk Analyst извършва същинския анализ.
Агентът преглежда новите разрешения за OAuth при появата им, като разчита на контекста за откриване на Nudge Security в браузъра, входящата поща, доставчика на идентичност и свързаните приложения, плюс разузнавателна информация за риска от над 240 000 профила за сигурност на доставчици.
Той оценява същите фактори, които би оцени детайлно и опитен аналитик:
- Предоставилият достъп: кой е създал правото за достъп, неговата роля и потребителски метаданни
- Доставчикът: състояние на сигурността, програма за съответствие и скорошна история на пробиви
- Разрешенията: кои обхвати (scopes) са предоставени и как се съпоставят с типично използваните
- Обхватът на въздействие: до какво всъщност има достъп приложението и как се използва в цялата ви организация
Тъй като агентът анализира кой е създал правото за достъп, а не само какво може да прави то, той открива това, което обикновената оценка на риска пропуска – например съвсем нов служител, който е създал високорисково право за достъп за разработчик.
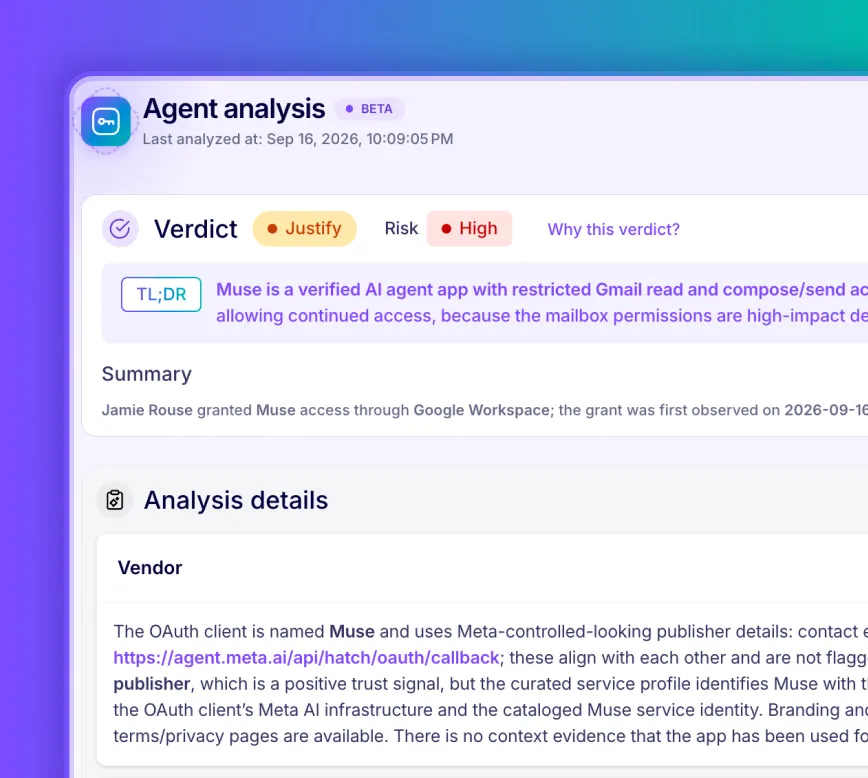
Всеки анализ се връща с ясна оценка на риска на достъпен език, кратко резюме (TL;DR), подробни мотиви, липсващи доказателства и една от три присъди:
- Разрешаване (Permit): Правото за достъп е с нисък риск и може да остане активно.
- Обосноваване (Justify): Правото за достъп изисква допълнителна проверка. Прегледайте го с лицето, което го е създало, за да потвърдите бизнес необходимостта.
- Отмяна (Revoke): Рискът надвишава бизнес стойността и правото за достъп трябва да бъде премахнато.
Оня 45-минутен преглед? Агентът стигна до същата присъда за 15 секунди.
Управление: Вашият екип взема решението
Скоростта е ценна само ако можете да се доверите на резултата. Ето защо анализаторът на риска за OAuth достъп (OAuth Grant Risk Analyst) държи вашия екип по сигурността информиран и участващ, преди да настъпи каквато и да е промяна.
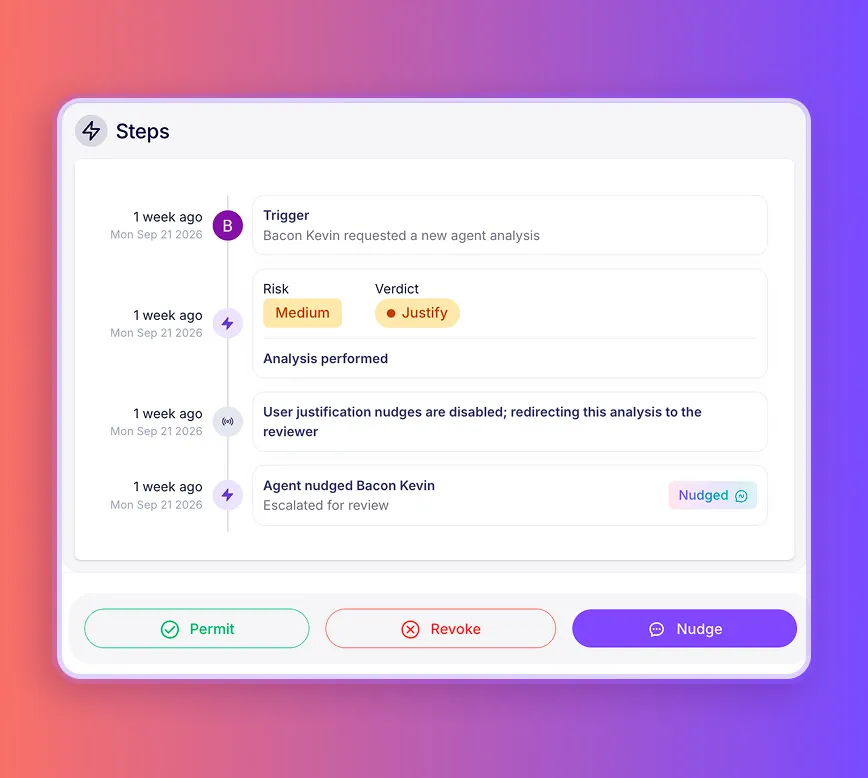
Агентът препоръчва следващата стъпка, а вашият екип преглежда присъдата и доказателствата зад нея. Когато оторизирате действие, агентът го организира и изпълнява – независимо дали става дума за отмяна на правото за достъп или подканяне на предоставилия достъп да обоснове необходимостта от него. Всяко действие е напълно проследимо и подлежи на одит, така че винаги знаете какво е направено, кога и защо.
Освен агента, Nudge Security ви предоставя контроли за поддържане на OAuth риска под контрол във времето:
- Подканяйте предоставилите достъп директно през Slack, Teams, имейл или разширението за браузър, за да поискате обосновка. Техните отговори се записват автоматично.
- Получавайте известия за нова OAuth активност в момента на нейното възникване.
- Отменяйте OAuth права за достъп автоматично, когато са рискови или неизползвани, включително като част от процеса по освобождаване на служители (offboarding).
Резултатът е управляван работен процес, който превръща 45-минутния ръчен преглед в решение, което вашият екип може да вземе за секунди, без да изпуска контрола.
Равносметката
Вашите служители ще продължат да свързват приложения, за да вършат работата си. Това няма да изчезне и не би трябвало. Вашата задача е да се уверите, че всяка една от тези връзки е видима, разбрана и отменена, ако рискът надвишава стойността.
Nudge Security включва управление на OAuth риска като част от цялостно решение за управление на сигурността на SaaS и AI. Nudge ви дава пълен опис на OAuth правата за достъп, контекста на риска за тяхното разбиране и AI агент, който предоставя ясни присъди в голям мащаб, докато вашият екип запазва контрола върху всяко решение.
Готови ли сте да поемете контрола върху рисковите OAuth права за достъп? Започнете безплатен 14-дневен пробен период.
Спонсорирано и написано от Nudge Security.