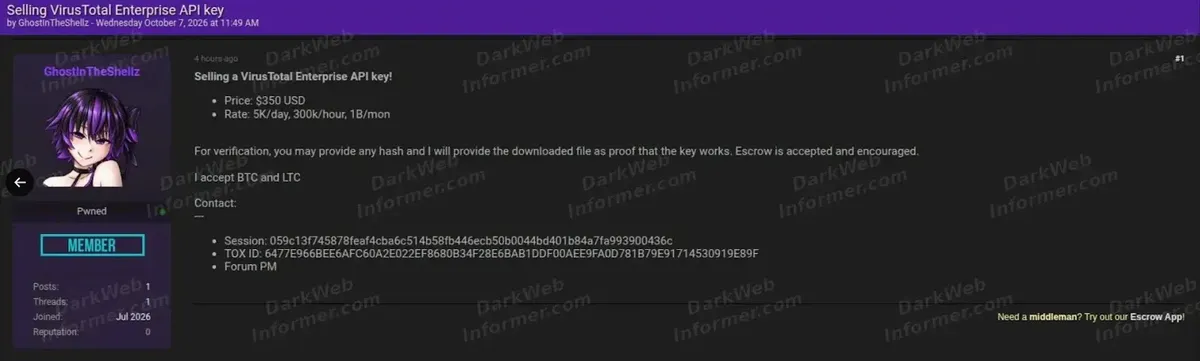
Продавач твърди, че предлага VirusTotal Enterprise API ключ за 350 долара в публикация на Dark Web Informer от 7 октомври, но твърдението остава непотвърдено, като липсват доказателства дали ключът е истински, откраднат или активен.
Според публикацията продавачът заявява лимити от 5000 заявки на ден, 300 000 на час и един милиард на месец. Съобщава се, че продавачът приема плащане в Bitcoin или Litecoin и предлага ескроу услуга.
Тези подробности описват обявата на продавача, а не потвърдени възможности. Първоначалната публикация на Dark Web Informer е източникът на това твърдение.
Рекламираните лимити заслужават внимателен анализ. Дневен лимит от 5000 заявки би попречил на купувача да използва 300 000 заявки в рамките на един час, ако и двата лимита се прилагат за една и съща дейност. В обявата не се пояснява дали цифрите се отнасят за различни услуги, отделни квоти или неточни твърдения.
Официалната документация за квотите на VirusTotal описва лимитите на API на минута, ден и месец. Потребителите могат да проверяват своите лимити и потребление през страницата за API ключове в своя профил.
Това прави проверката на ниво профил важна: екранна снимка или кратка демонстрация сами по себе си не могат да докажат собственост, продължителен достъп или пълния рекламиран лимит.
Хакери продават VirusTotal API ключове
Платформата също така разделя публичния достъп от платените API функции. Нейният публичен API позволява 500 заявки на ден и четири заявки на минута. Премиум лимитите зависят от лицензираното ниво на услугата. Поради това етикетът „Enterprise“ в публикация за продажба не може сам по себе си да докаже какви функции би получил купувачът.
API ключът позволява на софтуера да комуникира с VirusTotal, без да се налага потребител ръчно да подава всяка заявка през уебсайта. Екипите по сигурност използват този достъп за извличане на доклади за файлове, разследване на подозрителни домейни и добавяне на данни за заплахи в автоматизирани работни процеси. Ръководството за изследване на заплахи с VirusTotal на Cybersecurity News обяснява как тези заявки подпомагат мащабните разследвания.
От техническа гледна точка заявките към VirusTotal API се автентикират чрез HTTP заглавката x-apikey. VirusTotal предупреждава, че персоналният ключ носи правата на потребителя и не трябва да се споделя.
Следователно нерегламентираното притежание би могло да позволи на друго лице да прави заявки от името на засегнатия профил съобразно неговите разрешения и квоти. Това представлява злоупотреба с идентификационни данни, а не непременно пробив в самия VirusTotal.
В зависимост от абонамента злоупотребата може да разкрие лицензирани възможности за изследвания или да изчерпи лимитите, необходими на легитимните анализатори. VirusTotal документира отделно третиране на квотите за някои операции, така че реалното въздействие би зависело от достъпа на ключа и използваните крайни точки. Самото притежание не доказва неограничен достъп до всяка услуга.
Предоставеният доклад не идентифицира собственика на профила, не обяснява как продавачът се е сдобил с предполагаемия ключ и не предоставя доказателства за по-широко компрометиране. Твърденията в отговорите в социалните мрежи относно възможните източници не трябва да се третират като установени факти. Работеща демонстрация би показала достъп само в конкретния момент, но не и законна собственост или дълготрайна наличност.
Организациите, загрижени за потенциално изтичане, трябва да прегледат използването на API, да разследват необясними заявки и да анулират компрометираните идентификационни данни. Материалите на Cybersecurity News относно кражбата на API ключове подчертават прегледа на активността и анулирането като мерки за реакция при откраднати ключове.
Засега тази обява остава твърдение, изискващо независима проверка, а не доказателство за потвърден пробив във VirusTotal или валидиран корпоративен достъп.