Сканирането и опитите за отдалечено изпълнение на код, насочени към устройства за видеонаблюдение в Украйна, се увеличиха между 21 септември и 1 октомври 2026 г.
Повечето дейности бяха насочени към CVE-2021-36260 — критична уязвимост за инжектиране на команди в непроверени и неактуализирани продукти на Hikvision. Скокът съвпадна с руските ракетни атаки и удари с дрон, но изследователите не са установили пряка връзка между кибердейността и тези нападения.
Констатациите подчертават възобновения интерес към по-стара уязвимост, която може да позволи на атакуващите да поемат контрол над експонирани камери и записващи устройства без необходимост от влизане в системата.
Въпреки това наблюденията на GreyNoise документират опити за експлоатация, а не потвърдено превземане на реални системи за наблюдение. Тази разлика е от значение при оценката на въздействието и възможната цел на кампанията.
Уязвимост в камерите Hikvision
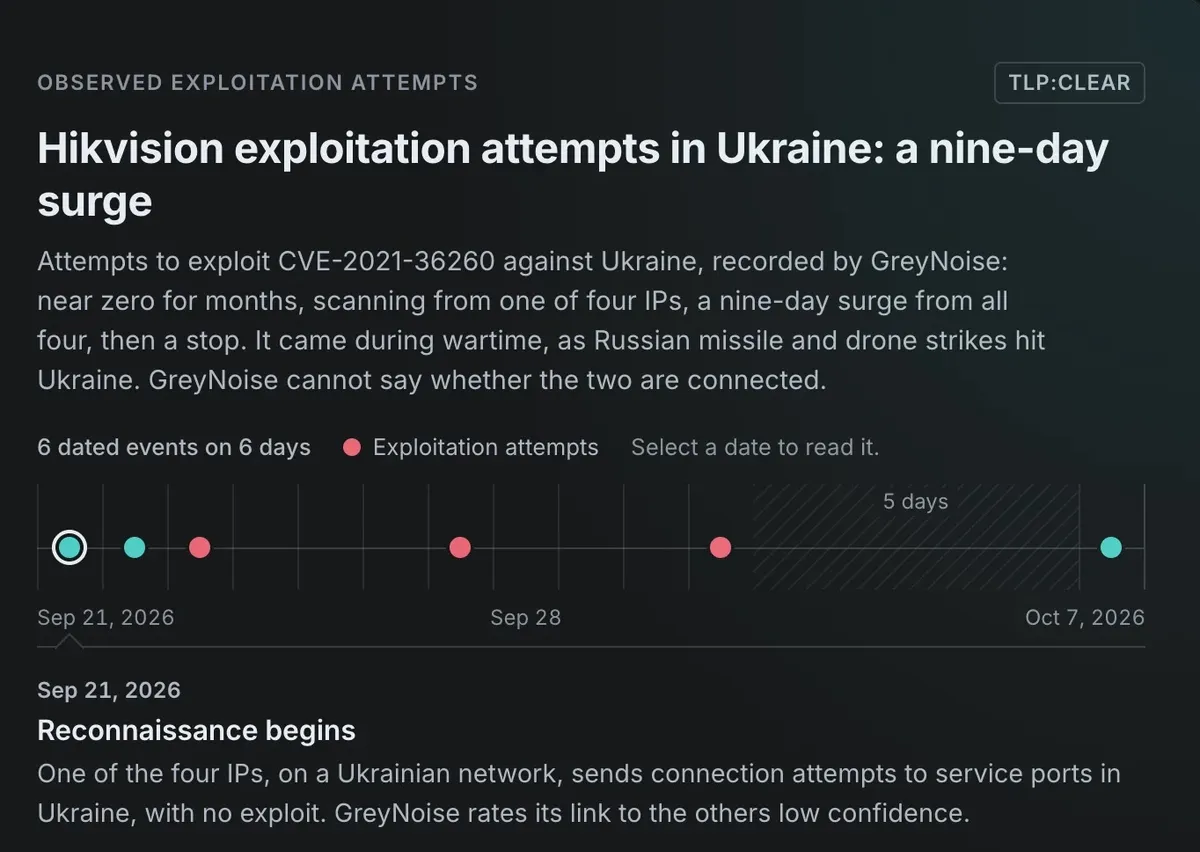
Според хронологията на GreyNoise първоначалното разузнаване е започнало на 21 септември, когато IP адрес от украинска мрежа е направил опити за свързване към сервизни портове, без да изпраща експлойт.
Опитите за експлоатация са нараднали рязко на 23 септември и са продължили до 1 октомври, създавайки деветдневен скок след месеци на почти липсваща съпоставима дейност срещу Украйна.
Четири IP адреса са отговорни за почти всички опити по време на скока. Три от тях са били изходни възли на PureVPN, докато четвъртият е принадлежал на местна украинска мрежа.
От GreyNoise оценяват с висока степен на увереност, че един субект е управлявал VPN дейността, но свързват украинския адрес с тази дейност с ниска степен на увереност.
VPN адресите бяха 195.238.124.178, 195.238.124.181 и 195.238.124.188, свързани с AS56630 в Литва. Търговските VPN изходи могат да обслужват несвързани потребители, така че тези индикатори не трябва сами по себе си да се третират като доказателство за общ оператор. Украинският адрес не бе публично оповестен.
Въпреки че GreyNoise наблюдава и засилено глобално сканиране за уязвимостта, тези четири адреса не са опитвали експлоатация срещу сензорите им извън Украйна.
Всяка регистрирана заявка от групата е използвала един и същ тест на команда, без инжектиран зловреден код за инсталация. Не са регистрирани последващи опити от тези адреси до 7 октомври.
CVE-2021-36260 засяга уеб сървъра в определени продукти на Hikvision. Лошата проверка на входните данни позволява на специално форматирани заявки, съдържащи зловредни команди, да достигнат до операционната система на устройството. NIST определя на уязвимостта критична CVSS оценка от 9.8, което отразява възможността за експлоатация през мрежа без автентификация или необходимост от взаимодействие с потребителя.
Наблюдаваната дейност е използвала публично достъпния шаблон Nuclei, озаглавен „Hikvision IP camera/NVR – Remote Command Execution“. Използването му показва автоматизирано тестване за уязвимости, а не потвърждава, че атакуващите са инсталирали зловреден софтуер или са достъпили видео потоци. Наблюденията на GreyNoise върху тестовете на команди подкрепят това по-тясно тълкуване.
Cybersecurity News по-рано отрази над 80 000 уязвими камери Hikvision, изложени в интернет през 2022 г. Това историческо разкритие показва дългогодишния проблем с излагането на уязвимостта, но не представлява актуален брой уязвими устройства.
Компрометираните камери могат да разкрият чувствителни локации и дейности. През януари 2024 г. украинските власти съобщиха за деактивирането на две камери, компрометирани от руското разузнаване с цел наблюдение на противовъздушната отбрана и инфраструктурата на Киев. Този по-ранен случай илюстрира потенциалния риск, но не определя кой е извършил тази последна кампания.
Администраторите трябва да идентифицират засегнатите модели и да инсталират актуализациите на фърмуера от Hikvision, както препоръчва CISA. Ограничаването на публичния достъп и отделянето на оборудването за наблюдение от критичните мрежи също може да намали риска, докато се организира коригирането на уязвимостта. Промяната само на паролите не отстранява уязвимост от тип инжектиране на команди без автентификация.