Операторите на DarkSword използват зловредния софтуер Coruna за кражба на фрази за възстановяване на криптовалутни портфейли от iPhone, превръщайки уязвимостите в браузъра в готова за използване услуга за кражба.
Разкрити директории на сървъра разкриха модули за портфейли, командни системи и записи на откраднати данни, осигурявайки на изследователите по-подробен поглед върху работата на платформата отвъд първоначалната верига от уязвимости.
Копие на един производствен сървър съдържаше 11 фрази за възстановяване на жертви, 179 директории с плячка от устройства и списък с 75 операторски акаунта.
Тези записи сочат към търговска операция с агенти, комисиони и лимити за устройства. Те не потвърждават 179 потвърдени жертви и не показват общата стойност на откраднатата криптовалута.
Изследователи от Censys идентифицираха откритата инфраструктура на DarkSword/Coruna чрез вътрешен индекс на отворени директории между 15 септември и 17 септември 2026 г.
В доклада си от 7 октомври компанията свърза пет неизвестни досега хоста със системи за доставка, инсталиране, анализ и контрол. Част от инфраструктурата остана активна, когато изследователите я проучваха.
Платформата за експлоатация на iOS DarkSword използва зловреден софтуер Coruna
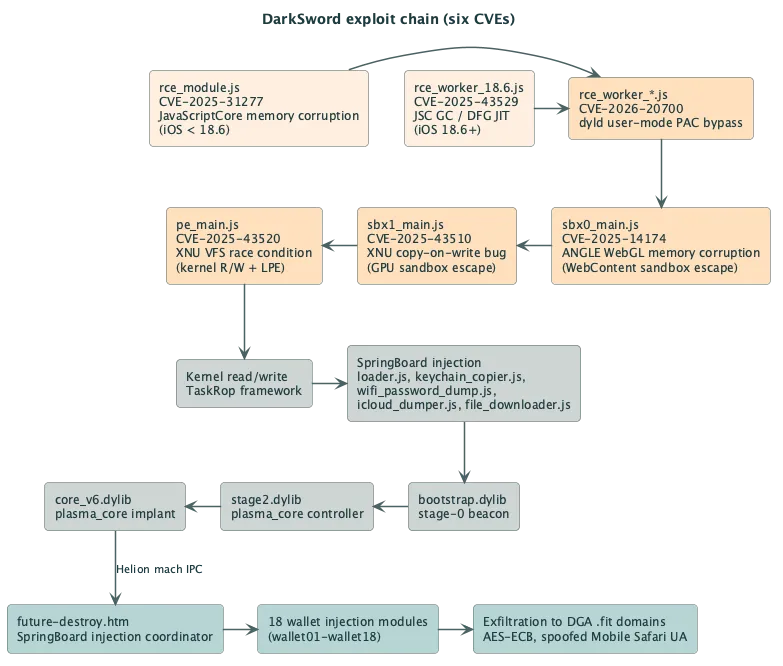
DarkSword осигурява пътя към устройството, докато Coruna осигурява инструментите за кражба на портфейли. Предишни анализи на експлоатационната верига DarkSword обясняват как тя атакува WebKit и JavaScriptCore, излиза от изолираната среда на браузъра и получава достъп до ядрото.
След това достига до SpringBoard, процеса в iOS, който контролира стартирането на приложенията и екрана. След получаването на този достъп платформата зарежда три основни слоя: начален сигнал (beacon), контролер от втори етап и основен имплант.
Координаторът SpringBoard следи за отваряне на поддържани приложения за портфейли, след което инжектира съответния модул за кражба в работещото приложение. Проверките за инжектиране са ограничени до една на всеки три секунди за всеки пакет от приложения.
Разкритият комплект съдържа 18 модула за портфейли, насочени към приложения, включително MetaMask, Phantom, Trust Wallet, Coinbase, Exodus, imToken и Bitpie.
Предишен анализ на експлоатационния софтуер Coruna описва по-широкия набор от инструменти зад този модел на кражба. Новоизследваният имплант също така търси във снимки и Apple Notes за BIP39 фрази за възстановяване, като изпраща само фрази, които преминават проверките на контролната сума.
Тази стъпка за проверка помага за филтриране на случаен текст, преди откраднатият материал да достигне до сървъра. Имплантът може също да събира контакти, да се актуализира сам и да извлича дневни настройки.
Неговите модули за портфейли споделят ключ за AES криптиране, резервни настройки за генериране на домейни и пет крайни точки за събиране на данни. Те имитират трафика на Safari и деактивират проверките на TLS сертификати.
Платформа за препродавачи с активни устройства
Един от откритите сървъри съдържаше услуга за доставка на Python и административен панел FastAPI, поддържан от база данни. Услугата регистрира устройства при първото им посещение, предоставя целеви страници, събира доклади за експлоатирани уязвимости и предава команди към имплантите.
Панелът поддържа профили на агенти, проценти на комисионите, квоти за устройства и повече от 60 позволени команди. Отделни дневници показват два iPhone-а, които проверяват страница за сигнал на всеки три секунди в продължение на часове на 6 септември. Те са работили с iOS 16.1 и 16.3.1.
Предишното проследяване на инфраструктурата на DarkSword документира бързо променящи се сърври и уеб свойства; най-новите констатации разкриват софтуера и структурата на акаунтите зад тази дейност, а не само нейните публични страници.
Доказателствата изискват внимателно четене. Файловете, за които първоначално се подозираше, че съдържат откраднати данни от браузъра на един хост, се оказаха малки доклади от тестови устройства.
Копието на производствения сървър предостави по-силни доказателства за кражба на фрази за възстановяване на портфейли, но Censys съобщи, че произходът му е неизвестен. Изследователите отхвърлиха твърдението му, че произлиза от упълномощено упражнение на червения екип (red-team).
Censys също така съпостави 22 проби от инфекции в реална среда с отделен команден сървър. Две проби бяха насочени към BitKeep, добавяйки деветнадесета цел сред портфейлите.
Записите от сертификатите свързаха тази инфраструктура с хостинг на Tencent и лабораторни системи в Шенянг, Китай. Изследователите разграничиха този оператор от клъстера с разкритите директории и не назоваха нито една от двете групи.
Файловете за разработка съдържат референция към CVE-2026-31001, описана като проблем със съвпадането на типовете (type-confusion) в JavaScriptCore, насочен към iOS 26. Вдругира страна, съпътстващите етапи за изолираната среда и ядрото бяха само заместители (placeholders).
Това е незавършена работа, а не внедрена атака срещу iOS 26. Отделно твърдение за zero-click уязвимост в CoreAudio в регистъра на оператора също остана непотвърдено на устройство.
Защитниците трябва да дадат приоритет на текущите актуализации на iOS и да проследяват отпечатъците на сървъра заедно с мрежовите индикатори.
Censys твърди, че установените вериги са с отстранени уязвимости, докато Apple потвърждава, че корекциите за DarkSword са разширени за повече устройства с iOS 18. Променящите се хешове на зловредния код означават, че откриването само по хеш ще пропусне варианти; споделените кодови подписи предлагат по-широко покритие.
Индикатори за компрометиране (IoCs):-
Мрежови и инфраструктурни индикатори
Всички записи по-долу произлизат от изходния доклад. Свързаността с лабораторията или системата за управление на даден оператор не потвърждава, че хостът е разпространявал зловреден софтуер. Статусът на инфраструктурата отразява наблюденията в доклада, а не нова проверка на наличността.
| Тип | Индикатор | Роля или контекст |
|---|---|---|
| IP:порт | 43.134.165[.]205:9999 | Пакет за разпространение на DS-Fusion v1.0 |
| IP:порт | 166.88.95[.]90:9999 | Оперативен команден сървър с телеметрия от маяци |
| IP:порт | 23.148.212[.]237:8888 | Работно пространство за анализ на оператора; недовършена разработка за iOS 26 |
| IP:порт | 47.102.192[.]23:9876 | Сървър за междинно съхранение (staging host) на Coruna |
| IP:портове | 156.239.230[.]120:8080, 156.239.230[.]120:80 | Открита платформа за управление и целева страница (landing page) |
| IP:порт | 185.189.45[.]40:8080 | По-ранно прихващане на злонамерен код, съдържащ етапи на експлойт GHOST |
| IP / домейн | 112.213.108[.]85 / hdios[.]cn | Продукционен сървър; хост име VM-NJb8T5qJl6 |
| IP / домейн | 154.18.187[.]160 / fc.rsqqq[.]top | Резервна система за доставяне; хост име SG-B20702-I |
| IP / домейн | 202.146.222[.]253 / i.131422[.]com | Бивш продукционен сървър; хост име C202609121655717 |
| IP / домейн | 203.91.77[.]253 / st.onlinefc[.]top | Работна машина на оператора |
| IP:портове | 154.217.250[.]206:80, 154.217.250[.]206:888 | Заподозрян панел на оператора; оценка с умерена увереност |
| IP:порт | 14.128.47[.]81:443 | Отделно внедряване на контролния панел с името на групата |
| Домейн | ccwu[.]cc | Основен домейн на три поддомейна, свързани с панела; индивидуалните имена не са предоставени |
| Домейн | wumian[.]cc.cd | Хост име, свързано с панела |
| C2 URL | hxxps://66ds[.]lol | Отделен команден сървър на оператора в 22 реални образеца |
| Изходен IP | 101.35.158[.]183 | Хостван в Tencent изходен сървър зад домейн зад Cloudflare |
| Домейн | iplcz[.]cn | Основен домейн на лабораторията на оператора |
| Лабораторни домейни | northlab[.]cn, g.northlab[.]cn, manager.g.northlab[.]cn | Лабораторна и управляваща инфраструктура; не са идентифицирани като хостове, разпространяващи злонамерен код |
| Лабораторни IP адреси | 218.25.85[.]177, 218.25.85[.]178, 59.46.4[.]117, 59.46.4[.]119 | Пощенска и лабораторна инфраструктура в Шенян |
| Резервен C2 | hxxp://199.30.90[.]154:18090 | Твърдо кодиран лабораторно внедрен хост в импланта |
| Резервен шаблон | hxxps://backup%u[.]fit | Резервен механизъм на портфейлната рамка, заменен в реалните версии |
| Контакт на оператора | @v66db | Telegram контакт за продажби на целевата страница |
| URL за контакт с оператора | hxxps://t.me/YATA0000 | Скрита връзка за контакт в контролния панел |
| Исторически домейни от кампании | siekeltd[.]com, escofiringbijou[.]com | По-ранни индикатори за кампанията DarkSword, цитирани в източниците на доклада; не са новооткрити хостове от клъстера |
Хешове на злонамерения код и панела
Тези стойности са възпроизведени точно от доклада. Censys не е посочил алгоритъма на 40-символния хеш на споделения модул, така че той не се представя като потвърдена SHA-1 стойност.
| Файл или артефакт | Тип хеш | Стойност |
|---|---|---|
| bootstrap.dylib | SHA-256 | c391bce7b09a0ea263e4b2c1d1bde0327c180723fa3299b006485429564c61ee |
| stage2.dylib | SHA-256 | 8973e80ab494c02463d4123f76fc5e2dca2ea2c097317d246323d75c1f2eb791 |
| core_v6.dylib | SHA-256 | a50c4da5c92636b2b1f170cdce3bd967a213886a8df5656cf3519214fcecfac5 |
| core_a5.dylib | SHA-256 | 54a4166ab33ffe02b41de9c943e783d20129b6cc22f56b7fe7d564fd02bde006 |
| future-destroy.htm | SHA-256 | 7ff5bb16cd5f8c92bc4fec72bba162662f202af075418db5000a1b4f81489fc2 |
| Споделен модул със злонамерен код на Coruna | Неуточнен алгоритъм | 1334417664270db20af705f422878c53c8378203 |
| Тяло на страницата на контролния панел | Хеш на тялото, неуточнен алгоритъм | 864d68e64618d6bfc26d75d6f780ae0b7bfed3698cc8333818ed32519e560d1f |
Артефакти от устройства, файлове и сертификати
Тези артефакти могат да подпомогнат разследването, когато са намерени заедно с други доказателства; общите имена на файлове или бисквитките сами по себе си не трябва да се разглеждат като доказателство за компрометиране.
| Тип артефакт | Стойност | Контекст |
|---|---|---|
| Път до LaunchDaemon | /Library/LaunchDaemons/com.apple.ds.agent.plist | Персистентност от страна на устройството |
| Етикет на LaunchDaemon | com.apple.ds.agent | Етикет на услугата за персистентност |
| Команден канал | /tmp/nb_cmd | Локален междупроцесен команден канал |
| Канал за резултати | /tmp/nb_result | Локален междупроцесен канал за резултати |
| Бисквитки | ds_uuid, ds_done, coruna-lab-session | Проследяване на устройство/сесия |
| Модули за портфейли | wallet01 до wallet18 | Осемнадесет модула за кражба на портфейли |
| Модул BitKeep | wallet19, libbitDylib.dylib, aware_retreat.css | Идентификатори на BitKeep и дегизирано име на файла на модула |
| Артефакти за доставяне | group.html, exploit_server.py, darksword.db | Целева страница, услуга за доставяне и база данни за управление |
| Телеметрични файлове | c2_results.jsonl, reports.jsonl | Резултати от команди и доклади от устройства |
| Разработвани файлове | rce_worker_26.js, kernel_priv_26.js, vchain/ | Недовършена работа за iOS 26; не е доказателство за внедрена верига |
| По-стара верига за доставяне | gooll/, gooll.html, entry1_type0x09.dylib | Верига, насочена към по-стари версии на iOS |
| Артефакти за доставяне и варианти | /ios18/frame.html, manifest.json, daily_render.php, variants/set0 | Маршрутизиране на версиите и променящи се версии на злонамерения код |
| Издател на сертификата | Codex iOS Isolated Lab Root CA 2026 | Частен удостоверителен орган, свързващ произхода на отделния оператор |
| Организация в сертификата | IPLCZ Test Lab | Сертификатна точка на съпоставка (pivot), използвана за идентифициране на произхода |
| Идентификатори на панела | C2 Control Panel, C2 PANEL v3.0, 幽灵集团 | Заглавие на панела, банер с версия и име на групата |
Вградени ключове и конфигурационни низове
Следващите са стойности от конфигурацията на зловредния софтуер, публикувани от Censys, а не данни за достъп на жертви.
| Конфигурационен артефакт | Точна стойност | Цел |
|---|---|---|
| AES ключ | Ek8pl31K2yeHgQwy | Споделено криптиране при предаване на данни |
| Сийд за внедряване на Wallet | UNDEFINED_DEPLOYMENT_SEED | Генериране на домейни |
| Сийд за докладване на Wallet | UNDEFINED_REPORTING_SEED | Генериране на домейни |
| Резервна парола за 7z | c73dfcfd60a0c7ebcc03352d433349bc | Конфигурация за резервен транспорт; не е паролата за архива от момента на изграждане |
| Сийд за внедряване на Plasma | 09d0b8d58a71653cd1c89c64c866f2e6 | Пул от домейни за внедряване |
| Сийд за докладване на Plasma | 2d2aebba0bf3d7d694194a7ab93b0a96 | Пул от домейни за докладване |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.
Спира заплахите преди въздействието им с 21 минути по-бързо MTTR. Интегрирайте изолираната среда на ANYRUN във вашия SOC