Повече от 17 000 фалшиви хранилища в GitHub разпространяват зловредния софтуер SmartLoader, след като кампанията FakeGit се възобнови по-рано този месец, за да разпространява софтуера за кражба на данни (infostealer) StealC.
Операторът използва предимно акаунти за еднократна употреба, но изследователите са идентифицирали поне 700 акаунта, които изглежда принадлежат на легитимни разработчици.
Зловредните хранилища използват убедителни инструкции в README файла с бутон за изтегляне, сочещ към ZIP архив, съдържащ първоначалния зловреден код, SmartLoader, който се използва за разпространение на друг зловреден софтуер.
Въпреки че подобна активност с различни типове зловреден код се наблюдава поне от януари, терминът FakeGit беше свързан с тази операция през юли, когато изследователи от платформата за корпоративни браузъри Island публикуваха доклад за 7 600 фалшиви хранилища в GitHub, разпространяващи зловредния софтуер SmartLoader.
Island отбеляза по онова време, че 800 от зловредните хранилища са се маскирали като AI умения (AI skills) или MCP сървъри, които са се появявали в публични AI регистри и каталози.
Нов доклад от изследователи от платформата за сигурност на веригата за доставки на софтуер Apiiro сочи, че FakeGit е възобновила активността си на 4 октомври и в момента използва 17 610 хранилища в GitHub.
Само за 34 часа FakeGit е добавила над 13 000 хранилища, достигайки пик от 2 999 на час.
„В пробите от коммити, които анализирахме, 97% са променяли само README файла, а 88% са насочвали бутона „Download“ към ZIP файл, който инсталира SmartLoader“, посочват от Apiiro.
„Никой не е имал нужда да създава нито едно ново хранилище. Мрежата вече е била налична. Тя просто е била пренасочена“, добавят изследователите.
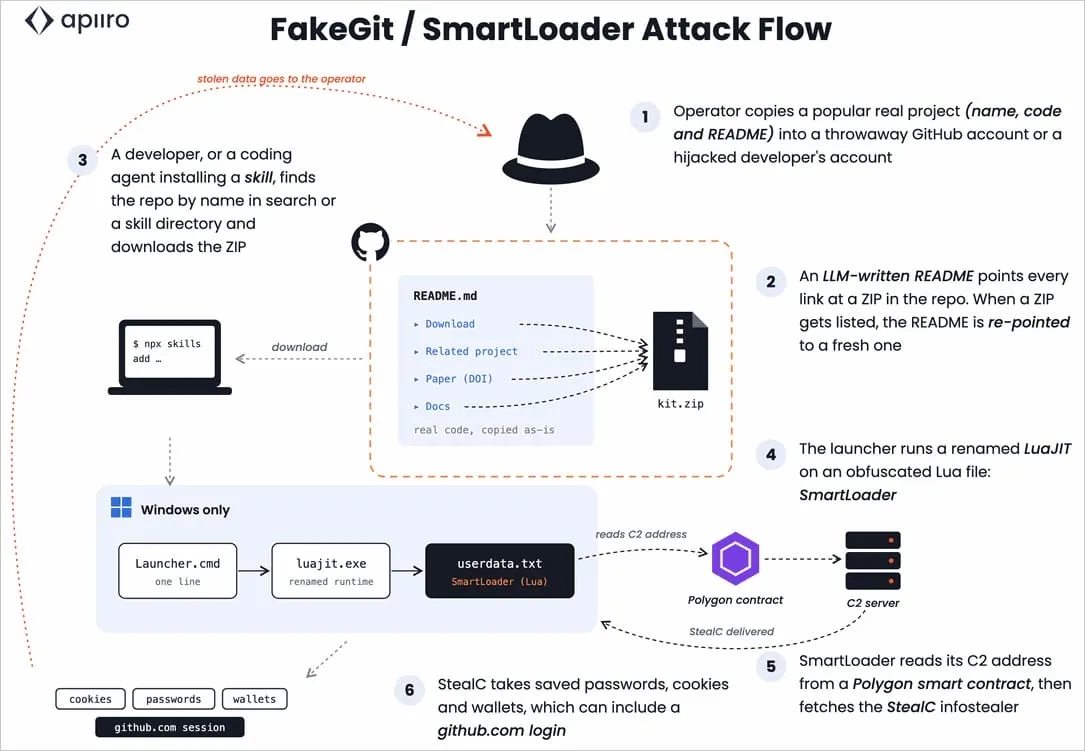
Как FakeGit оцеля
Според изследователите причината за оцеляването на FakeGit е, че премахването на хранилища се базира на списъци, които покриват само малка част от зловредните хранилища.
Също така блокираният зловреден код и резервните копия остават достъпни, така че атакуващите могат просто да променят връзките за изтегляне, докато поддържат същите хранилища активни.
„71% от мрежата липсваше в URLhaus преди нашия доклад, а DNS списък за блокиране на ниво домейн не може да блокира един файл в GitHub, без да блокира целия GitHub“, обясняват от Apiiro.
Изследователите са открили зловредни архиви във форкове (forks), по-стари файлове, активи към издания (release assets), прикачени файлове към проблеми (issues) и отделни хранилища за хостинг на изтегляния, което прави изтриването на връзки една по една неефективно.
„Изтрийте един файл и операторът може да насочи стръвта към резервно копие: форк, по-стар ZIP файл, актив към издание или прикачен файл към проблем“, казват изследователите.
Изследователите от Apiiro препоръчват на потребителите да потвърждават собственика на хранилището. Освен това източникът за инсталиране на AI умения и MCP сървъри трябва да бъде от официални регистри или хранилища на разработчиците.
Ако се съмнявате за изпълнение на SmartLoader, потребителите трябва да третират инцидента като потенциално компрометиране на акаунт в GitHub, да прекратят активните сесии и токени за достъп и да преминат към използване на ключове за достъп (passkeys).