ФБР затвори седем домейна, използвани от свързаните с китайската държава хакери, известни като Flax Typhoon, за управление на два хакерски инструмента — MicroScan и FishHub, използвани при атаки за пробив в критична инфраструктура и други организации по света.
Записите засегнаха инфраструктурата, поддържаща двете хакерски платформи, за които се твърди, че се управляват от базираната в Китай компания Integrity Technology Group (Integrity Tech). Според американските власти тя има договорености с китайското правителство.
Според Министерството на правосъдието на САЩ инструментите са използвани за сканиране за уязвимости и пробив в мрежи на критичната инфраструктура в САЩ и други държави.
„Integrity Technology Group осигури на свързани с Китай автори на заплахи възможности за провеждане на широкомащабно сканиране за уязвимости и, в някои случаи, за прониквания в критична инфраструктура на САЩ и чужди държави“, заяви Брег Ледърман, помощник-директор на киберотдела на ФБР.
Ледърман добави, че китайското правителство разчита на подизпълнители и други компании, за да разшири обхвата на кибероперациите си, и че прекъсването на работата на тези организации затруднява свързаните с Китай хакери да атакуват американски мрежи.
MicroScan е платформа за сканиране за уязвимости, разработена от Integrity Tech, за да идентифицира слабости в сигурността на целевите мрежи.
Според клетвена декларация на ФБР платформата е използвана заедно с ботнет от свързани с интернет устройства, заразени със зловреден софтуер Mirai, за да сканира потенциални цели.
Тези цели включват електроразпределително дружество в Южна Каролина, летища в Япония и Полша, тайвански компании за природен газ и електроенергия, както и университети.
Декларацията потвърждава също, че сканирането е довело до успешни пробиви, включително в два тайвански университета, чиито мрежи са били сканирани с MicroScan през август 2022 г. и март 2023 г. и впоследствие са били компрометирани.
Въпреки че ФБР потвърди, че хакерските инструменти са използвани при прониквания в критична инфраструктура, то не разкри дали посочените конкретни енергийни компании, летища и доставчици на енергия са били успешно компрометирани.
ФБР конфискува домейна c0cc.cc, използван от Integrity Tech за достъп до платформата MicroScan, за която правоприлагащите органи потвърдиха, че е била онлайн през септември 2026 г.
Втората платформа, FishHub, е използвана за провеждане на таргетирани фишинг атаки (spear-phishing) и за доставяне на допълнителен зловреден код в вече компрометирани мрежи.
Зловредният код е осигурил на атакуващите неоторизиран отдалечен достъп до мрежите на жертвите и им е позволи да търсят конкретни файлове и да източват данни към сървъри, контролирани от Integrity Tech.
Според декларацията на ФБР разследващите са открили данни и файлове, принадлежащи на повече от 20 организации, на сървър, свързан с инструмента за кражба на данни FishHub, включително на шест университета в Тайван.
Правоприлагащите органи са конфискували пет домейна, използвани за разпространение на злонамерения код: 98aicai.com, 98aicode.com, outlook3650.com, youtubecard.com и linkedinns.net.
Седмият конфискуван домейн, 98aiblog.com, е свързан със софтуера SoftEther VPN, инсталиран на компрометираните системи за поддържане на отдалечен достъп до мрежите на жертвите.
На конфискуваните домейни вече се показват съобщения от ФБР за изземване, идентифициращи хакерската група Flax Typhoon и Integrity Technology Group.
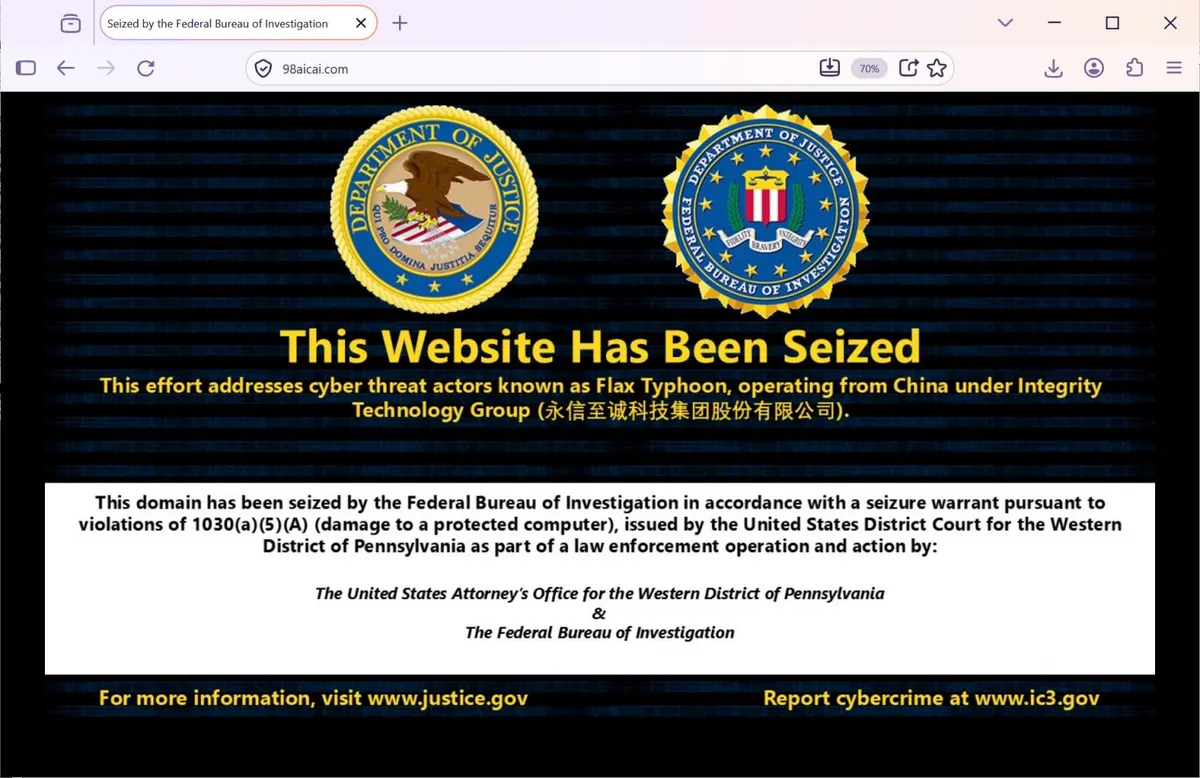
В координация с изземването на домейните, ФБР, CISA, NSA и международни партньори издадоха съвместно предупреждение за киберсигурност, обясняващо как свързаните с китайското правителство хакери са използвали инструментите и инфраструктурата на Integrity Tech за компрометиране на организации и кражба на чувствителна информация.
В предупреждението се казва, че атакуващите са се насочили към правителствени агенции на САЩ, критично производство, здравеопазване, информационни технологии, правоприлагащи органи, образователни институции и религиозни организации, както и организации в Югоизточна Азия, Африка и Северна Америка.
Дейността се припокрива с операции, проследявани като Flax Typhoon, Ethereal Panda и Red Juliett, въпреки че агенциите посочват, че не цялата активност е задължително свързана с Integrity Tech.
Според предупреждението MicroScan е скенер за уязвимости на базата на Python, съдържащ над 1300 скрипта за тестове за проникване (penetration testing), използвани за идентифициране на пролуки в сигурността на уебсайтове и услуги.
Тези скриптове са били насочени към широко използван софтуер, включително Oracle WebLogic, Apache Struts, WordPress, Jenkins и други приложения.
Разследващите са идентифицирали и осем уязвимости, които са били често атакувани от хакерите:
- CVE-2015-3306: Уязвимост за неоторизирано четене на файлове в ProFTPD.
- CVE-2015-5477: Уязвимост за отказ на услуга (DoS) в ISC BIND.
- CVE-2016-3081: Уязвимост за отдалечено изпълнение на код в Apache Struts.
- CVE-2021-3199: Уязвимост за неоторизиран запис на файлове в ONLYOFFICE DocumentServer.
- CVE-2023-22894: Уязвимост за разкриване на информация в Strapi.
- CVE-2014-6278: Уязвимост за отдалечено изпълнение на код в GNU Bash (Shellshock).
- CVE-2019-11510: Уязвимост за произволно четене на файлове в Pulse Secure VPN.
- CVE-2021-22205: Уязвимост за отдалечено изпълнение на код в GitLab.
Атакуващите са използвали и инструмента с отворен код EBurst за провеждане на атаки тип „password spraying“ срещу сървъри на Microsoft Exchange, както и други инструменти за кражба на имейли, събиране на идентификационни данни от Active Directory и източване на данни.
ФБР разкри и персонализирано уеб приложение, което е позволявало на трети страни да преглеждат откраднати имейли, без да е необходим директен достъп до компрометираните акаунти.
Съвместното предупреждение съдържа индикатори за компрометиране (DoC), включително IP адреси, домейни, хешове на зловреден софтуер и подробности за инструментите на атакуващите, с цел да се помогне на организациите да идентифицират потенциални прониквания.
Властите призовават организациите да прегледат индикаторите, да отстранят уязвимостите в засегнатите системи, да деактивират ненужните публично достъпни услуги и да внедрят многофакторна автентификация за защита срещу атаки.
Това не е първият път, в който американските правоприлагащи органи прекъсват хакерската инфраструктура на Integrity Tech.
През септември 2024 г. Министерството на правосъдието прекъсна работата на управляван от Integrity Tech ботнет Mirai, състоящ се от над 200 000 компрометирани потребителски устройства по целия свят.
Правителството на Обединеното кралство също наложи санкции на Integrity Tech през 2025 г., а Европейският съюз санкционира компанията през 2026 г. заради участие в кибератаки, насочени срещу Европа и нейните съюзници.