IDC Frontier, водеща японска компания за облачни услуги и цифрова инфраструктура, съобщи, че нейната услуга IDCF Cloud е била обект на рансъмуеър атака, която е причинила прекъсване в срив на клъстер от центрове за данни, обслужващи източната част на страната.
Компанията заявява, че атаката е започнала на 7 октомври в 3:40 ч. местно време, което е наложило спиране на мрежата и системата.
„Нашето разследване установи, че прекъсването в регион Източна Япония 1 е причинено от рансъмуеър атака от трета страна“, се казва в съобщението на IDCF Cloud.
„Продължаваме да разследваме точната причина и обхвата на въздействието“, добавиха от компанията.
От фирмата заявяват, че атаката засяга 495 компании и местни власти, използващи нейната облачна услуга.
Платформата „инфраструктура като услуга“ (IaaS) IDCF Cloud се управлява от IDC Frontier, дъщерно дружество на SoftBank Group – мултинационален инвестиционен холдинг със седалище в Токио.
Фирмата отдава под наем виртуални сървъри, хранилища и мрежи, които клиентите използват за захранване на уебсайтове, приложения и бизнес системи в японски центрове за данни.
След откриването на атаката IDC Frontier е изолирала и спряла засегнатите системи в „Източна Япония Регион 1“, за да предотврати разпространението на компрометирането.
В момента компанията работи по идентифицирането и блокирането на маршрута на проникване и проверка на сигурността в други региони.
IDCF Cloud превантивно е деактивирала достъпа на клиентите до конзолите за управление за всички региони, докато проверява тяхната сигурност, и ще възстанови достъпа след потвърждение, че това е безопасно.
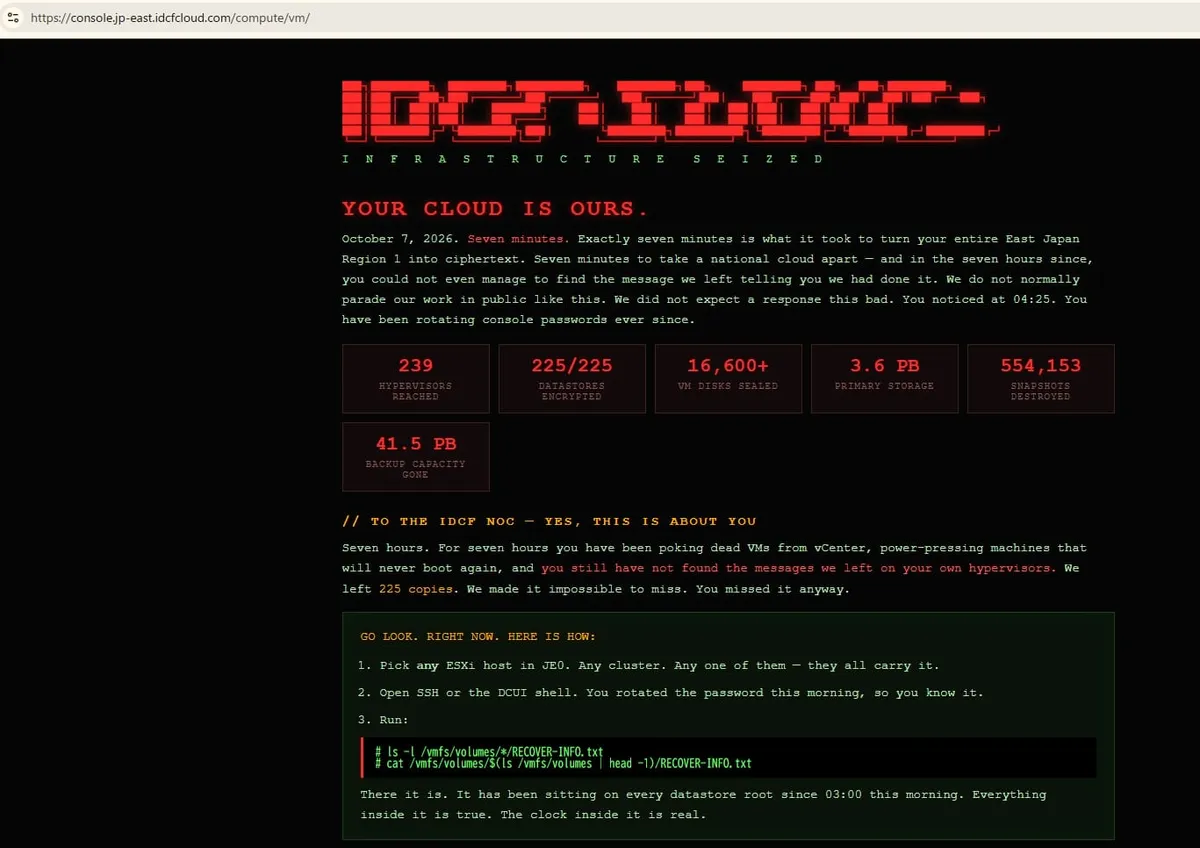
Снимки на екрана от клиенти преди блокирането им от конзолата показват съобщение от атакуващия, който твърди, че са му били необходими седем минути, за да пробие инфраструктурата на IDCF Cloud в регион Източна Япония 1.
Киберпрестъпникът твърди, че е криптирал 225 бази данни, съответстващи на 3,6 PB данни, достигнал е до 239 хипервайзора, запечатал е 16 000 диска на виртуални машини и е изтрил 554 153 моментни снимки (snapshots).
Nissui също е засегната
Японската компания за морски продукти Nissui Corporation обяви вчера, че нейното дъщерно дружество за логистика, Nissui Logistics, е претърпяло прекъсване на системата поради съмнение за неоторизиран достъп до използван от него център за данни на трета страна.
В резултат на това стоките не се изпращат или получават, а компанията в момента разследва дали са изтекли лични данни или информация за клиенти.
Nissui е японска група за морски дарове и храни с приблизително 11 500 служители и международна верига за доставки, обхващаща риболов, аквакултури, преработка и продажби.
Не е ясно дали прекъсването в Nissui е свързано с атаката срещу IDCF Cloud.
Наскоро няколко големи японски компании бяха обект на кибератаки, казва изследователят от Macnica Ютака Седжияма.
От началото на годината Macnica е регистрирала 119 киберинцидента, свързани с кражба на лична информация или разкрити данни, като 83 от тях са възникнали между 1 юли и 6 октомври.
За сравнение, фирмата за сигурност е регистрирала 84 инцидента през 2025 г. по същите критерии и едва 62 през цялата 2024 г.
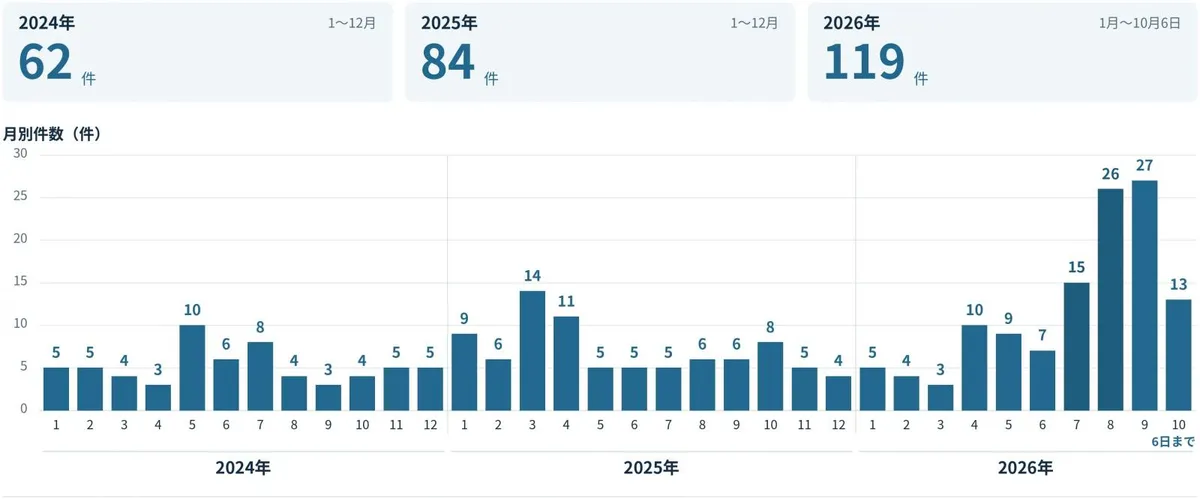
Анализът на тези инциденти показва, че атакуващите сканират уебсайтове и API за слабости в контрола на достъпа, конфигурацията и автентификацията и експлоатират известни (n-day) уязвимости.
Седжияма заяви пред BleepingComputer, че намирането на слабости, специфични за отделни уебсайтове, традиционно е изисквало значително време и усилия, което е правило малките цели по-малко привлекателни.
Навлизането на евтини и способни инструменти с изкуствен интелект може да е причината, поради която широкото и детайлно проучване на слабостите в сигурността в момента променя средата.