Modat и NCSC-NL, центърът за киберсигурност на нидерландското правителство, откриха 8 547 системи в сгради и съоръжения на вятърни и соларни паркове в 35 държави в и около ЕС, достъпни през интернет, които не би трябвало да са достъпни онлайн. Системите варират от екрани за вход до страница за управление на турбина, която предлага бутон „Спри“ на всеки потребител с браузър.
Операторите в Испания, Гърция, Италия и Германия представляват по-голямата част от потвърдените системи. Реалният брой е по-висок. Дадена система е включена в списъка само след като екипът е успял да я свърже с конкретен соларен или вятърен обект.
Възобновяемите енергийни източници в Европа имат едно предимство за защита на терен. Соларните и вятърните паркове, разпръснати из целия континент, са лоша цел за бомби, дронове или саботажи, а Международната агенция по енергетика свързва стремежа на Украйна към децентрализирана енергия с енергийната сигурност. Авторите формулират уловката така: „Физически, децентрализираната възобновяема енергия е много трудна цел. Но в киберпространството просто липсва такава физическа бариера.“
Една уеб страница, една турбина
Modat открива устройствата чрез машинописно клъстериране (machine-learning clustering), което автоматично групира подобни системи, така че новите типове устройства се появяват без предварително написано правило за откриването им. Някои от соларните и вятърните устройства са били такива, каквито екипът дори не е знаел, че трябва да търси.
Една вятърна турбина показва как изглежда тази изложеност. Нейното уеб табло показва данни в реално време за мощността, скоростта на вятъра и ротора, а контролният ѝ панел предлага бутони „Start“, „Stop“ и „Reset“. Едно меню по-надолу се намира уеб сървърът на Siemens ET 200SP PLC — промишленият контролер, който управлява турбината. Страница с карта разкрива местоположението на турбината, а въздушните снимки на това място показват съседната турбина, сервизните сгради и пътя за достъп.
Тази страница управлява една машина. Други системи в набора от данни се намират на едно ниво по-нагоре и управляват няколко турбуни или цял парк, така че една изложена система може да представлява много повече генериращ капацитет от една-единствена турбина. Две страници за вход във вятърни паркове директно посочват имената на обектите си. Едната от тях отбелязва, че потребителското име по подразбиране е root във всички по-нови версии.
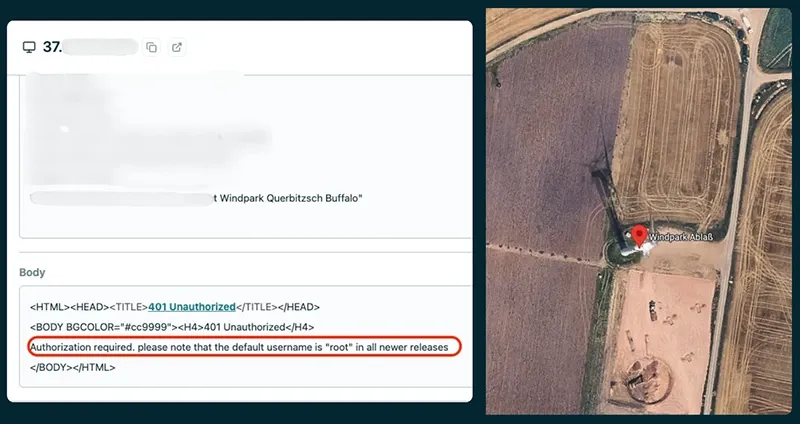
Редактирана страница за вход във вятърен парк с въздушни снимки на обекта (Източник: Доклад от изследването)
Испания води при соларната енергия, Германия — при вятърната
Соларните системи представляват 7 942 от откритите системи в 34 държави. Само Испания разполага с 2 766 или 35 процента. Ако добавим Гърция (1 860), Италия (753) и Германия (672), тези четири държави държат 76 процента от общия брой соларни системи. На вятърната енергия се падат 605 системи в 23 държави, като Германия (212) и Италия (192) съставляват 67 процента. Испания, лидерът при соларните системи, има 11 при вятърните.
По-малката цифра при вятърните системи е по-малко успокояваща, отколкото изглежда. Вятърните паркове в обхвата варират от 10 мегавата до над 4 500, а някои от изложените вятърни системи управляват няколко турбини едновременно.
Доставчици и отдалечен достъп
Литва забранява на субекти от страни, които счита за заплаха за националната сигурност (включително Китай), да управляват отдалечено соларни паркове, вятърни паркове и съоръжения за съхранение над 100 kW. Запитан дали други държави трябва да копират това правило, Томас Планк, главен изпълнителен директор на Tributech, заяви:
„Ограничаването на отдалечения контрол от високорискови доставчици е разумна стъпка за националната сигурност, но тя адресира кой се свързва, а не какво се случва след като го направи. Повечето от системите в този доклад са изложени независимо от това къде е базиран доставчикът, а европейски доставчик с компрометиран акаунт за поддръжка дава на атакуващия същия достъп.“
Планк заяви, че вятърните и соларните паркове вече разчитат на десетки отдалечени връзки с външни страни и че някои от тези връзки ще бъдат компрометирани. „След като атакуващият е вътре, мрежата не може да различи легитимна команда за спиране от злонамерена такава“, каза той пред Help Net Security.
„Всяка команда, която достига до турбина или инвертор, трябва да бъде проверявана за това кой я е изпратил, дали този изпращач е оторизиран за съответния актив и действие, и дали е пристигнала без промяна“, каза Планк. „Тази защита се прилага за всеки доставчик еднакво, независимо от неговия произход.“
Какво трябва да питат CIO отговорниците своите доставчици
NIS2, директивата на ЕС за киберсигурност, изисква от управителните органи на съществени и важни субекти да одобряват и надзирават мерките за киберсигурност и ги прави отговорни, независимо дали системите се управляват вътрешно или са възложени на външни изпълнители. За директор по информационни технологии (CIO), чиито турбини и инвертори се поддържат отдалечено от производителя, Планк казва:
„Започнете с пълен списък на всяка отдалечена връзка: кой се свързва, откъде, до кои активи и дали може само да чете данни или и да променя начина, по който активите оперират. Много оператори не могат да предоставят това днес.“
Оттам нататък той препоръчва директорите по информационни технологии да изискват индивидуални акаунти за доставчиците със силна автентификация и без споделени идентификационни данни, плюс достъп, ограничен до конкретни активи и действия, като правото за изпращане на команди е отделено от правото за наблюдение. Операторите трябва да водят собствен запис на всяка команда и промяна в конфигурацията, да проверяват данните и командите, без да разчитат на системите на доставчика, и да получават известия за инциденти навреме за 24-часовото ранно предупреждение по NIS2.
„За управителния съвет това се свежда до няколко ясни въпроса: колко външни страни могат да променят начина, по който работят нашите активи, можем ли да докажем, че всяка промяна е била оторизирана, и можем ли да се доверим на данните, на които се базират нашите решения?“
Първата стъпка на авторите за операторите е по-кратка. Премахнете администраторските интерфейси от интернет незабавно, планирайте и наблюдавайте така, сякаш атакуващият вече е вътре, и запазете възможността за ръчно управление на обектите.