Съветът за стандарти за сигурност в индустрията за разплащателни карти (PCI Security Standards Council - PCI SSC) публикува На насоки за сигурност за AI системи (Security Considerations for AI Systems) — ръководство, покриващо защитата на данни, подавани към AI системи в платежни среди, и защитата срещу атаки с помощта на изкуствен интелект.
Разработен съвместно със заинтересовани страни от индустрията, документът разглежда управлението, внедряването, контрола на достъпа, тестването и прилагането на PCI стандартите. Препоръките са със съветвателен характер, като съществуващите PCI изисквания имат предимство.
„Тъй като изкуственият интелект се използва все по-често в среди за плащания, всички страни са длъжни да гарантират, че технологията се използва отговорно“, каза Джина Гобейн, изпълнителен директор на PCI SSC. „Това допълнително ръководство предоставя практична начална точка за сигурно внедряване на AI.“
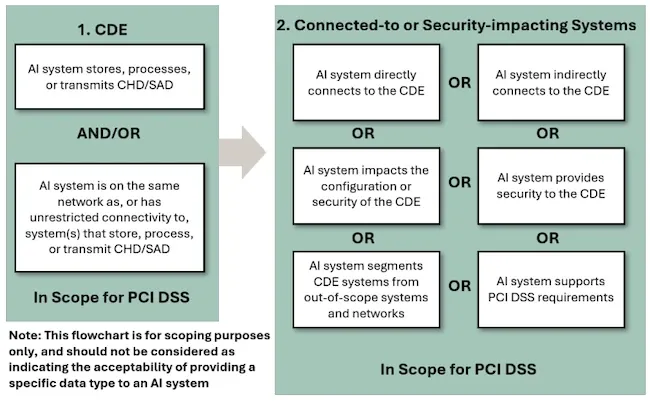
Определяне на обхвата на PCI DSS за AI системи (Източник: PCI SSC)
Дефиниране на достъпа и отговорността
Съветът препоръчва дефиниране на целта, разрешенията и достъпа до данни на AI системата, преди тя да бъде избрана или внедрена. Неговият подход за минимални правомощия ограничава всяка система до достъпа и възможностите, необходими за възложените ѝ задачи.
Подходящо физическо лице трябва официално да поеме отговорност за резултатите от изкуствения интелект, а организациите трябва да определят кои действия изискват човешко одобрение. Ограниченията за достъп трябва да се прилагат чрез независими контроли, като политики за управление на самоличността и мрежова изолация.
Организациите трябва да избягват да комбинират достъп до чувствителни данни, външни комуникации и неограничен вход от ненадеждни източници в една AI система. Когато даден работен процес се нуждае и от трите, ръководството препоръчва разделяне на отговорностите между агенти с различни разрешения.
Инвентаризацията на AI и списъкът на компонентите (bill of materials) трябва да идентифицират моделите, версиите, хостинга, интеграциите, политиките за използване и съхранение на данни, както и предвидените потребители. Политиката за приемливо използване и техническите контроли трябва да помогнат за идентифицирането и ограничаването на нерегламентиран AI (shadow AI) — инструменти, които служителите внедряват или използват без одобрение.
Тестване на контролите и подготовка за сривове
Защитните мерки трябва да бъдат тествани преди обширното функционално тестване или тестването за приемане от потребителя. Това включва симулирани атаки и състезателно тестване (adversarial testing), за да се установи дали ограниченията могат да бъдат заобиколени.
Мониторингът и повторната валидация трябва да продължат през цялото време на внедряване, за да се открият промени в поведението. Процесите на преглед трябва също така да отчитат прекомерното доверие в резултатите от AI, което може да накара проверяващите да пропуснат грешки.
Насоките описват човешко одобрение за всяка задача и алтернатива, при която системи с изкуствен интелект извършват разрешени действия под наблюдение без одобрение за всяко отделно действие. За наблюдавана автономия организациите трябва да дефинират позволените действия, изискванията за одобрение, задвижващите механизми за изключване и процедурите за отмяна на промени. Подходящо физическо лице трябва да остане крайно отговорно.
За агенти с достъп до нешифровани данни на картодържатели се препоръчва изрично човешко одобрение за всякакви действия, включващи тези данни.
Защита на чувствителни данни и идентификационни данни
AI системите не трябва да обработват, генерират или управляват незащитени тайни с голямо значение, включително пароли и криптографски ключове. Идентификационните данни трябва да се управляват чрез инструменти за управление на тайни и да се държат далеч от изходния код, подканите (prompts), контекста на AI, резултатите и логовете.
Когато се изискват случайни стойности, Съветът препоръчва използването на надежден генератор на случайни числа. Стойностите, използвани за пароли или криптографски ключове, може да се наложи да останат извън AI системата.
Организациите трябва да използват криптирани или токенизирани данни за плащания, където е възможно. Контролите за предотвратяване на загуба на данни (DLP) трябва да работят независимо от AI, а логовете трябва да поддържат разследвания, без да запазват чувствителна платежна информация.
Определянето на PCI обхвата трябва да отчита внедряването на AI системата, изолацията, достъпа до данни за сметки (включително данни, използвани за обучение) и способността ѝ да влияе върху сигурността на системите за данни на картодържатели. Достъпът до криптирани или токенизирани данни, заедно с инструменти, които ги декриптират или детокенизират, трябва да се третира като достъп до четими данни.
Справяне с атаки с помощта на AI
Съветът предупреждава, че AI може да ускори откриването на уязвимости, разработването на експлойти и социалното инженерство. Той препоръчва непрекъснат мониторинг на уязвимостите и процес за определяне на приоритетите на констатациите и инсталирането на корекции за сигурност.
Защитите включват ограничаване на услугите и разрешенията, изолиране на остарели (legacy) системи, използване на автентикация, устойчива на фишинг, криптиране на чувствителни данни и ограничаване на въздействието при пробиви в сигурността.
Генерираният от AI код и корекции за сигурност трябва да преминат през сигурностно и функционално тестване. Прегледите трябва да проверяват за вградени идентификационни данни, неподходящи зависимости, нововъведени слабости и дали корекциите отстраняват основния проблем.
Един пример за внедряване разделя управлението на уязвимостите между агенти, които идентифицират проблеми, подготвят планове за коригиране на уязвимости, тестват промените и внедряват одобрени актуализации. Разрешенията се определят според ролята, а процедурите за връщане към предишно състояние (rollback) се тестват преди внедряването.
Оценка на външни доставчици
Външните AI доставчици с достъп до чувствителни данни трябва да бъдат оценявани съгласно приложимите изисквания за трети страни - доставчици на услуги. Споразуменията трябва да уреждат отговорността за чувствителна информация, изрично да забраняват използването на данните на организацията за обучение на AI, да осигуряват видимост по отношение на подизпълнителите и да поставят условия за уведомяване при пробив.
Плановете за реагиране при инциденти и периодичното тестване трябва да покриват инжектиране на подкани (prompt injection), отравяне на модела (model poisoning), действия извън одобрения обхват и неоторизирани AI инструменти, осъществяващи достъп до чувствителни данни.