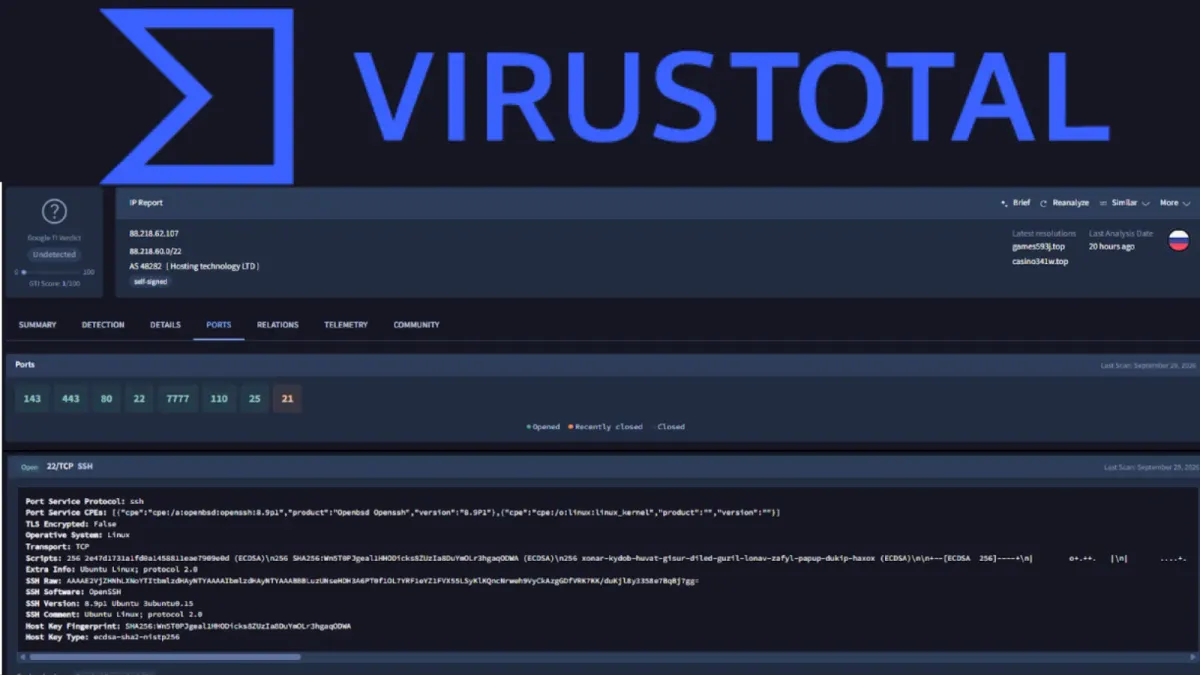
VirusTotal добави ежедневно сканиране на публичното IPv4 пространство, давайки на екипите по сигурност нов начин за откриване на сървъри за командване и управление (C2) и проследяване на зловредна инфраструктура.
Обявена на 8 октомври 2026 г., актуализацията регистрира изложени услуги, активност по портовете, банери и пръстови отпечатъци на сървъри наред със съществуващите данни за заплахи.
Промяната помага на изследователите да гледат отвъд оценката за откриване на даден IP адрес. Предишните доклади показваха хостинг детайли, пасивни DNS записи и файлове, свързали се с даден адрес. Новите данни показват какво излага сървърът в момента, помагайки на аналитиците да откриват свързани хостове, които нямат регистриран зловреден код.
Нов раздел Ports изброява отворени, затворени и наскоро затворени портове, заедно с имена на услуги, софтуерни версии и времеви отпечатъци. Записите включват също SSH хост ключове, RDP пръстови отпечатъци, HTTP заглавки и подробности за операционната система, извлечени от отговорите на услугите.
VirusTotal запазва записи, когато портовете спрат да отговарят. По този начин изследователите могат да проверят кога заподозряна C2 услуга е видяна за последно онлайн и да сравнят тази дата с промени на други места в кампанията. Тази история добавя контекст, който текущата оценка за откриване не може да предостави.
VirusTotal добавя ежедневно сканиране на интернет
Официалното съобщение описва търсения през уеб интерфейса и API. Запитвания като entity:ip open_port:22 откриват изложени SSH услуги.
Синтаксисът с квадратни скоби свързва условията с конкретни портове, предотвратявайки неправилното съвпадане на продукт на един порт с версия на друг. Тези търсения се базират на методите, разгледани в ръководството за изследване на заплахи във VirusTotal на Cybersecuritynews.com.
Едно разследване започва с 91.219.237[.]110 – адрес, включен в колекции на APT28 и Havoc. Неговият SSH пръстов отпечатък отвежда изследователите до 185.146.232[.]3, който няма регистрирани откривания, колекции или комуникиращи файлове. И двата хоста споделят еднаква версия на OpenSSH, nginx конфигурация и необичайно име на сертификат – b4ck.my.
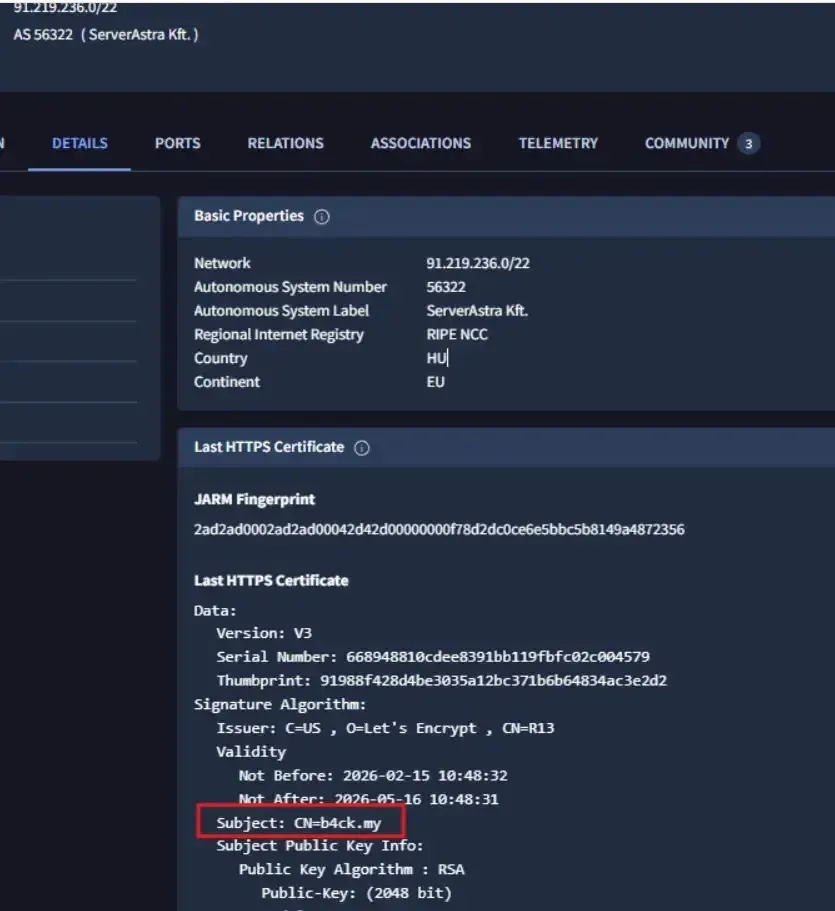
Търсенето на това име на сертификат разкрива трети адрес – 96.9.125[.]59. Времевите отпечатъци на портовете показват, че един сървър е бил изведен от експлоатация приблизително по времето, когато се е появил друг.
Въпреки това VirusTotal предупреди, че по-старите връзки със зловреден софтуер не потвърждават текущата собственост или атрибуцията към APT28, тъй като IP адресите могат да сменят собствениците си.
Съвпаденията на пръстови отпечатъци също изискват внимателна проверка. Някои SSH ключове се появяват в повече от 1400 облачни адреса, тъй като сървърните шаблони ги използват повторно. Отвореният порт сам по себе си също е слабо доказателство. Търсенето на стандартния порт на team сървъра на Cobalt Strike връща над 1,5 милиона адреса, включително хостове, отговарящи на множество портове.
Друг пример разкрива панел за вход в NOX Stealer на адрес 5.175.221[.]206 на порт 8443. Хостът също така излага SMB и RDP, като данните от сканирането идентифицират Windows Server 2022, nginx 1.24.0 и PHP 8.3.33. Комбинирането на тези характеристики стеснява търсенето от 4,5 милиона хоста до десет кандидата, а не десет потвърдени зловредни сървъра.
Когато панелът промени името си на BOMBAY Stealer, анализаторът на браузъра улови новото заглавие, докато изложените услуги останаха непроменени. Изследователите също така търсиха FTP банери, съдържащи „conhost“, откривайки пет адреса, свързани с модели за доставяне на команди, разгледани в изследванията на E4del и PINHOLE.
Данните за портовете са достъпни чрез API записи и исторически крайни точки, но все още не и чрез IP Livehunt правила. Запазените търсения, изпълнявани по график, предлагат временно решение. Екипите, планиращи автоматизация, могат да се консултират с прегледа на достъпа до VirusTotal и API документацията на Cybersecuritynews.com и да проверят ограниченията на своите профили.