
Три изследователски екипа компрометираха Pixel 10 на Google на 8 октомври по време на Pwn2Own Ireland — състезание за хакване в Корк, чиито правила изискват всяка цел да има инсталирани всички корекции за сигурност. Състезанието плаща на изследователите да покажат работещи експлойти и предава уязвимостите на вендорите. Един от трите експлойта за Pixel донесе на Ikotas Labs 300 000 долара — най-голямата награда в състезанието, и направи екипа генерален победител.
Zero Day Initiative (ZDI) на Trend Micro, която организира Pwn2Own, публикува резултатите, но към 9 октомври все още не бе публикувала как работят трите експлойта. Победите бяха демонстрации върху тестови телефони за състезанието, като поне два от трите експлойта използваха грешка, която вече беше известна преди опита.
Правилата на състезанието изискват всяко участие да използва грешки, които все още не са известни на вендора или на организатора. Участие, което използва вече известна грешка (което ZDI нарича „колизия“), все пак може да бъде прието срещу по-ниска награда.
Трите победи при Pixel 10, подредени по хронологичен ред:
| Team | ZDI's Description | Award | Points |
|---|---|---|---|
| Xint (Tim Becker and Yves Bieri) | Използва „единична колизия на грешка“ | $150,000 | 15 |
| Ikotas Labs | „верижно свързани няколко проблема“ (участието е маркирано като колизия) | $300,000 | 30 |
| Dimitrios Valsamaras, Ken Gannon and Tenia Valsamara | Верига от две грешки: една колизия и една zero-day уязвимост | $112,500 | 22.5 |
Общо трите победи донесоха 562 500 долара. И трите екипа се състезаваха за една и съща обявена награда от 300 000 долара и 30 точки.
Xint бяха първи. Тяхната победа първоначално беше обявена с все още непотвърден пълен размер на наградата, след което бе определена на 150 000 долара и 15 точки — половината от посочените суми.
Ikotas Labs бяха втори и получиха пълните 300 000 долара и 30 точки. Тяхното участие също е обозначено като колизия в резултатите, без обяснение за етикета или защо е платена пълната награда.
И трите участия за Pixel 10 бяха регистрирани като отдалечени експлойти. Според правилата това означава проникване в телефона чрез уеб съдържание, отворено в браузъра по подразбиране, или през една от четирите радио връзки: NFC, Wi-Fi, Bluetooth или baseband.
Печелившото участие трябва да изпълни злонамерен код по избор на атакуващия върху телефона или да извлече чувствителна информация от него. Кой маршрут е използвал всеки екип и какво е направил всеки експлойт на телефона, все още не е публикувано.
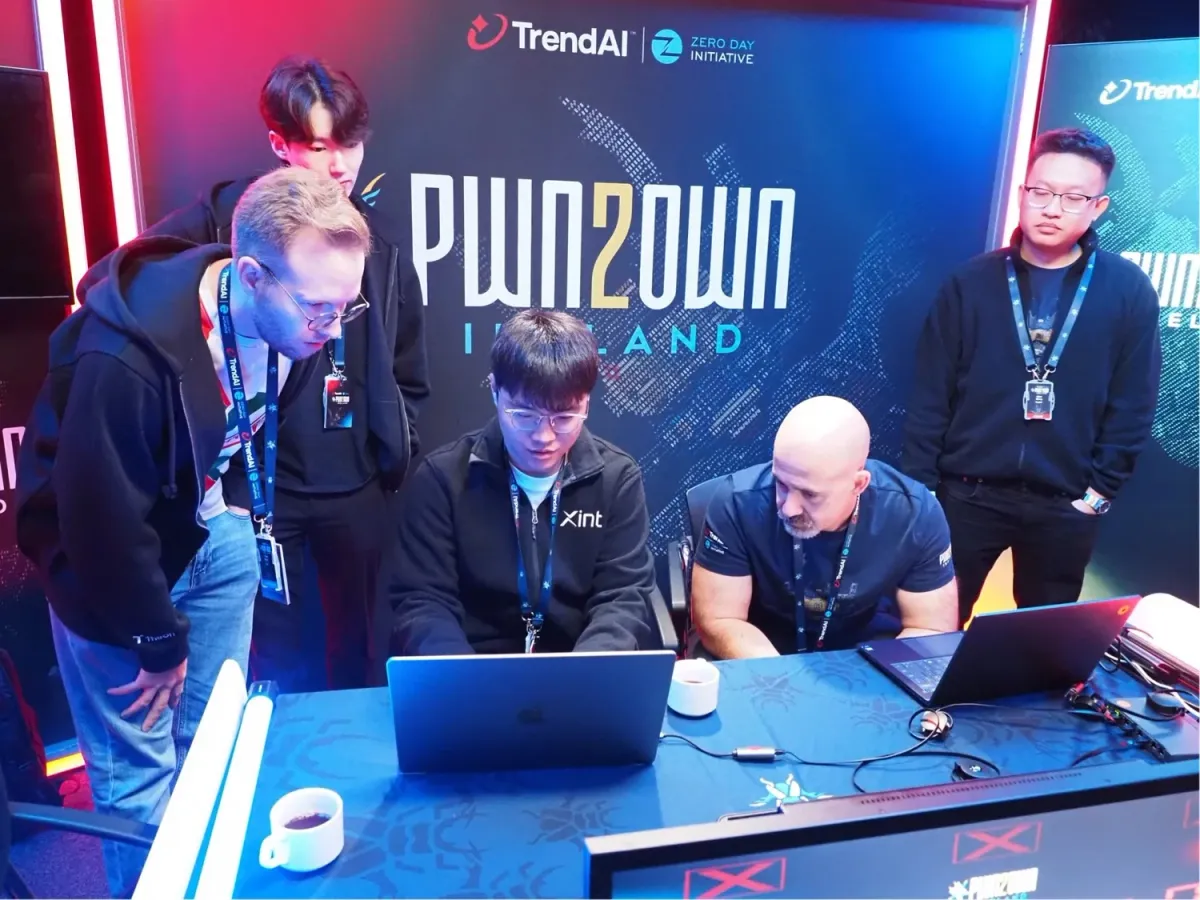
Три от четирите отдалечени опита за Pixel 10 успеха. Другият опит, през първия ден на състезанието, не успя поради изтичане на времето.
Какво предстои
Според правилата печелившите екипи предават своите експлойти и доклади на ZDI, а грешките се предават на засегнатите вендори. След това вендорите разполагат с 90 дни да пуснат корекции за сигурност, преди ZDI да публикува пълните технически подробности, според статия от юни на TrendAI — бизнеса за корпоративна сигурност на Trend Micro.
Октомврийският бюлетин на Google за Pixel беше публикуван на 6 октомври, два дни преди да бъдат представени експлойтите за Pixel 10, и не споменава състезанието. В списъка с резултати на ZDI няма посочени отстранени уязвимости или стъпки, които собствениците на Pixel да предприемат.
Galaxy S26 и други резултати
Galaxy S26 на Samsung беше компрометиран при всички седем опита, направени срещу него по време на състезанието. Шест от седемте печеливши участия включваха поне една колизия. От ZDI заявиха, че една грешка във веригата за Galaxy S26, използвана от Ikotas Labs през първия ден, „вече е била известна на вендора (но все още без отстранена уязвимост)“ по това време.
Ikotas Labs също така компрометираха Codex кодиращия агент на OpenAI и, през втория ден, Autonomous AI Database на Oracle. Техните четири победи се равняват на общо 361 000 долара и 42,5 точки в публикуваните от ZDI резултати. ZDI ги обяви за Master of Pwn — титлата за участника с най-много точки.
Изследователите също така компрометираха принтери Lexmark, Canon и Brother, три устройства за интелигентен дом (Sonos Era 300, Philips Hue Bridge Pro и Home Assistant Green) и Garmin Index BPM — уред за измерване на здравни показатели.
Всеки продукт в графика беше компрометиран поне веднъж, като 51 от 63-те планирани опита бяха успешни. В графика нямаше планиран опит срещу iPhone 17 на Apple или срещу WhatsApp, за всеки от които имаше голяма награда от 300 000 долара.
Обявените от ZDI награди за трите дни възлизат на над 1,2 милиона долара, което е повече от платените 1 024 750 долара на миналогодишното състезание в Ирландия.
Отделно, през септември Google отстрани уязвимост в модема на Pixel (CVE-2026-58704), за която заяви, че „може да е обект на ограничена, целева експлоатация“. Телефоните Pixel с ниво на корекция за сигурност от 2026-09-05 или по-ново разполагат с тази корекция.