Anthropic представи OSS Scanner – безплатна услуга, която проверява критични хранилища с отворен код за уязвимости в сигурността и изпраща констатациите директно на поддържащите проекта лица.
Програмата с доброволно участие използва най-мощните AI модели на компанията за извършване на многократни сканирания, като предоставя на разработчиците по-бърз път до потенциални дефекти, без да се чака преглед от човек.
Според прегледа на услугата от Anthropic, OSS Scanner надгражда работата ѝ по Project Glasswing. Компанията заявява, че е прегледала над 6000 доклада за уязвимости до октомври 2026 г. чрез съществуващия си процес на разкриване. Новата услуга предлага отделен път за проекти, които имат желание да оценяват генерирани от изкуствен интелект доклади.
Anthropic OSS Scanner
Според GitHub хранилището, скенерът първо изгражда записания проект вътре в изолирана виртуална машина с разрешен мрежов достъп. Този етап инсталира зависимостите и подготвя софтуера за тестване.
След това Anthropic премахва достъпа до интернет, преди да започне одитът на сигурността, което позволява на агентите за сканиране да изследват проекта в ограничена среда.
Докладите пристигат по имейл със стъпки за възпроизвеждане на подозирания проблем и предложена корекция за сигурност, където има такава. Anthropic заявява, че нейният тръбопровод включва агенти, които повторно проверяват грешките и изследват техните първопричини.
Въпреки това тези проверки са автоматизирани. Човек не преглежда констатациите, преди поддържащите проекта лица да ги получат. След първото сканиране услугата проверява проектите отново за нововъведени уязвимости и пропуснати по-рано проблеми. Честотата на сканиране зависи от фактори като търсене и използване на проекта.
Това разширява по-широкия устрем на Anthropic в изследванията на сигурността, включително предишна работа, при която Claude разкри 22 уязвимости във Firefox.
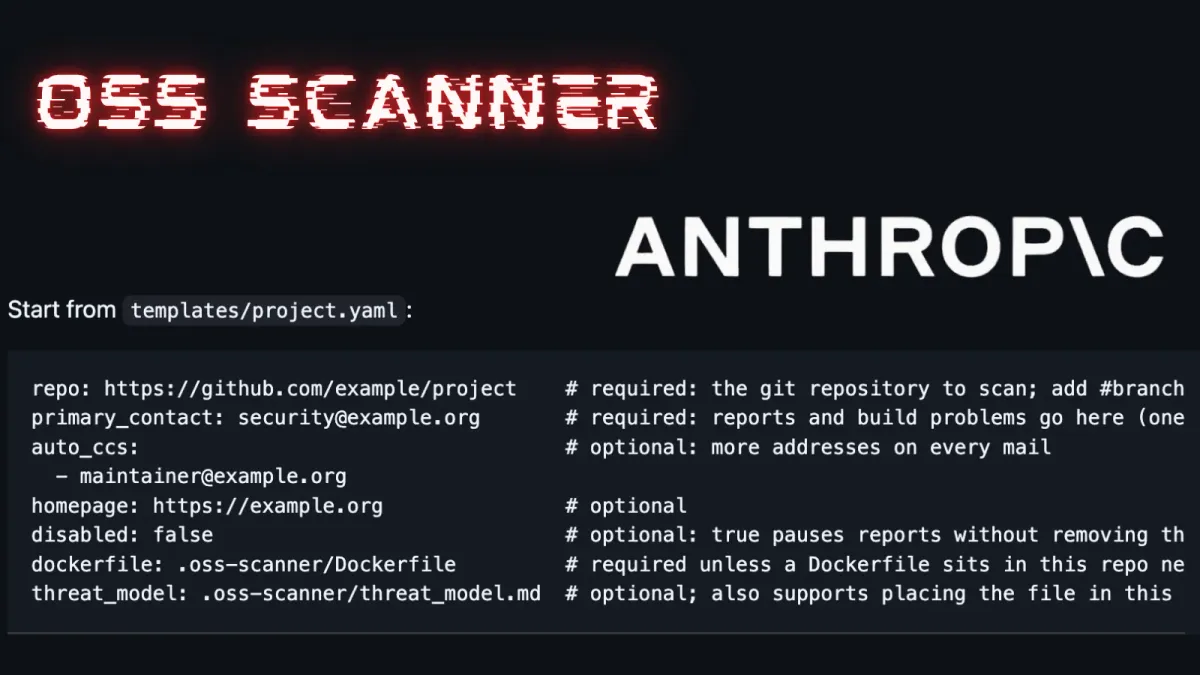
Основните поддържащи лица кандидатстват през официалното GitHub хранилище, като отварят pull request, който добавя директория под projects/<name>. Всяко подаване се нуждае от конфигурация project.yaml, съдържаща адреса на хранилището и основен имейл за контакт. Anthropic ръчно проверява дали кандидатстващите са основни поддържащи лица, преди да приеме проект.
Правото на участие се фокусира върху утвърдени проекти с широко използване, излагане на отдалечени атаки и значително въздействие върху сигурността на инфраструктурата.
Файлът Dockerfile трябва да обяснява как да се инсталират зависимостите и да се изгради софтуерът. Разработчиците могат да го държат в собственото си хранилище или до project.yaml в хранилището за записване. Всичко необходимо за изграждане и тестване трябва да бъде изтеглено по време на настройката, тъй като последващият одит няма достъп до интернет.
Незадължителен файл threat_model.md помага за насочване на сканирането. Поддържащите лица могат да опишат къде навлиза ненадежден вход, кои компоненти са извън обхвата и как оценяват критичността.
Те могат също така да обяснят предпочитаните формати за доклади и изисквания към корекциите за сигурност, намалявайки необходимостта скенерът да гадае специфични за проекта очаквания за сигурност.
Преди да кандидатстват, разработчиците могат да използват tools/validate.py, за да проверят своята конфигурация, и tools/check <name>, за да тестват компилацията. Инструментът за проверка работи с достъп до мрежата, така че Anthropic предупреждава потребителите да тестват само доверени проекти или да използват отделна машина.
Конфигурационните имейл адреси са публични, което прави използването на специализиран псевдоним за сигурност полезно. Поддържащите лица могат да добавят OpenPGP публичен ключ за криптирани доклади, но криптираните съобщения отиват само до основния контакт и не могат да включват допълнителни получатели.
Anthropic не налага 90-дневен срок за разкриване на непотвърдени констатации. Въпреки това доклад, потвърден по-късно чрез нейната програма с преглед от човек, може да влезе в този процес на разкриване.
Тази предпазна мярка е от значение на фона на опасенията, че генерираните от изкуствен интелект доклади за уязвимости губят времето на поддържащите лица. Собствениците на проекти все още трябва да възпроизведат подозираните дефекти и да тестват предложените корекции, преди да ги третират като потвърдени уязвимости. Докладите могат да бъдат паузирани с disabled: true, докато изтриването на директорията за записване оттегля проекта изцяло.