Flax Typhoon използва пет уязвимости, докато CISA поставя краен срок 11 октомври за федералните агенции
Превод и анализ на NodePoint News по материал на
The Hacker News„Flax Typhoon Exploits Five Flaws as CISA Sets October 11 Deadline for Federal Agencies“
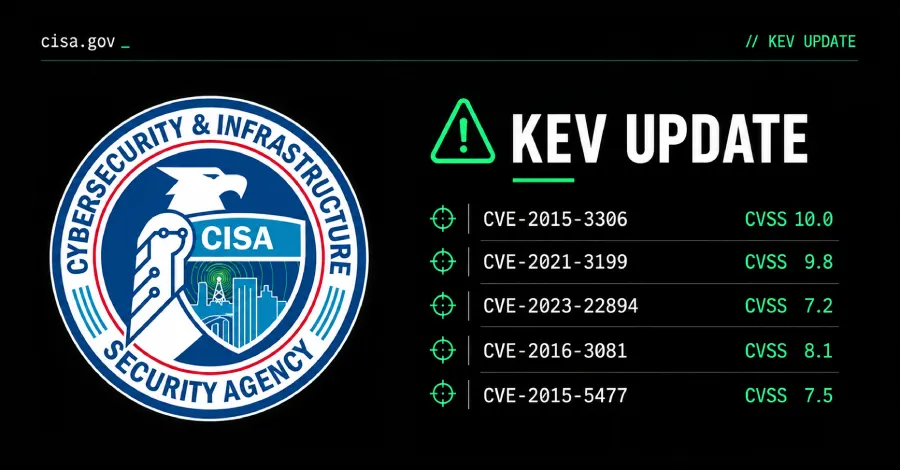
Агенцията за киберсигурност и инфраструктурна сигурност на САЩ (CISA) в четвъртък добави пет уязвимости в сигурността към своя каталог с известни експлоатирани уязвимости (KEV), след злоупотребата с тях от страна на свързан с Китай атакуващ, известен като Flax Typhoon. Въпросните уязвимости са изброени по-долу:
CVE-2015-3306 (CVSS оценка: 10.0) – Уязвимост за неправилен контрол на достъпа в ProFTPD, която би могла да позволи
Анализ на риска за България
Уязвимостите засягат широко използвани софтуерни продукти като ProFTPD, което създава пряк риск за български компании, ИТ инфраструктури и организации, използващи тези системи. Препоръчва се незабавно инсталиране на съответните корекции за сигурност от българските администратори.
#Flax Typhoon#CISA#KEV#уязвимости#киберсигурност
Оригинален източник:
The Hacker News.
Преведено автоматично на български език.
Вижте оригиналната публикация: The Hacker News →
Ние използваме бисквитки (cookies), за да гарантираме най-добрата работа на нашия уебсайт и за статистически цели. С използването на нашия сайт вие се съгласявате с нашата Политика за поверителност.