
Нова идентифицирана кампания срещу веригата за доставки злоупотребява с работните процеси на доставчици (providers) в Terraform, за да инфектира системи на разработчици със зловреден код, създаден за macOS, Linux и Windows.
Активността използва троянизиран Terraform доставчик, който изглежда като легитимен плъгин за AWS, което му позволява да изпълнява злонамерен код, докато все още се държи като нормален доставчик.
Кампанията е основен източник на безпокойство за облачни инженери, DevOps екипи и разработчици на криптовалути или Web3, тъй като Terraform доставчиците работят на работни станции и CI/CD системи, които могат да разполагат с достъп до изходен код, облачни идентификационни данни, API ключове, права за внедряване и данни за вход, съхранени в браузъра.
Случаят отблизо следва по-ранни доклади за фалшиви тестове за работа с Terraform, използвани за компрометиране на разработчици чрез проекти с доверено изглеждаща инфраструктура.
Изследователи от Zscaler ThreatLabz идентифицираха кампанията със зловреден код през юли 2026 г. и свързаха нейните инструменти и модели на насочване с предполагаема активност на TraderTraitor. TraderTraitor се проследява също като Jade Sleet, UNC4899, Pressure Chollima и Slow Pisces.
Въпреки това от Zscaler заявиха, че нямат достатъчно уникален код, инфраструктура или криптографски доказателства, за да припишат тази кампания на групата с висока увереност.
Първоначалният файл с име terraform-provider-awsbeta_v1.0.0 е написан на Go и се представя за доставчик на Amazon Web Services за HashiCorp Terraform.
Той съдържа работеща структура на доставчик, което му помага да изглежда нормално за жертвата. В същото време добавен злонамерен пакет се стартира веднага щом Terraform зареди доставчика.
Hackers Abuse Trusted Terraform Workflows
Доставчикът проверява за файл session.lock във временната директория, изтегля Bash товарач (loader), ако този файл липсва, стартира го във фонов режим и след това създава заключващия файл, за да избегне повторно стартиране.
Bash товарачът, наречен safari_updater, проверява операционната система и CPU архитектурата, преди да избере пригоден злонамерен код. Той поддържа системи с macOS, Linux и Windows, които използват съвместима Unix-подобна обвивка (shell), включително Cygwin, MinGW или MSYS.
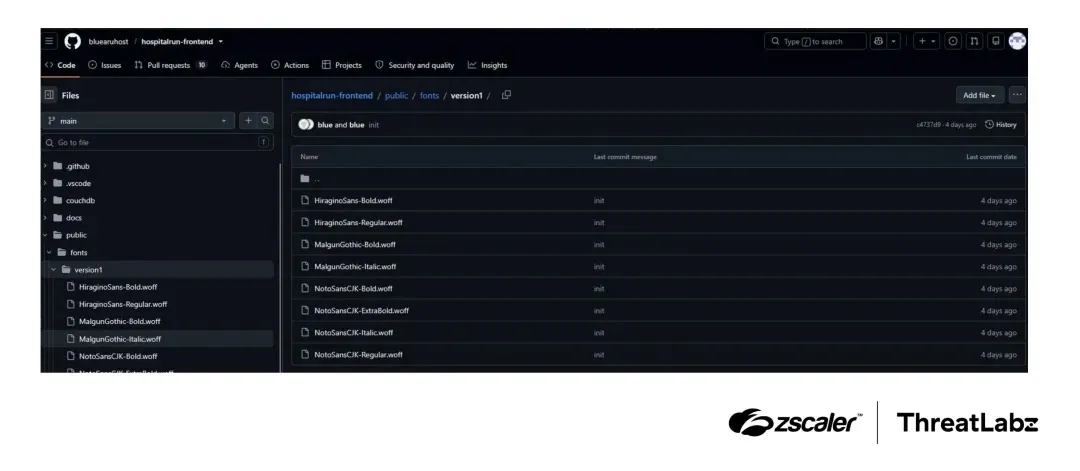
Товарачът изтегля файлове, маскирани като нормални уеб-шрифт файлове .woff – метод, който може да накара инжектирания код да изглежда по-малко подозрителен при бърз преглед на файловете.
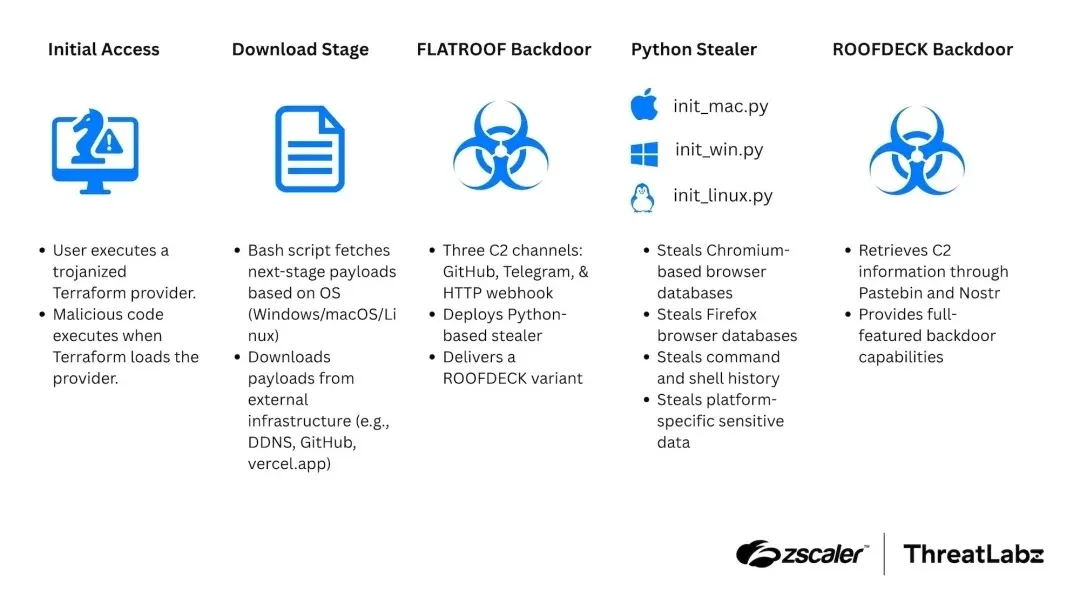
Злонамерените файлове съдържат примамливо съдържание на шрифт, последвано от маркер @@ENDFONT@@ и криптиран изпълним файл. Товарачът извлича скритите данни, декодира ги от Base64 и ги декриптира с AES-256-CBC.
Той може да използва Python, Node.js, Perl или OpenSSL в зависимост от това кой инструмент е инсталиран на устройството на жертвата. На macOS той също така премахва атрибута за карантина и прилага ad hoc кодов подпис преди изпълнението, което помага на зловредния код да работи без нормалните предупреждения от Gatekeeper.
Доставеният зловреден код се оценява като FLATROOF – базиран на Rust заден вход (backdoor), който поддържа и трите основни настолни операционни системи. Той може да установи персистентност чрез услуга в Linux, конфигурация за изход от системата в macOS или стойност в Windows Registry Run.
FLATROOF & ROOFDECK
FLATROOF може да събира системна информация, да изброява процеси, да управлява файлове, да изпълнява команди, да изтегля последващ злонамерен код, да качва откраднати данни и да се премахва сам, когато е необходимо.
Неговите базирани на Python крадци на данни търсят данни от браузъри Chromium и Firefox, включително запазени идентификационни данни, бисквитки, история на преглеждане, данни за автоматично попълване, история на shell, инсталирани приложения, работещи процеси и текущо потребителско име.
На macOS зловредният код може да събира данни от Safari и файла login.keychain-db. На Windows той се насочва към Chrome, Edge, Brave, записи в Windows Credential Manager, история на командите и данни от разширения на портфейли от MetaMask, Phantom, Trust Wallet и Rabby.
Този фокус върху браузъри и портфейли наподобява заплахите за веригата за доставки чрез пакети за разработчици, които все повече се насочват към Web3 среди. Кампанията внедрява и ROOFDECK – backdoor за Windows и macOS с по-силни функции за дистанционно управление.
ROOFDECK може да открива файлове и дискове, да стартира shell команди, да прехвърля файлове, да чете и записва данни в клипборда, да управлява фонови задачи, да се актуализира сам и да изтрива следи.
Неговият процес за откриване на команден и контролен сървър (command-and-control) е особено забележителен: той може да използва локален конфигурационен файл, криптографски подписан Pastebin запис или метаданни от Nostr профил, за да локализира своя активен сървър.
Тази употреба на публични платформи като гъвкави слоеве за доставка или контрол е подобна на други методи за криене на сървъри за зловреден код, наблюдавани в кампании, насочени към разработчици.
За защитниците инцидентът показва защо проверката на доставчиците трябва да бъде част от сигурността на Terraform. Екипите трябва да ограничат неодобрените доставчици, да валидират контролните суми във файловете за заключване на Terraform, да преглеждат адресите на източника на доставчика и да блокират дублиращи се домейни (lookalike domains).
Екипите по сигурността трябва също така да следят за процеси, свързани с Terraform, които стартират обвивки (shells), неочаквани файлове във временните директории, подозрителни .woff изтегляния и изпълними файлове, стартирани от папки с потребителски профили.
Прилагането на практики за сигурни CI/CD пайплайни може допълнително да намали риска чрез добавяне на преглед на кода, контрол на зависимостите, управление на тайни и автоматизирано сканиране преди внедряване на промени в инфраструктурата.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Описание |
|---|---|---|
| SHA-1 | 9d78ece09457907b730d139e4e0c64dd | terraform-provider-awsbeta_v1.0.0 модифициран със троянски кон Terraform доставчик |
| SHA-1 | 73adaea97f003735335505858c1c6def | safari_updater Bash товарач |
| SHA-1 | 116f7189ed7b41f1b339a749d56e63be | HiraginoSans-Bold.woff, криптиран macOS x86_64 FLATROOF |
| SHA-1 | be60c52ca8a01fef7dc15c2f0ebb77d8 | HiraginoSans-Regular.woff, криптиран macOS ARM64 FLATROOF |
| SHA-1 | 58fa0d651898446d5f5d2ed8a27a3330 | MalgunGothic-Bold.woff, криптиран Windows PE32+ FLATROOF |
| SHA-1 | 2621753691be9521288664bb551dfba6 | MalgunGothic-Italic.woff, криптиран Windows PE32 FLATROOF |
| SHA-1 | ad0b1b6d2c8b9d09d6473a4a299470ab | NotoSansCJK-Bold.woff, криптиран Linux x86-64 FLATROOF |
| SHA-1 | 4b8509cde757b5428e5f99c8dffe73ca | NotoSansCJK-ExtraBold.woff, криптиран Linux ARM FLATROOF |
| SHA-1 | 3826dc7a9ba8bd5b1c143560c1530d89 | NotoSansCJK-Italic.woff, криптиран Linux x86 FLATROOF |
| SHA-1 | 34a52e6a4d803e94fe497bab682abfd3 | NotoSansCJK-Regular.woff, криптиран Linux ARM64 FLATROOF |
| SHA-1 | 2b81aceab0142472d94eb42e500b27b1 | imagent, macOS ROOFDECK |
| SHA-1 | 9d88b4494c7bc27b10358b68a899ad54 | update.exe, Windows ROOFDECK |
| URL | hxxps://diagnose.hashicorp-terraform[.]io/plugins/grpc/v6/schema/metrics/333afe63-c5a2-43f0-b046-7cbaa7797e8a | URL за изтегляне на Bash товарач |
| URL | hxxps://supportaru.serveftp[.]com/statics/cache/v11/ | URL за изтегляне на зловреден код FLATROOF |
| URL | hxxps://raw.githubusercontent[.]com/bluearuhost/hospitalrun-frontend/refs/heads/main/public/fonts/version1/ | URL за изтегляне на FLATROOF от GitHub |
| URL | hxxps://stage-fashion365.vercel[.]app/static/tinymce4.7.5/plugins/fonts/v1104/ | URL за изтегляне на зловреден код FLATROOF |
| URL | hxxps://arusupport-region1-webhook[.]online/statics/cache/v11/abicfjej | Сървър за командване и управление (C2) на FLATROOF |
| URL | hxxps://pastebin[.]com/raw/3yptBDhL | Pastebin dead-drop URL за ROOFDECK |
| Domain | delay.servehttp[.]com | Сървър за командване и управление (C2) на ROOFDECK |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно решаване на имена или създаване на хипервръзки. Възстановете ги само в контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашия SIEM.