
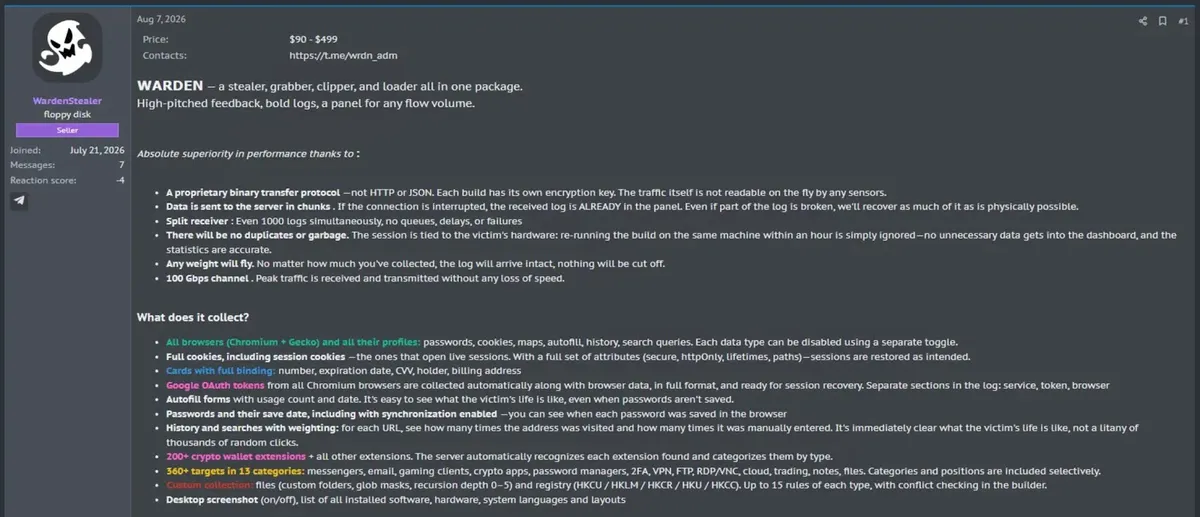
Бързо разрастващ се зловреден софтуер за кражба на информация за Windows, наречен Warden Stealer, се разпространява чрез примамки тип ClickFix, злонамерени реклами, изтегляния на пиратски софтуер и фалшиви читове за игри.
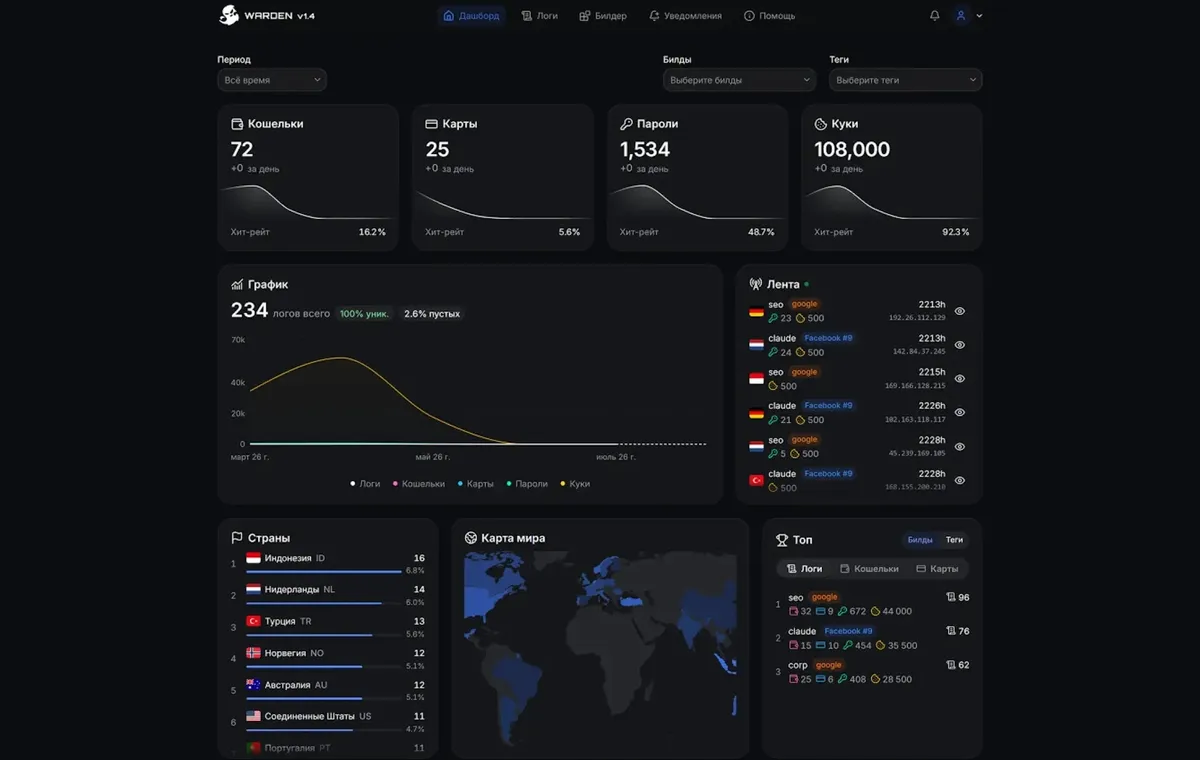
Зловредният софтуер се продава като услуга (malware-as-a-service), което позволява на различни киберпрестъпници да създават свои собствени компилации, да избират мишени и да използват отделни сървъри за управление и контрол (command-and-control).
Основната му цел е да краде данни от браузъри, пароли, бисквитки (cookies), данни за криптовалутни портфейли, данни от приложения и други чувствителни файлове от инфектирани системи.
Заплахата се откроява с това, че не функционира като обикновен инструмент за кражба на идентификационни данни. Warden Stealer включва собствен зареждащ модул (loader) за разполагане на злонамерения код в паметта и модул за подмяна на криптоадреси (clipper), който може да замества копираните адреси на портфейли с адреси, контролирани от киберпрестъпниците.
Той бързо се превърна в един от най-често срещаните зловредни софтуери за кражба на данни, засичани от потребителската база на Gen, наред със семейства като Vidar, Amatera и Remus.
Анализатори и изследователи от Gen Digital идентифицираха зловредния софтуер като Warden Stealer, след като свързаха проследявано по-рано семейство, наречено CallbackBeaver, с подземни реклами, технически характеристики, поведение на зареждащия модул и конфигурация на модула за подмяна на криптоадреси, използвани от операцията Warden.
От Gen Threat Labs заявиха, първите наблюдавани компилации са се появили в началото на май 2026 г., докато разработчиците публично са популяризирали услугата от август 2026 г.
Warden Stealer
Операторите на Warden Stealer могат да избират свой собствен метод на доставка, което е помогнало на зловредния софтуер да се разпространи чрез няколко популярни маршрута за социално инженерство.
Един от маршрутите е ClickFix, при който на жертвата се показва фалшива CAPТCHA, Cloudflare проверка или страница за потвърждение на браузъра и ѝ се казва да копира и изпълни команда.
Тази команда може незабележимо да изтегли зареждащия модул и да стартира веригата на инфектиране. Методът зависи от действието на потребителя, което прави по-трудно откриването му от основни проверки за сигурност, фокусирани върху изтеглянията, преди изпълнението.
Читателите могат да сравнят тази техника с репортажите на Cyber Security News относно метода за доставка с фалшива CAPTCHA, при който жертвите бяха убеждавани да изпълняват PowerShell команди, подадени през клипборда.
Мало рекламата (malvertising) създава друг маршрут. Киберпрестъпниците могат да използват платени или инфектирани резултати от търсенето, за да изпращат потребителите към страници, представящи се за софтуерни портали, актуализации на браузъри, инструменти за производителност, читове или безплатни помощни програми.
Пиратските програми и модифицираните инсталатори остават особено полезни, тъй като потребителите могат да очакват предупреждения, архиви, защитени с парола, или инструкции за деактивиране на софтуера за сигурност.
Фалшивите инструменти за игри използват същата липса на бдителност: пакетът с читове може да изглежда като мод, отключващ инструмент или инструмент за подобряване на производителността, но вместо това стартира зареждащ модул.
Този модел следва плътно скорошните кампании с фалшиви читове за игри, които използваха съдържание в GitHub и Reddit, за да разпространяват Vidar върху геймърски системи.
Rust код, зареждащ модул и функции за избягване на откриването
Написан на Rust, Warden Stealer е изграден така, че да затрудни обратния инженеринг и статичното откриване. Неговите проби редовно се променят, силно се обфускират и модифицират между отделните компилации.
Зареждащият модул обикновено реконструира зловредния софтуер за кражба на данни в паметта и го инжектира в работещ процес, често процеса на шела на Windows, свързан с лентата със задачи. По-ранни проби са се насочвали и към процеси като msiexec.exe и dllhost.exe.
Зареждащият модул съхранява зловредния код в кодирани данни, декодира го със специфична за съответната компилация алфавита от тип Base64 и го декомпресира преди инжектирането.
След това той използва Windows API като VirtualAllocEx, WriteProcessMemory и CreateRemoteThread, за да изпълни зловредния код вътре в друг процес.
Някои проби са допълнени с много големи PE овърлеи (overlays) — тактика, която може да причини бавно сканиране, изтичане на времето за анализ в изолирана среда (sandbox) или проблеми с качването на файлове в системите за анализ.
Warden Stealer също така проверява за виртуални машини преди да събира данни. Той търси признаци във фърмуера, производителя на CPU, системния регистър и дисплейните устройства, свързани с VMware, VirtualBox, KVM, Xen, QEMU и други среди за анализ.
Ако сметне, системата за виртуализирана, той спира своя модул за изпращане на доклади. Това поведение може да намали видимостта, която изследователите и автоматизираните инструменти в изолирана среда получават от активните проби.
Зловредният софтуер се фокусира силно върху браузъри, базирани на Chromium и Gecko, разширения за портфейли, мениджъри на пароли, VPN клиенти, месинджъри, инструменти за двуфакторна автентификация и локално съхранявани файлове.
Сериозно безпокойство буди опитът му да заобиколи Chromium Application-Bound Encryption (ABE), чиято цел е да защитава паролите и бисквитките в браузъра.
Warden търси в паметта на браузъра криптиран v20_master_key, инжектира малък зловреден фрагмент (stub) в процеса на браузъра и използва CryptUnprotectMemory в този процес, за да възстанови ключа, необходим за прочитане на защитените данни от браузъра.
Warden Stealer също така се насочва към файлове, свързани с локално инсталирани AI асистенти и агенти за кодиране, включително Claude, Codex, Grok и Cursor.
Тези папки могат да съдържат токени за достъп и обновяване (access and refresh tokens), MCP конфигурационни файлове, запазени идентификационни данни, история на подканите (prompts), бази данни с чатове и контекст на проекти.
Това не е уязвимост в самите AI инструменти; това е кражба от крайни устройства, след като Windows устройството бъде инфектирано. По-ранно отразените случаи на кражба на токени от AI агенти обясняват защо тези файлове могат да разкрият свързани облачни услуги, изходен код, вътрешни хостове и повторно използваеми API тайни.
Зловредният софтуер може също така да изтегля и изпълнява допълнителен злонамерен код от връзки, предоставени от неговия команден сървър. Той използва certutil.exe, за да изтегля файлове в временната директория, след което може да стартира EXE, MSI, BAT или CMD зловреден код.
Това дава на операторите възможност да добавят друг зловреден код след първоначалното заразяване. Неговата комбинация от кражба на данни от браузъра, събиране на токени, инжектиране на процеси и поддръжка на допълнителен злонамерен код го прави нещо повече от софтуер за кражба на данни с една цел.
Подобни рискове се наблюдават и при техниките за кражба от браузъри на Remus, които също използват примамки тип ClickFix и търсят данни за браузъри, портфейли и данни, свързани с изкуствен интелект.
Организациите трябва да блокират посочените домейни, да търсят предоставените хешове и да прегледат системите, на които потребителите наскоро са изпълнявали команди от страница за проверка или CAPTCHA.
Екипите по сигурност трябва да разследват необичайни изтегляния на certutil.exe, неочаквано инжектиране на процеси в браузъра, поведение на CreateRemoteThread и съмнително изпълнение от временни папки.
Идентификационните данни за браузъра, бисквитките, активните сесии, данните за портфейли, API ключовете и токените за агенти с изкуствен интелект трябва да се третират като компрометирани след потвърдено заразяване.
Засегнатите потребители трябва да изолират устройството, да нулират паролите от чиста машина, да прекратят активните сесии в браузъра и услугите за изкуствен интелект, да ротират API ключовете и данните за достъп до свързаните услуги, както и да прегледат активността в профила си.
Изтеглянето на софтуер само от официални сайтове на доставчици, избягването на пиратски софтуер и читове, както и отказът от всякакви инструкции на уебсайтове за поставяне на команди в Windows остават най-простите начини за намаляване на риска.
Индикатори за компрометиране (IoCs):-
| Type | Indicator | Description |
|---|---|---|
| SHA-256 | 006510ce1da2b7410376f0788c19e55616eb4bcc30072d25b7d0871dc32aa11c0d727a4ef1178e767afdd0080ba1ebda0f24ac52b639f0501021affd8f88d26a63959ef6309cd01b5d3c7262a3a41394dca2db2dc74bd030a517b7e23a2c3fef77c8266935bc040c992ab70abd402bd203b9c12e7548c80b84fd21308c250f0e77cc246272f2af21b64bbc6c6173d57affee97eb0ccf747d89492d06d4c52865abcc49cd8a9b08a18ad9e516ec13350e01a05f04f1c5e025080e1c0e3b4bec36b855f6883391e25f1a91692bef76771065b4b0436a014de5b25aa9d0de6238e4dd1c3b2bfe32b41902ffe875e568f52f44f0900209b9cb447c9ae4444a5dce4eea9debbe4b3d11bf6c986af63a94e13ceb2a1cbc167a642697fcabc9e8a50439ff85bb43e546fac541443006878828c47958c1d55dfa32c529651bfcc12832f1 | Образци на Warden Loader |
| SHA-256 | 04beeb716a79661ea770138558dbdebccb493bf6b4b1ec37f19b9c028dea98d5159b472e0e0bdc05933da64032761cbd042b6cc5dc4e1cd11d5ef7af5180b9723d0794fca8ae2ca80eee463b11557d696c48c8ddf17f5e2917cc33fbf059684251bc797e783b6a765e174736ff12a711a243099f4e19739388e5bce1548a448d5b6ec081f385d91273a79c6645cd0f932539dc267863e5d243657a8ccb5ca3516e47d6da0e2ab2226ee033e75c7b9b41e4e908d6f71b47d0ce7477a492fb418ea396ccfb5547f04cef4be18ed076bb2c62c571268306d201b6177188f05723f1cc1f2ae885d317e6c520ea6d219370630c1c7a8fe600b89d0d78fdee28174ff4e62b24142e7244573cf37cef55b175fbba6a43ac4592d30f8b061dda8866c9b3fea9538084b70e9681fd8104b9319792c4d8c2701ae145ec31dc26e7526f2ae0 | Образци на Warden Stealer |
| SHA-256 | 241df5a4ee38658329025152807fcd69b7e40361428000bb56d14cadeb48b437 | Ранна версия на Warden Stealer, проследена от Gen Digital от май 2026 г. |
| C2 домейни | backtoblack7[.]comberff3788[.]combobroviysmex[.]shopbomboclat[.]restbrodyagup[.]comculture-shock[.]clubdiseazhjw[.]clouddojaekrt[.]ccdojaekrt[.]forumdojaekrt[.]tradeerifytrtr1[.]vipggresp[.]comhotelcalifornia[.]clubhroffice[.]workincoming[.]rentjgkawdq[.]cloudkaiangelsystems[.]restkaifdlyaw[.]comkaliop-weda[.]clubkonradkerz40000[.]worklibrary2000[.]comluqiuid91[.]commacfilecloud8[.]commatie-bal[.]clubmodicontools[.]com | Извлечени домейни за командване и контрол (C2) на Warden Stealer |
| C2 домейни | nextlanding[.]netnweenwew234[.]ccpatduggan[.]compianolovers[.]clubpiska-sosidka-govno[.]asiaplainhorizon[.]orgpublisher99[.]comrabbids-sixseven[.]ccrecap-check[.]orgrocks56[.]comrrrrrrrfffff[.]clubrussianaltushkawantdickinside[.]clubsfgiantslive[.]comskibidiclipper[.]pwskibidiproliv[.]comskibidistealer[.]teamsystemformating[.]restverifytrtr[.]vipvlad-nazarenko2004[.]clubweb03-azureupdate[.]comwebex-028ue2[.]comwosback[.]cczalupka[.]websitezolotoy[.]clubzxcwork[.]com | Извлечени домейни за командване и контрол (C2) на Warden Stealer |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановете ги в пълния им вид само в рамките на контролирани платформи за разузнаване на заплахи като MISP, VirusTotal или вашата SIEM система.
Спира заплахите преди въздействие с 21 минути по-бързо средно време за отстраняване (MTTR). Интегрирайте изолираната среда (Sandbox) на ANY.RUN във вашия SOC