Стотици графични сървъри (GPU), достъпни през интернет, са били изложени на високорискова уязвимост в NVIDIA DCGM Exporter (CVE-2026-47483), която позволява на неавтентифицирани атакуващи да сринат услугата за мониторинг и може да наруши работните процеси с изкуствен интелект (AI), според Lava.
Lava съобщи за уязвимостта на NVIDIA, която я оцени с 8.2 по скалата CVSS и публикува бюлетин за сигурност на 28 юли 2026 г.
GPU сървърите са компютри, изградени около графични процесори, и се използват за натоварвания, свързани с AI, машинно обучение и научни изчисления. DCGM Exporter е инструмент за мониторинг, който чете данни директно от графичните процесори на хоста, включително температура, използване, консумация на памет, консумация на енергия и събития за грешки, и ги публикува през HTTP, обикновено на порт 9400, за събиране от системи като Prometheus.
Данните включват точния модел на GPU и уникален идентификатор (UUID) за всеки GPU. Според изследователя от Lava Майкъл Качински това е напълно достатъчно за потенциален киберпрестъпник да види какъв хардуер работи на даден сървър, колко интензивно се използва и дали възникват грешки.
След като осъзнава колко много информация разкриват тези крайни точки, Качински пита: „Колко от тях са изложени в интернет?“
Кой е бил изложен на риск
Качински и неговият екип откриха над 2000 сървъра, които излагат инструмента за мониторинг в интернет. В четири сканирания, проведени между март и май 2026 г., тези сървъри са докладвали за над 12 000 уникални GPU на прогнозна стойност 100 милиона долара.
„Всеки хост връщаше метрики през некриптиран HTTP и нито един не изискваше автентификация“, пише Качински.
Сред изложения хардуер бяха графичните процесори на NVIDIA Blackwell Ultra B300, H200 и H100, създадени за големи AI натоварвания, както и потребителските карти RTX 5090 и 4090.
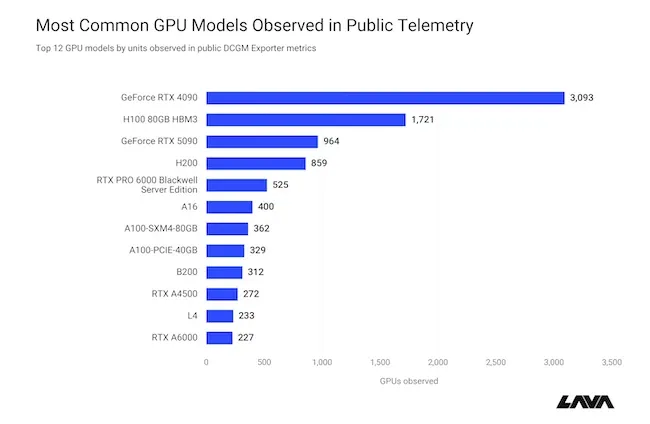
Изложените услуги за мониторинг са принадлежали на почти 300 организации. САЩ са хоствали 5 274 от публично достъпните GPU (44%), следвани от Румъния с 2 054 и Китай с 1 967.
Някои от изложените услуги са работили върху клиентска инфраструктура при доставчици на GPU облачни услуги, включително Voltage Park, Lambda, Northern Data и DigitalOcean.
Най-голямата група е била свързана с Voltage Park с 672 публични Node Exporter хоста и 71 публични DCGM Exporter хоста. Компанията потвърди, че повечето от Node Exporter инстанциите и всички DCGM Exporter инстанции са били внедрени от клиенти, и нейният екип по сигурност се е свързал със засегнатите клиенти.
Крайните точки за диагностика позволяват на атакуващите да сринат услугата
Около една четвърт от изложените хостове са обслужвали и крайните точки за профилиране Go /debug/pprof/ редом с /metrics. Някои от тези крайни точки поддържат заявката отворена за времетраене, зададено от заявителя, а голям брой едновременни неавтентифицирани заявки увеличава консумацията на памет.
Качински пише, че екипът първоначално е предположил, че изложените крайни точки за профилиране са резултат от грешна конфигурация на оператора. След това обаче те са възпроизвели поведението, използвайки официалния контейнер на NVIDIA DCGM Exporter, без да го променят.
Внедрявания, излагащи услугата за мониторинг на маршрутизируем интерфейс, биха могли да изложат и /debug/pprof/.
„При достатъчно голям брой едновременни неавтентифицирани заявки услугата за мониторинг може да изчерпи паметта си и да се срине, прекъсвайки видимостта върху състоянието и активността на GPU“, обяснява той.
Натоварването на CPU и RAM може също така да забави хоста и да попречи на работните процеси за обучение или генериране на изводи (inference), работещи на него, особено без строги ограничения на ресурсите. Стотици от публичните DCGM Exporter услуги, наблюдавани от екипа, са излагали тази повърхност за атака.
Node Exporter разкрива детайли за сървъра и мрежата
Изследователите са проучили и Prometheus Node Exporter, който наблюдава хардуера и операционната система на сървъра. Те откриха 12 096 публични Node Exporter хоста, съобщаващи метрики от NVIDIA/Mellanox InfiniBand и RoCE адаптери, излагайки моделите на адаптерите, версиите на фърмуера, състоянието на връзката и активността на мрежата. Някои са разкривали имена на хостове, версии на ОС и ядрото, както и детайли за BIOS.
Една крайна точка е върнала достатъчно данни, за да се идентифицира Dell PowerEdge XE9680, работещ с Ubuntu 22.04.5 LTS, неговият BIOS и фърмуер на адаптера, както и активен 400 Gb/s порт.
„Точните версии позволяват на даден атакуващ да премине директно към напасване на известни уязвимости. Там, където Node Exporter и DCGM Exporter се припокриваха, можехме да свържем GPU активността със сървъра, софтуерния стек и мрежата около него – всичко това без автентификация“, отбелязва Качински.
Отстраняване на уязвимостта и мерки за защита
Потребителите на DCGM Exporter трябва да актуализират до версия 4.8.2 или по-нова и да се уверят, че флагът –enable-pprof е изключен, освен ако не е необходимо профилиране. В текущите версии крайната точка за профилиране се активира само по желание (opt-in).
Качински съветва Node Exporter, DCGM Exporter и Prometheus да се държат далеч от публичния интернет, освен ако няма конкретна необходимост и внедрен контрол на достъпа. Услугите за мониторинг трябва да бъдат обвързани с loopback или частен интерфейс, с правила на защитната стена или групи за сигурност, ограничаващи достъпа до мониторинговата инфраструктура. API за заявки на Prometheus и целевите страници се нуждаят от същата защита.
„Нашето проучване показва, че публично изложените услуги за мониторинг могат да разкрият много повече от основна телеметрия“, каза Качински. „В хиляди системи успяхме да видим какви графични процесори работят, как се използват и подробности за сървърите и мрежите около тях.“
В случая с DCGM Exporter, добавя той, излагането „е надхвърлило видимостта“ и е позволило на киберпрестъпник да изчерпи ресурсите, да срине мониторинга на GPU и потенциално да засегне работните процеси, работещи на същия хост.
„Тъй като AI инфраструктурата се мащабира, организациите трябва да защитят всеки слой от стека и да знаят точно за какво отговарят те и за какво отговаря техният доставчик“, заключва Качински.
- CVE
- NVIDIA
- vulnerability