Изследователи по киберсигурност разкриха подробности за неизвестен досега вариант на набора от уязвимости (exploit kit) за iOS DarkSword, наречен P7 DarkSword.
„В сравнение с вариантите, които обикновено наблюдаваме, P7 намалява отпечатъка си върху устройството, добавя кражба на данни от связката от ключове (keychain) и крипто портфейли на устройството и добавя двупосочна C2 комуникация с инфраструктурата на атакуващия“, съобщава iVerify в нов доклад, публикуван в четвъртък.
Името „P7“ е препратка към използването от страна на злонамерения субект на префикса за променлива „p7_“ в промените, направени в оригиналния код на DarkSword.
DarkSword бе документиран публично за първи път по-рано през март тази година от Google Threat Intelligence Group (GTIG), iVerify и Lookout, които детайлизираха способността му да насочва атаки срещу iPhone устройства с версии на iOS между iOS 18.4 и 18.7. Наборът бе засечен в реална среда през ноември 2025 г.
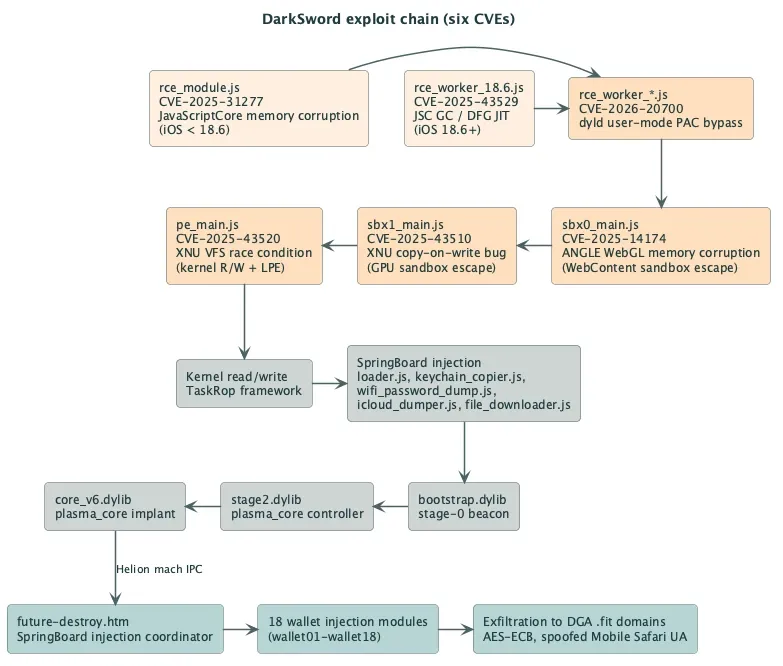
Инструментът е проектиран да веригира множество уязвимости в iOS, за да излезе от изолираната среда (sandbox) на браузъра, да ескалира привилегии до ниво ядро (kernel) и да инжектира основния зловреден код в SpringBoard – процеса на iOS, който управлява стартирането на приложения и началния екран. Веригата от уязвимости се оценява като комерсиален продукт, който по някакъв начин е попаднал на вторичния пазар, откъдето е придобит от финансово мотивирани оператори и други киберпрестъпници от края на 2025 г.
Наборът от уязвимости е използван в атаки, насочени срещу Саудитска Арабия, Турция, Малайзия и Украйна от множество атакуващи, включително турски доставчик на комерсиално наблюдение на име PARS Defense чрез фалшив уебсайт на тема Snapchat и свързан с Русия злонамерен субект, наречен Star Blizzard (известен още като COLDRIVER), използващ фалшиви покани за примамка.
През август 2026 г. платформата за управление на повърхността за атаки Censys детайлизира кампания, организирана от неизвестен китайскоезичен атакуващ, която включва насочване на атаки към устройства Apple iOS с набора от уязвимости, в допълнение към предоставяне на фалшива страница за вход в Apple ID.
Едва миналия месец от iVerify заявиха, че са наблюдавали „множество неуспешни, най-вероятно подпомогнати от LLM опити за актуализиране на рамката за поддръжка на iOS 26.x“, подхранени от изтичането на набора от уязвимости малко след публичното му разкриване. Тези варианти, добави компанията за мобилна сигурност, са фокусирани върху стабилността, незабележимостта и качеството на откраднатите данни.
P7 DarkSword представлява еволюция в тези аспекти, като премахва логването за отлаждане (debug logging) през HTTP заявки и syslog и използва localStorage на браузъра, за да предотврати повторна експлоатация. За разлика от предишните варианти, които копираха и екстрахираха базата данни на связката от ключове, за да я обработват в инфраструктурата на атакуващия, новата версия извлича данните от keychain в JSON формат на самия телефон преди екстрахирането им.
„Имплантът се инжектира в процеса SpringBoard, който управлява цялата комуникация с инфраструктурата на атакуващия“, посочват от iVerify.
Последната итерация е оборудвана да запитва за команди на всеки 15 секунди, да изпраща съобщение за поддържане на връзката („heartbeat“), да изпраща списък с инсталираните приложения и да предава информация от iCloud Keychain и данни от приложения като Apple Notes, Photos и портфейли за криптовалута.
Отговорът на периодичното запитване за задачи съдържа команди, които да бъдат изпълнени на телефона на жертвата. Това включва –
- execute_command, за изпълнение на команди на операционната система като ls, dir, cat, mkdir, rm, echo, ps, memdump, ipconfig, netstat и whoami, наред с други
- ls, за изброяване на съдържанието на директории
- download, за четене на файл от устройството и качването му на C2 сървъра
- photos, за качване на фотографски файлове от „/var/mobile/Media/DCIM“
- apps, за изброяване на контейнери на приложения и извличане на bundle ID
- exec, за изпълнение на произволен JavaScript директно в средата на импланта
- file_upload, за рекурсивно сканиране на един или повече пътища и качване на съвпадащи файлове
- basic_info, за изпращане на метаданни за устройството към C2 сървъра
- disk_scan, за рекурсивно сканиране на файловата система, започвайки от „/“, записване на метаданни за файлове, директории и символни връзки и качване на информацията под формата на доклад
- ios_app_data, за намиране на контейнери на изолираната среда на приложенията (app sandbox) и контейнери на групи приложения (app-group containers) за поисканите bundle ID и качване на избрани файлове на приложения
- wallet_scan, за сканиране за инсталирани приложения за крипто портфейли
- wallet_extract, за извличане на данни, свързани с портфейла, за приложението imToken wallet
- memo_scan, за качване на бази данни от Apple Notes
- photo_scan, за качване на снимки от Apple Photos
- sleep, за промяна на интервала на запитване на C2 сървъра
- exit, за спиране на цикъла на запитване и прекратяване на работата на импланта
Разкритието идва в момент, когато Censys заяви, че е идентифицирала отворени директории на пет хоста, съдържащи компоненти, свързани с DarkSword и Coruna – друг набор от уязвимости за iOS, разкрит тази година като използван в атаки, насочени към модели iPhone с версии на iOS между 13.0 и 17.2.1.
„Coruna е съпътстващият набор за зловреден код, който същата екосистема разпространява“, казват от Censys. „Неговите етапи се изпълняват в сесията на браузъра на жертвата, след като етапите на експлоатация на DarkSword приключат, а модулите му за събиране на данни от портфейли крадат фрази за възстановяване на криптовалута, баланси и данни от keystore от iOS приложения. Операторите използват DarkSword и Coruna заедно срещу собствената си C2 инфраструктура.“
Петте хоста са изброени по-долу –
- 43.134.165[.]205, който хоства DS-Fusion v1.0 (известен още като DarkSword Fusion) – комбиниран пакет, съдържащ както DarkSword, така и Coruna в един общ пакет
- 166.88.95[.]90, който действа като C2 сървър на импланта и е регистрирал две реални китайски iOS устройства (183.154.173[.]30 и 182.239.114[.]223), изпращащи запитвания към страница за сигнален маяк (beacon page) на всеки три секунди в продължение на няколко часа на 6 септември 2026 г.
- 23.148.212[.]237, който служи като работен плот за анализ, показващ как операторът разработва вериги от уязвимости за iOS 26 (като за CVE-2026-31001), които не се покриват от DarkSword или Coruna.
- 47.102.192[.]23, който служи като междинен хост (staging host) за набора Coruna
- 156.239.230[.]120, който излага наяве цялата C2 платформа и е бил забелязан да изпраща запитвания към устройство на 15 септември 2026 г.
Анализът на регистъра на уязвимостите на производствения сървър разкрива, че наборът DarkSword включва два идентификатора на уязвимости (CVE), които не са били документирани преди –
- CVE-2025-24201, уязвимост за запис извън границите на буфера (out-of-bounds write) в енджина WebKit, която може да позволи на атакуващ да излезе от изолираната среда на Web Content (коригирана в iOS 18.3.2 и iPadOS 18.3.2)
- CVE-2025-31200, уязвимост за повреда на паметта (memory corruption) в компонента Core Audio, която позволява изпълнение на код при обработка на аудио поток в злонамерено създаден медиен файл (коригирана в iOS 18.4.1 и iPadOS 18.4.1)
Предполага се, клъстерът от отворени директории и платформата 156.239.230[.]120 се управляват от китайскоезичен злонамерен субект с цел извършване на кражба на криптовалутни портфейли. Въпреки това, кой точно стои зад това остава неизвестно.
„Платформата управлява китайскоезична операция от типа „експлоатация като услуга“ (exploitation-as-a-service)“, заяви изследователят от Censys Ейдън Холанд. „Администраторският панел разкрива модел на агенти/препродавачи, а копие от производствения сървър възстанови 11 фрази за възстановяване на жертви, 179 директории с данни от устройства и списък с 75 акаунта за управление.“
От Censys съобщиха също, че са открили отделен базиран в Китай оператор, използващ същия набор в реална среда срещу собствен C2 сървър на адрес „66ds[.]lol“, включвайки и нова цел за кражба на крипто портфейл (BitKeep), която не присъства в набора от отворени директории. Констатациите за пореден път подчертават разпространението на набора сред финансово мотивирани киберпрестъпници.
„Операторът зад него използва хостинг от Tencent и Shenyang, свързан с него чрез уникален самоподписан удостоверителен орган (certificate authority)“, отбелязват от Censys.