
Безплатен списък за проверка за ред тийминг (червен екип) на агентен изкуствен интелект предлага 222 теста в 20 категории атаки, за да се оценят автономните системи с ИИ извън рамките на атаките от тип prompt injection, като се обхващат инфраструктурата, облачният достъп, инструментите, паметта и комуникациите между агентите.
Списъкът за проверка насочва вниманието си към често срещан пропуск при тестването. Екипите могат да прекарат дни в опити да манипулират даден модел, докато пренебрегват изложен MLflow сървър, достъпна крайна точка за облачни метаданни или липсващ филтър за изолация на клиентите. Тези слабости могат да разкрият идентификационни данни и поверителни записи, без да се изисква сложна атака срещу самия модел.
Изследователят по киберсигурност Рави Раджпут структурира списъка за проверка около OWASP Web Security Testing Guide, който предоставя рамка за организирано тестване на сигурността.
Неговата електронна таблица прилага този подход към агентните системи, с цели, стъпки за тестване, препоръчителни инструменти, очаквани резултати, оценки на сериозността и изисквания за доказателства за всеки тест. Това е независим ресурс, а не официален списък за проверка на OWASP.
Agentic AI Red-Team Checklist добавя 222 теста
Тези 20 категории следват четири фази. Екипите първо картографират повърхността на атака, обхващайки откриването (discovery), оркестрацията, облачната идентичност и веригите за доставка на модели. След това те изследват входните данни, prompt injection, изтичането на системни подкани (system prompts) и небезопасната обработка на изходните данни, преди да тестват инструментите, прекомерната автономност (excessive agency), паметта, мрежите от агенти и сървърите с Model Context Protocol.
Финалната фаза обхваща внедряването (deployment pipelines), ескалацията на привилегии, хоризонталното движение (lateral movement), устойчивостта (persistence), кражбата на данни, изчерпването на ресурси, грешките в интегритета и гласовите или мултимодалните входни данни. Този ред помага на тестващите да разберат до какво има достъп даден агент, преди да преценят въздействието на злонамерените инструкции.
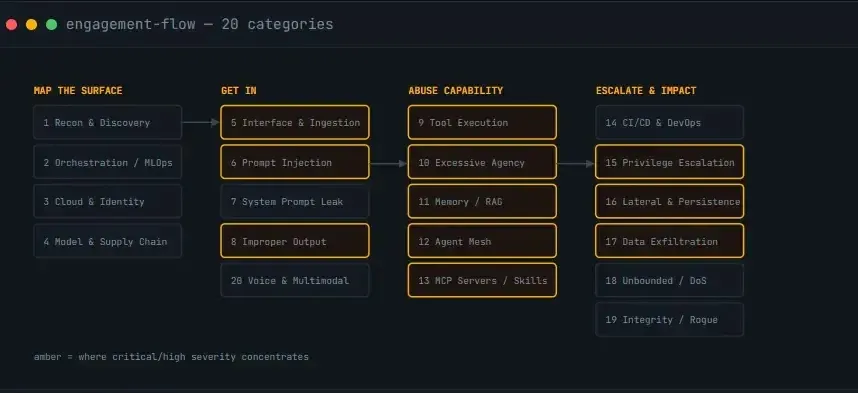
Този по-широк фокус е в съответствие с отразения от Cybersecuritynews.com доклад за сигурността на агентния ИИ от OWASP, който набляга на инвентаризацията на агентите, ясните ограничения на автономността и постоянния надзор вместо изолираните оценки на моделите.
Списъкът за проверка определя рейтинг „Критичен“ за 75 от тестовете, „Висок“ за 108, „Среден“ за 30 и „Нисък“ за девет. Това са предложени нива на сериозност на тестовете, а не потвърдени уязвимости в конкретен продукт или доказателство, всяка оценявана система съдържа тези слабости.
Сред откроените случаи са кражба на облачни идентификационни данни чрез фалшифициране на заявки от страна на сървъра (SSRF), небезопасно зареждане на Python pickle, което позволява отдалечено изпълнение на код, и комбинации от инструменти, които превръщат разрешените действия за четене в неоторизиран трансфер на данни.
Други тестове изследват достъпа до документи между различни клиенти, фалшифицирани съобщения между агенти и делегиране, което злоупотребява с привилегиите на друг компонент.
При системите за памет и извличане на информация един пример проверява дали премахването на филтъра за идентификатор на наемател разкрива документи на друг клиент. Това тества границата между клиентите, вместо просто да се пита дали моделът генерира небезопасен отговор.
Свързани изследвания относно злонамерени MCP сървъри показват защо свързаните инструменти заслужават внимание. Манипулирани заявки към сървъра могат да насочват разговорите или да задействат неоторизирани действия от инструменти, когато липсват защитни механизми.
Ключова характеристика е класификацията на доказателствата. Отразените резултати се появяват в отговорите, слепите резултати разчитат на времетраенето или промените в състоянието, а външните (out-of-band) резултати използват контролирано обратно извикване (callback). Според правилата на списъка за проверка отразените доказателства или тези от обратно извикване подкрепят потвърждението, докато доказателствата само от сляп тип остават вероятни.
Раджпут призовава екипите да определят писмен обхват преди тестване, да маркират изключените проверки и да записват подкрепящи логове или екранни снимки до всеки резултат. Деструктивните проверки трябва да се изпълняват само там, където са изрично разрешени, като при необходимост се използват тестови (staging) среди.
Електронната таблица за изтегляне съпоставя тестовете с рамките на OWASP и MITRE ATLAS. Първото ѝ издание избягва фиксирани CVE референции и изисква от тестващите да потвърдят актуалните идентификатори преди докладване. Стойността се състои в по-широкия обхват с ясен запис за това какво е тествано и доказано.