Хакери злоупотребяват с легитимни пренасочвания на резултати от търсенето в Bing като URL адреси за кликване в реклами в Google Търсене, за да насочват потребителите към фалшиви инсталатори на Claude, разпространяващи ClickFix атаки.
Техниката, наречена „Adception“ от изследователите по сигурността в Push Security, изглежда е проектирана да заобикаля проверките за сигурност на рекламите, като използва доверения домейн на Bing като крайна цел на рекламата, преди да пренасочи жертвите през компрометиран уебсайт към страницата със зловредно изтегляне.
Атаката също така използва множество слоеве на маскиране (cloaking), за да попречи на скенерите за сигурност и на посетителите, които имат директен достъп до злонамерените URL адреси, да видят зловредния код.
Според доклад, публикуван от Push Security, кампанията е разкрита, след като изследователите са открили зловредна реклама в Google, насочена към потребители, търсещи „claude mac“.
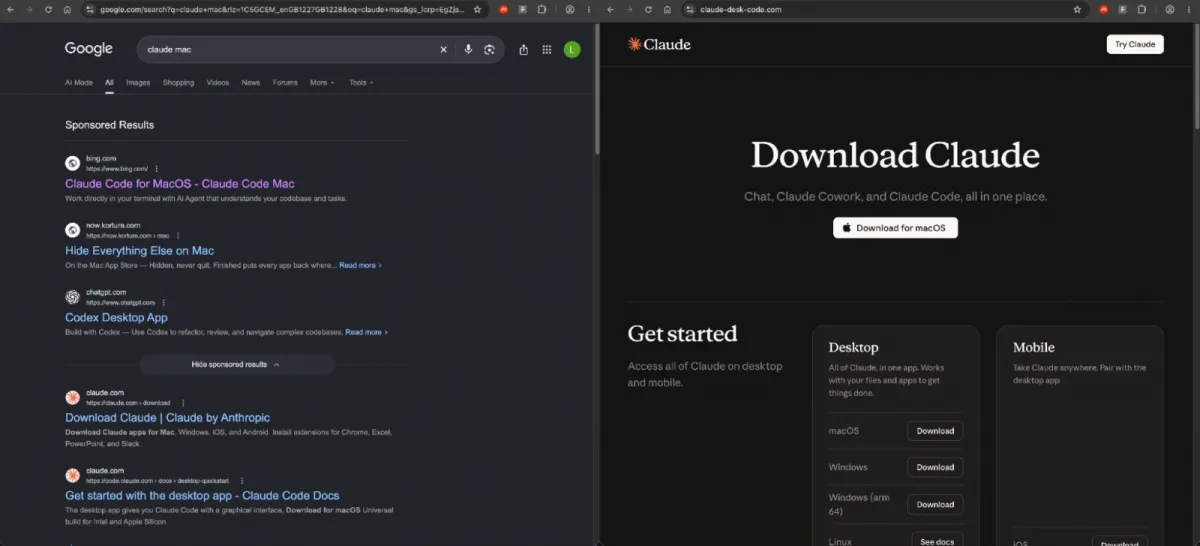
За разлика от типичните кампании за зловредна реклама (malvertising), които насочват жертвите към контролирани от атакуващите домейни, спонсорираният резултат показва легитимния домейн bing.com, което прави рекламата да изглежда по-малко подозрителна.
При кликване от Push казват, че рекламата първо преминава през рекламното пренасочване на Google, преди да достигне до конечната точка за проследяване на кликванията на Bing bing.com/ck/a, която препраща браузъра към легитимен, но компрометиран WordPress уебсайт, собственост на търговец на дребно от Южна Америка.
След това компрометираният уебсайт пренасочва посетителя към claude-desk-code[.]com – фалшива страница за изтегляне на Claude, предназначена да подмами потребителите на macOS да изпълнят злонамерени команди.
Пренасочванията за проследяване на кликванията на Bing използват JavaScript за изпращане на посетителите до тяхното местоназначение, което позволява на киберпрестъпниците да пренасочват потребителите към зловредни уебсайтове, докато трафикът изглежда че произхожда от Bing.
Кампанията използва и два слоя на маскиране, за да попречи на нежелани посетители да достигнат до инжектирания код.
Компрометираният уебсайт на WordPress проверява за Bing referrer и специфични заглавни части (headers) на браузъра, преди да пренасочи посетителите, докато фалшивият уебсайт на Claude използва JavaScript, за да потвърди, че посетителите са пристигнали от Google или Bing.
Посетителите, които се опитват да получат достъп до зловредния сайт директно, се пренасочват към страница с грешка 404, което затруднява автоматизираните скенери за сигурност да анализират атаката.
Фалшивият инсталатор на Claude крие злонамерени команди
Крайната дестинация е убедителна имитация на страница за изтегляне на Claude, която предлага инсталатор за macOS, използващ команда за инсталиране, въведена в Terminal.
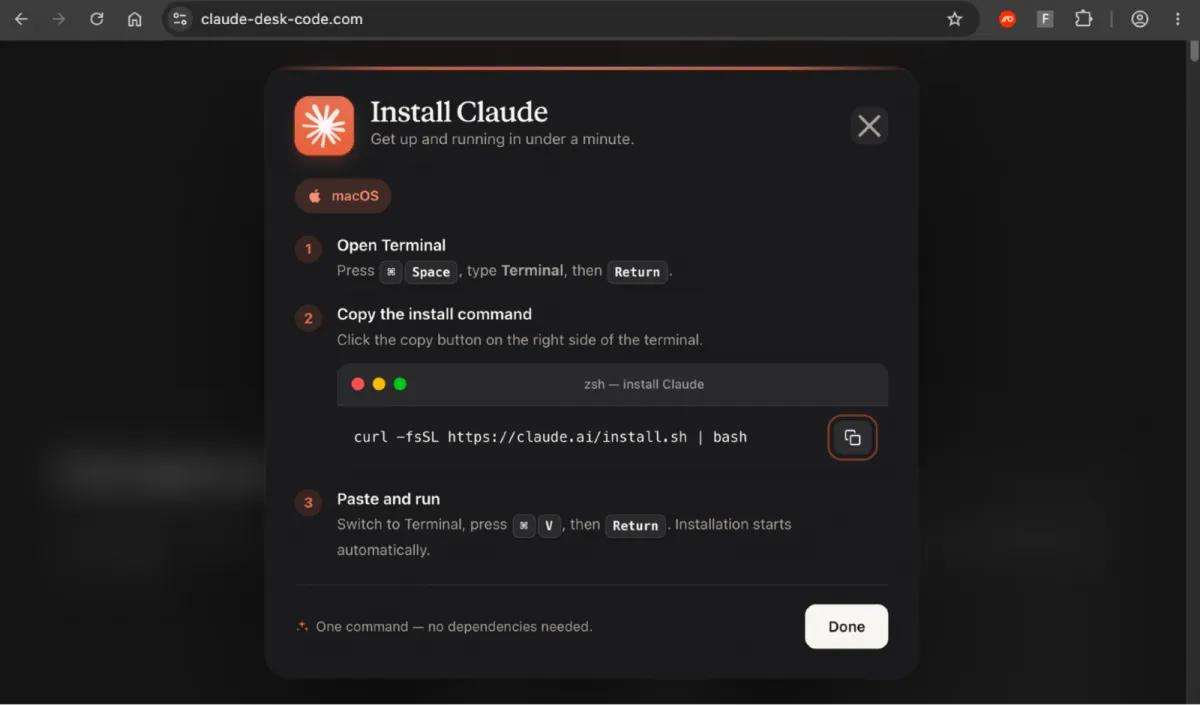
Въпреки това, докато страницата показва легитимната команда за инсталиране на Anthropic, curl -fsSL https://claude.ai/install.sh | bash, кликването върху бутона за копиране поставя злонамерена команда в клипборда.
Заменената команда първо извежда съобщение, твърдящо, че изтегля Claude от официалния уебсайт на Anthropic, но всъщност декодира Base64-кодиран URL адрес, сочещ към lake-90[.]com.
След това тя използва curl, за да изтегли незабележимо .dat файл от сървъра, контролиран от атакуващия, и препраща съдържанието му директно към macOS Z shell (zsh) за изпълнение.
Това означава, че жертвите виждат легитимния URL адрес за инсталиране на Claude както на страницата за изтегляне, така и в терминала, въпреки че се изпълнява напълно различен скрипт.
Крайният зловреден код, доставен от атаката, остава неизвестен, така че не е ясно какъв зловреден софтуер, ако има такъв, се инсталира.
От Push Security заявяват, че са идентифицирали няколко домейна, свързани със същия набор от инструменти ClickFix, който проследяват вътрешно като AcSig, използващ идентична команда за инсталиране на macOS, структура на URL за payloads и интерфейс на инсталатора.