Агенти от Федералното бюро за разследване (ФБР) в четвъртък арестуваха съоснователя на канадска компания за киберсигурност във връзка с разследване срещу хакерската група ShinyHunters, която наскоро отне от ФБР чувствителни данни за хиляди агенти, съобщават множество източници пред KrebsOnSecurity.
New York Times съобщи днес, че ФБР е арестувало канадски гражданин в Пенсилвания по подозрение, че е подпомагал ShinyHunters. В материалът на Times не се съобщава самоличността на мъжа, нито пък в изявлението в Twitter/X относно ареста от директора на ФБР Каш Пател.
Източник, близък до разследването, съобщи пред KrebsOnSecurity, че арестуваният тази седмица канадски гражданин е посетил Пенсилвания за конференция по киберзастраховане и че компанията на заподозрения е специализирана в управлението на преговори при ransomware атаки с киберпрестъпни групи. Друг източник сподели, че контролът върху разследването срещу ShinyHunters е централизиран в полеви офис на ФБР в Тексас.
Онлайн търсене разкрива, че срещата Cyber Risk Summit се е състояла в Loews Philadelphia Hotel между 5 и 7 октомври. Конференцията е имала няколко спонсора, но според уебсайта на форума неин най-голям спонсор е била канадската компания за сигурност Cypfer.
Според LinkedIn, Cypfer е съоснована от канадския гражданин Едуард Дубровски, който понастоящем е свързан с друга канадска фирма за сигурност, наречена CyberSteward. В публикация в LinkedIn отпреди около месец Дубровски заявява, че планира да присъства на Cyber Risk Summit заедно с останалата част от екипа на CyberSteward.
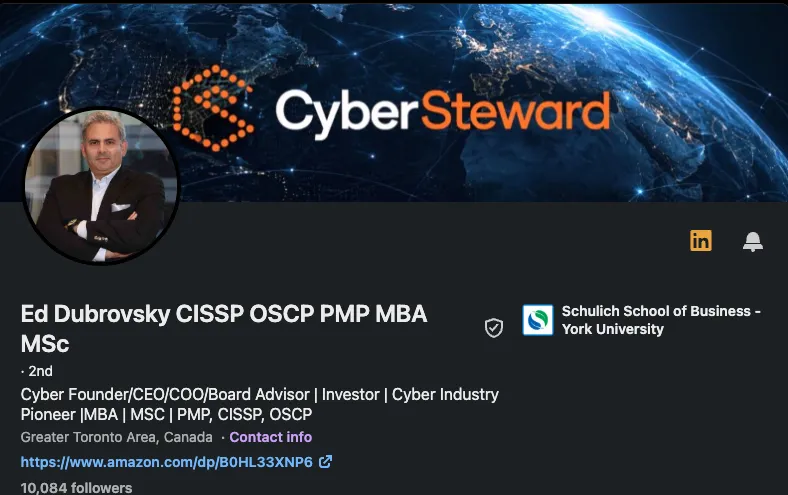
Профилът на Едуард Дубровски в LinkedIn.
„Очаквам с нетърпение продължаването на разговорите относно стратегическите и съобразени с нормативните изисквания консултантски услуги при изнудване (ransomware, изнудване), преговори и услуги по уреждане, които са глобални и напълно независими“, пише Дубровски.
Записи във федералния съд показват, че на 8 октомври някой си Едуард Добровски (с лека грешка в изписването на фамилията) е бил арестуван в Пенсилвания по обвинения в киберизнудване и конспирация. Няколко от тези документи — включително основната жалба — в момента са засекретени. Но част от тях са индексирани в Courtlistener.com, включително резюме на жалбата, което обвинява ответника в „конспирация с цел заплаха за нарушаване на поверителността на информация с цел изнудване за пари“ и „нарушаване на търговията чрез заплахи“.
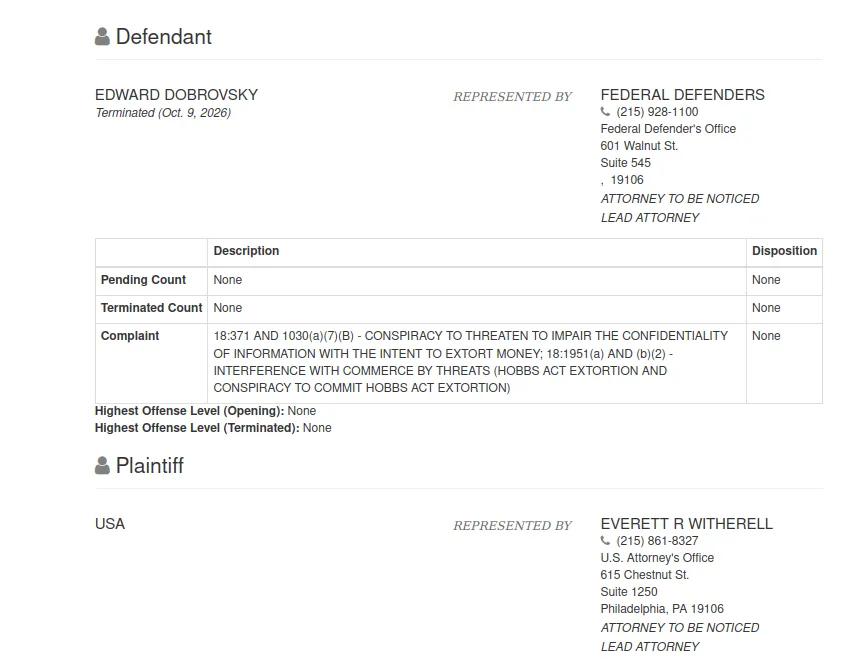
Системата за локализиране на затворници на уебсайта на Федералното бюро по затворите на САЩ съобщава, че 54-годишният Едуард Дубровски в момента се намира във федерален обект във Филаделфия. Но съдебните записи, индексирани от CourtListener, включват уведомление, подадено на 9 октомври, което прехвърля делото в Източния окръг на Тексас, който според източници сега е епицентърът на разследването на ФБР срещу ShinyHunters. От ФБР отказаха коментар за тази статия.
В профила на Дубровски в LinkedIn се посочва, че той е автор на Cyber Extortion Strategic Response — книга от 252 страници, която обещава да „отведе читателите отвъд бележката за откуп и в решенията, които определят как една организация реагира, възстановява се и защитава това, което е от значение“.
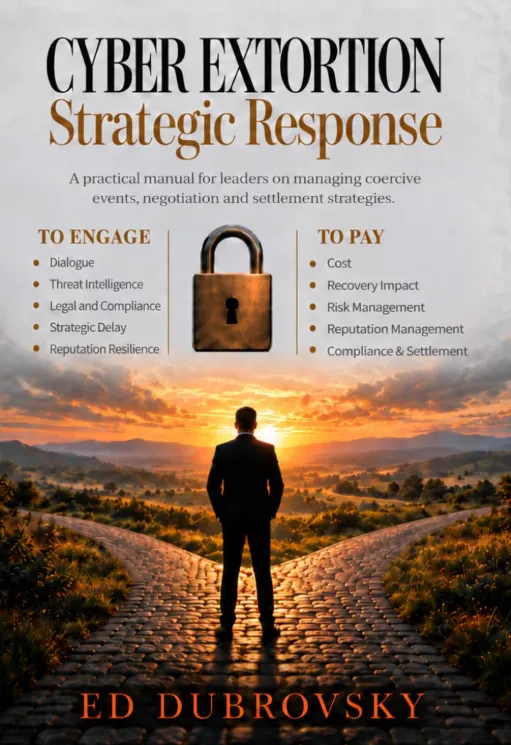
Книгата на Едуард Дубровски, която се фокусира върху тънкостите на преговорите при ransomware атаки.
„В основата на книгата е една критична разлика: комуникацията с престъпник не е същото като договарянето на плащане, а преговорите не са ангажимент за плащане“, гласи откъс от описанието на книгата в Amazon. „Осъществяването на контакт може да служи за други цели, включително проверка на твърдения, събиране на информация, печелене на време и запазване на опции, докато организацията оценява следващия си ход.“
Г-н Дубровски не можа да бъде открит веднага за коментар. KrebsOnSecurity поиска коментар и от другия съосновател на CyberSteward и ще обнови тази публикация, в случай че те отговорят. Наличните съдебни записи по делото на Дубровски показват, че той в момента няма адвокат и все още не му е назначен служебен защитник от съда.
ShinyHunters обикновено използва фишинг и откраднати идентификационни данни за източване на данни от корпоративни профили в компании, предлагащи софтуер като услуга (SaaS), след което заплашва да публикува откраднатите данни онлайн, освен ако не бъде платен откуп. Според ФБР групата е изнудила жертви за над 70 милиона долара от началото на тази година.
Източници съобщават пред KrebsOnSecurity, че ФБР щателно проучва устройства, които са били конфискувани миналия месец, когато холандската полиция арестува осъдения киберпрестъпник Пепийн ван дер Стап във връзка с разследването срещу ShinyHunters, и че е възможно скоро да бъдат повдигнати обвинения срещу ръководители на други компании, специализирани в преговори при ransomware атаки.
Веднага след ареста на Ван дер Стап друг член на ShinyHunters под псевдонима „Rey“ пое контрола върху групата и започна да се подиграва с ФБР заради данни, които групата открадна от онлайн портала за набиране на кадъри на агенцията, включващи отдела и специализацията на всеки човек, както и медицински и психиатрични досиета.
Миналата седмица Ройтерс съобщи, че Rey — идентифициран като тийнейджъра Саиф Ал-дин Хадер — е бил задържан и сътрудничи на разследващите от ФБР. На 7 октомври подробни описахме как Rey е билจับнат, докато киберпрестъпната група уж се е опитвала да изнудва звено за навигация и цифрова авиация, отделено от Boeing в края на 2025 г.
Това най-вероятно ще бъде бързо развиваща се история. Актуализациите ще бъдат отбелязвани с точни часове.