Един подканаващ текст (prompt) може да отвлече AWS AI агенти и да открадне облачни идентификационни данни
Превод и анализ на NodePoint News по материал на
Cyber Security News„One Prompt Could Hijack AWS AI Agents and Steal Cloud Credentials“
Един-единствен подканаващ текст (prompt), изпратен към публично достъпен AI агент, е могъл да изложи на риск всеки Amazon Bedrock AgentCore агент в същия AWS акаунт и регион, според ново проучване на Zenity Labs.
Векторът на атаката, наречен AgentCorruption, е дал на изследователите достъп до лични чатове, изходен код, дългосрочна памет, API ключове, OAuth токени и тайни, съхранявани в AWS Secrets Manager.
Amazon Bedrock AgentCore е управлявана услуга за изграждане и внедряване на AI агенти. Zenity откри, че агент с инструмент, способен да прави уеб заявки, е могъл да бъде инструктиран да се свърже с локалната метаданна крайна точка на адрес 169.254.169.254.
Тази услуга предоставя временни AWS идентификационни данни за работни товари в облака. Тъй като заявката е дошла от вътрешността на Firecracker microVM на агента, услугата за метаданни е върнала идентификационни данни, свързани с неговата роля за изпълнение (execution role).
Това е създало път за подправяне на заявки от страна на сървъра (server-side request forgery - SSRF), провокиран чрез инжектиране на подканаващ текст (prompt injection). Изложеният на риск агент не е имал нужда от софтуерен дефект в страницата си за чат. Единствено е било необходимо да изпълни заявката на потребителя и да използва позволен уеб или shell инструмент.
Атака чрез инжектиране на подканаващ текст (Източник: Zenity)
Случаят показва как стандартни функции на агента могат да станат опасни, когато ненадеждни подканаващи текстове, мрежов достъп и облачни разрешения се припокрият. Подобни рискове бяха установени и при изтичането на данни от OpenClaw, както и при инцидента с кодиращия агент Amazon Q.
Откраднатите идентификационни данни са имали широк обхват, тъй като според Zenity IAM ролята по подразбиране не е била ограничена само до един агент. Изследователите са използвали DescribeLogGroups, за да открият идентификаторите на агентите, изтеглили са контейнерни изображения от Amazon ECR, извикали са вътрешни агенти и са прочели сесийни събития. Разрешения, включващи bedrock-agentcore:InvokeAgentRuntime, bedrock-agentcore:ListEvents и bedrock-agentcore:CreateEvent, също са осигурили достъп до чатове и възможност за създаване на фалшиви спомени в паметта.
Достъпът до паметта е направил риска траен отвъд границите на една сесия. Злонамереният субект е можел да добави скрити инструкции, които да променят целите на агента по време на последващи разговори.
От Zenity също така са открили достъп до bedrock-agentcore:GetResourceApiKey и secretsmanager:GetSecretValue, които биха могли да разкрият идентификационни данни, предназначени за свързани услуги. По този начин един компрометиран агент е можел да се превърне в входна точка към други бизнес инструменти и чувствителни данни в облака.
Zenity докладва за достъпа до метаданни на AWS на 25 декември 2025 г., а за широките разрешения на ролите — на 12 януари 2026 г. През февруари AWS мигрира новите внедрявания към IMDSv2, а по-късно го направи задължителен.
До 29 септември Zenity потвърди, че AWS са премахнали разрешенията, които са позволявали широки извиквания на агенти, достъп до чатове и достъп до Secrets Manager. Изследователите заявяват, че докладваните проблеми вече са коригирани.
От AWS оспорват описанието на констатацията като уязвимост. Компанията заявява, че достъпът до идентификационните данни на собствената роля за изпълнение на агента през услугата за метаданни е очакван и документиран. AWS също така посочва, че достъпът между различни акаунти изисква изрично разрешение както за ролята за изпълнение, така и за целевия ресурс. Указанията за идентификационни данни на AWS предупреждават, че всеки код или атакуващ вътре във Firecracker microVM може да извика крайната точка за метаданни.
Екипите по сигурност не трябва да разчитат единствено на промените в платформата. AWS препоръчва персонализирани производствени роли с права само за действията и ресурсите, от които всеки агент се нуждае.
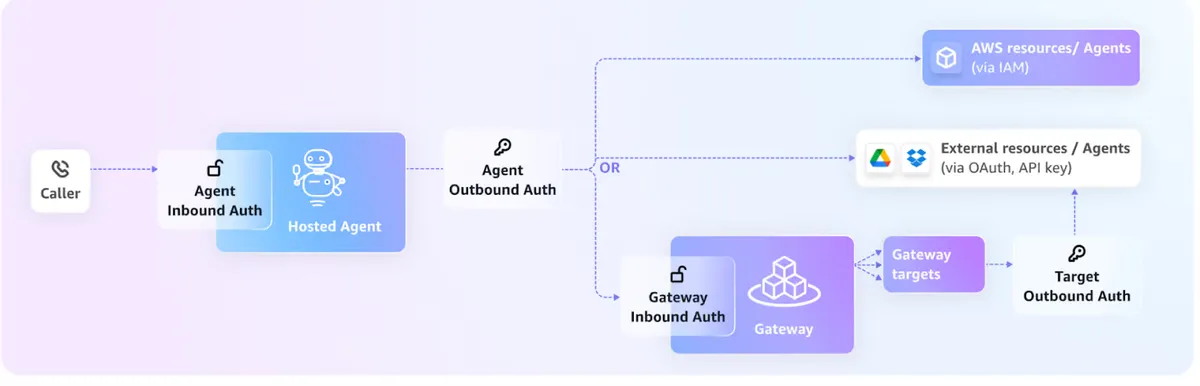
Екипите трябва да блокират широки разрешения с метасимволи (wildcards), да валидират входящите подканаващи текстове, да ограничат изходящия мрежов достъп, да разделят публичните от вътрешните агенти и да наблюдават CloudTrail и CloudWatch за необичайни извиквания. AWS също така съветва да се използват контролите на AgentCore Gateway и да се гарантира, за да не могат атакуващите да ги заобиколят чрез директен достъп до средата за изпълнение.
Основният извод е, че AI агентът трябва да се третира като облачен работен товар, а не само как чатбот. Всеки инструмент, тайна, мрежов маршрут и роля разширяват обхвата на това до какво може да достигне един зловреден подканаващ текст, затова прегледите на достъпа трябва да се извършват преди внедряване и след всяка промяна.
Анализ на риска за България
Уязвимостта засяга български компании и ИТ среди, внедряващи AI агенти в AWS Bedrock с прекомерни IAM разрешения. Проблемът създава риск от компрометиране на фирмени тайни, ключове за достъп и вътрешна комуникация, ако публичните агенти не са правилно изолирани.
Оригинален източник:
Cyber Security News.
Преведено автоматично на български език.
Вижте оригиналната публикация: Cyber Security News →
Ние използваме бисквитки (cookies), за да гарантираме най-добрата работа на нашия уебсайт и за статистически цели. С използването на нашия сайт вие се съгласявате с нашата Политика за поверителност.