
NVIDIA отстрани уязвимост с висока степен на опасност CVE-2026-47483 в DCGM Exporter, която позволява на неавтентикирани отдалечени атакуващи да изчерпят ресурсите на сървъра, да предизвикат срив в мониторинга на GPU и да нарушат работните процеси за изкуствен интелект.
DCGM Exporter е широко използван инструмент за наблюдение на GPU сървъри и Kubernetes клъстери. Той чете детайли като модел на графичния процесор, температура, използване на паметта, консумация на енергия, грешки и активност на натоварването, след което предоставя данните във формат, съвместим с Prometheus, през HTTP.
Уникален UUID също така описва всеки графичен процесор. Ако тази крайна точка е публично достъпна, външен субект може да картографира ценен хардуер, да наблюдава периодите на пиково натоварване и да научи подробности за софтуера и свързаните с него работни процеси.
Слабостта се намира в Go профилиращите маршрути под /debug/pprof. Тези маршрути са предназначени да помагат на разработчиците да проверяват използването на процесора и паметта. Въпреки това уязвимите версии ги излагат публично без проверки за автентикация или сигурни лимити на заявките.
Чрез изпращане на множество профилиращи заявки едновременно, атакуващ би могъл да предизвика неконтролирано използване на памет и процесор, докато експортерът не забави работата си, не спре да отговаря или не се срине.
Дефектът в NVIDIA DCGM Exporter излага системи на риск
NVIDIA оцени проблема с 8.2 от 10 и го класифицира като CWE-770, което обхваща разпределение на ресурси без подходящи ограничения. Срив би премахнал наблюдението в реално време на състоянието на GPU, грешките, температурата и натоварването.
Същият натиск върху ресурсите би могъл да забави и съседни задачи с изкуствен интелект, когато експортерът няма строги ограничения на ниво контейнер или хост. Изследователите са тествали изчерпването на ресурсите само в контролирана среда и не са атакували откритите публични системи.
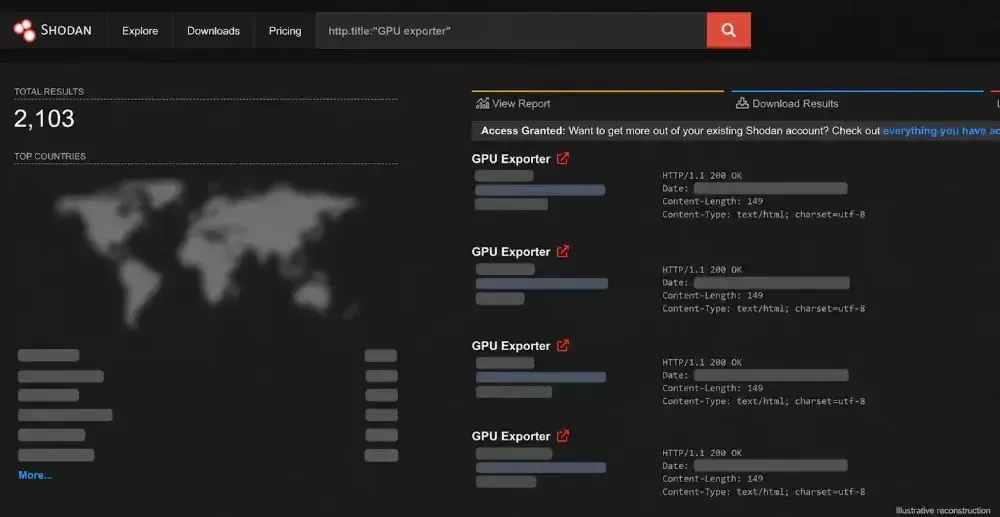
Изследователят от Lava Security Майкъл Качински открива уязвимостта, докато изследва публични системи с DCGM Exporter. Четири сканирания на интернет между март и май 2026 г. идентифицираха около 2100 хоста, предоставящи метрики без автентикация.
Те излагат повече от 12 000 уникални идентификатора на графични процесори в около 300 организации. Около една четвърт от хостовете с DCGM също така излагат и рисковите профилиращи маршрути.
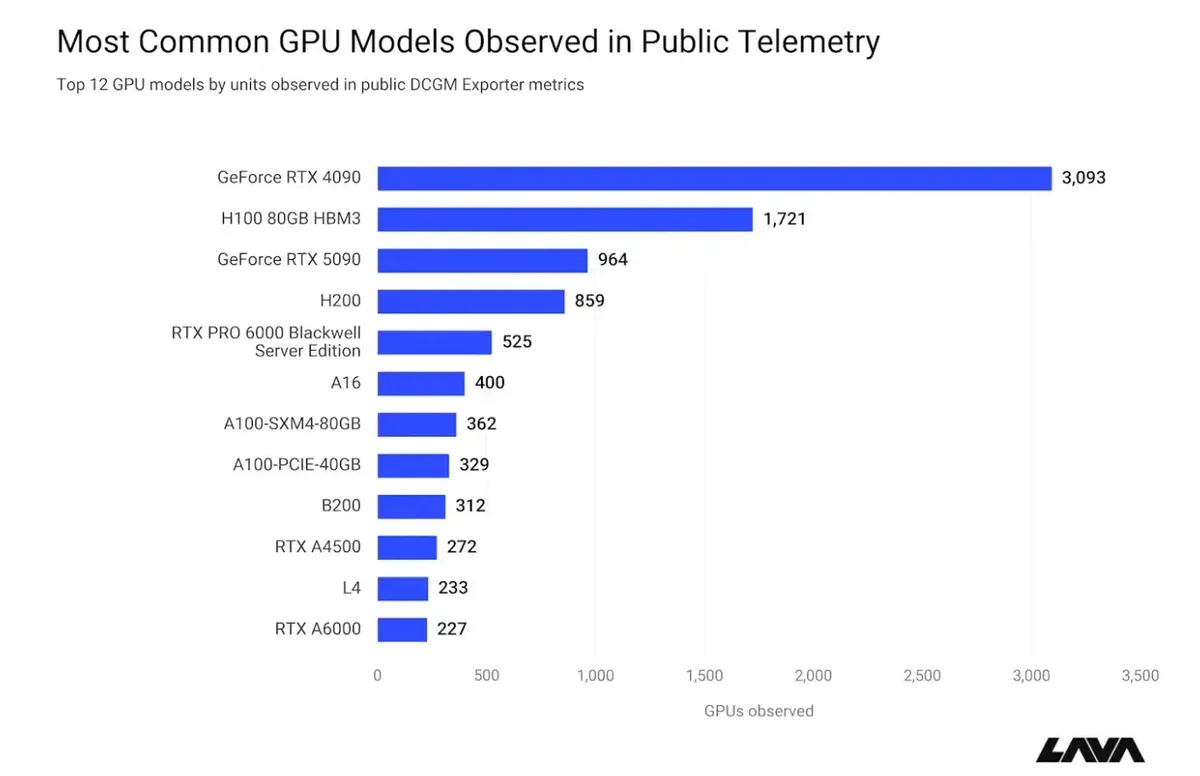
Видимият хардуер включва графични процесори H100, H200, B200, Blackwell Ultra B300, RTX 4090 и RTX 5090. На Съединените щати се падат 5274 изложени графични процесора, или 44 процента от наблюдавания общ брой.
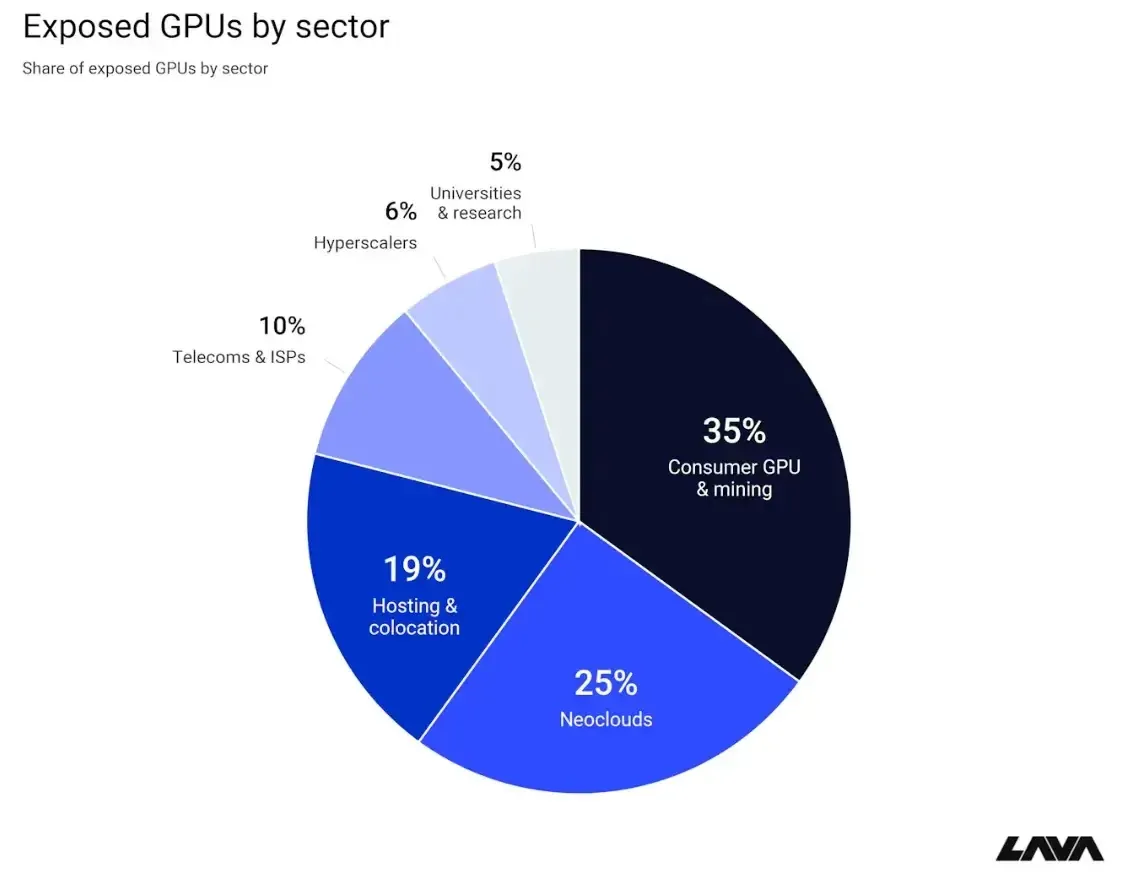
Изследователите също така откриха управлявани от клиенти крайни точки в мрежи, свързани с доставчици на облачни GPU услуги, включително Voltage Park, Lambda, Northern Data, DigitalOcean и други. Доставчиците помогнаха за предупреждаването на клиентите след получаване на констатациите.
Случаят показва защо портовете за мониторинг на изкуствен интелект трябва да получават същото внимание, както и другите услуги за управление. Cyber Security News по-рано отрази дефекти в драйверите за графични процесори на NVIDIA, които позволяват изпълнение на код, и публикува контролен списък за сигурност на центрове за данни с изкуствен интелект, обхващащ рисковете при GPU, фърмуера и слоя за управление.
Бюлетинът за сигурност на NVIDIA насочва потребителите на DCGM Exporter да инсталират версия 4.8.2 или по-нова. Операторите трябва също така да оставят –enable-pprof изключен, освен ако не е необходимо профилиране.
Услугите Exporter, Prometheus и Node Exporter трябва да се свързват към частен или loopback интерфейс и да приемат трафик само от одобрени системи за мониторинг чрез правила на защитната стена, облачни групи за сигурност или мрежови политики на Kubernetes (NetworkPolicies).
Екипите по сигурност трябва да прегледат насочения към интернет порт 9400, да блокират публичния достъп до /debug/pprof и да проверят регистрационните файлове за повтарящи се или продължителни заявки за профилиране.
Внезапното нарастване на паметта, пиковете в използването на процесора, неуспешното събиране на метрики от Prometheus или липсата на предупреждения за GPU могат да сигнализират за сканиране или експлоатация. Екипите трябва да потвърдят, че обновените контейнери са разгърнати на всеки GPU възел, а не просто актуализирани в регистър или конфигурационен файл.