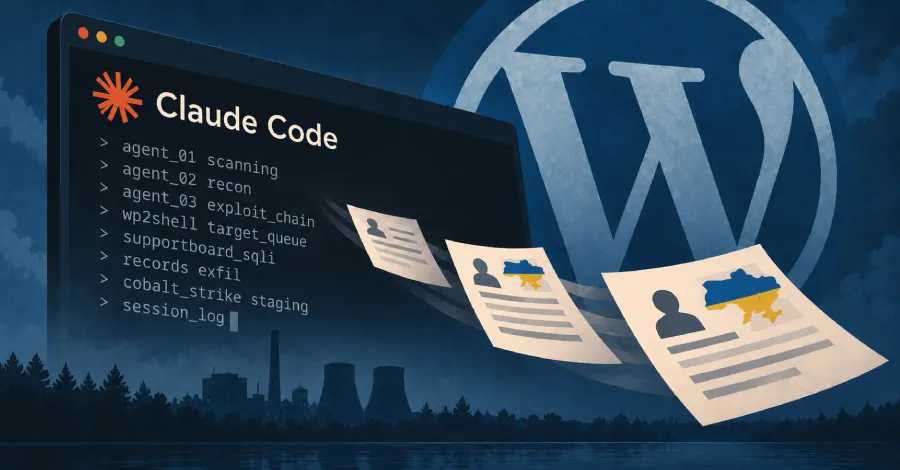
Изследователи по киберсигурност разкриха подробности за двупосочна кампания за първоначален достъп, подпомогната от изкуствен интелект (AI), насочена срещу WordPress сайтове, платформи за електронна търговия и обекти от критичната инфраструктура в Украйна. Дейността, която комбинира масово разпространени инструменти за проникване като Cobalt Strike с ниво за AI оркестрация, задвижвано от Claude Code на Anthropic, се приписва на киберпрестъпната група CyberXero.
CyberXero използва Claude Code в кампания, компрометирала над 628 000 украински записа
Превод и анализ на NodePoint News по материал на The Hacker News „CyberXero Uses Claude Code in Campaign That Stole Over 628,000 Ukrainian Records“
Анализ на риска за България
Въпреки че кампанията е насочена основно срещу цели в Украйна, използването на AI за автоматизиране на атаки срещу WordPress и платформи за електронна търговия представлява висок риск и за български компании. Всяка българска организация с недостатъчно защитени уеб платформи или свързана инфраструктура може да стане жертва на подобни автоматизирани кибератаки.