
Зловредният софтуер Casbaneiro прикрива своя основен командно-контролен трафик (C2), докато заразен потребител не посети целеви банков уебсайт.
Банковият троянец за Windows комбинира фишинг съобщения, проверки на местоположението, поетапни изтегляния и отделни сървъри за събиране на данни, за да изглежда активното заразяване привидно тихо по време на рутинен анализ.
Кампанията е насочена към потребители в цяла Латинска Америка, като дейността е свързана с Аржентина, Перу, Колумбия и Мексико. Ключовият трик е таймингът: откраднатата информация може да напусне компютъра преди отварянето на основния контролен канал.
Следователно липсата на незабавен C2 трафик не означава, че зловредният софтуер е неактивен. Изследователи от FortiGuard Labs на Fortinet идентифицираха кампанията през август 2026 г.
В технически доклад, публикуван на 10 септември, изследователката Рейчъл Ляо описва как Casbaneiro разделя кражбата на имейли, регистрацията на жертвите и дистанционното управление между различни сървъри. Тази архитектура затруднява свързването на отделните връзки в една ясна верига на атаката.
Зловредният софтуер Casbaneiro прикрива C2 дейността
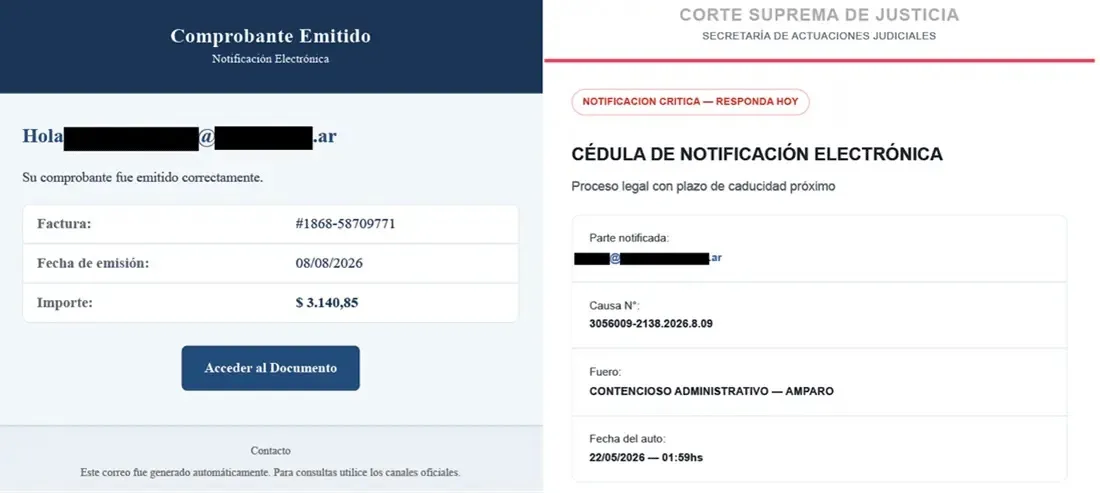
Заразяването започва с имейли и PDF файлове, представящи се за фактури или правни известия, включително твърдения за съдебни производства. Тези съобщения създават натиск за бързи действия.
Някои съдържат имейл адреса на получателя, което придава персонализиран характер на примамката и може да направи злонамерената връзка да изглежда по-достоверна.
Тази връзка води до уебстраница, която проверява IP адреса на посетителя. Потребителите извън избраната държава се пренасочват към легитимни уебсайтове като Google или YouTube.
Това наподобява тактиките за регионално филтриране на Grandoreiro, при които проверките на местоположението помагат на банковия зловреден софтуер да ограничи разпространението и да избегне разкриването на своя зловреден код пред външни изследователи.
Посетителите от целевия регион получават страница, съдържаща ZIP архив, кодиран с Base64 в JavaScript. Скриптът стартира изтеглянето чрез стандартния интерфейс за изтегляне на браузъра, след което пренасочва към празна страница. Тази последователност дава на жертвата по-малко видими причини да се усъмни в току-що случилото се.
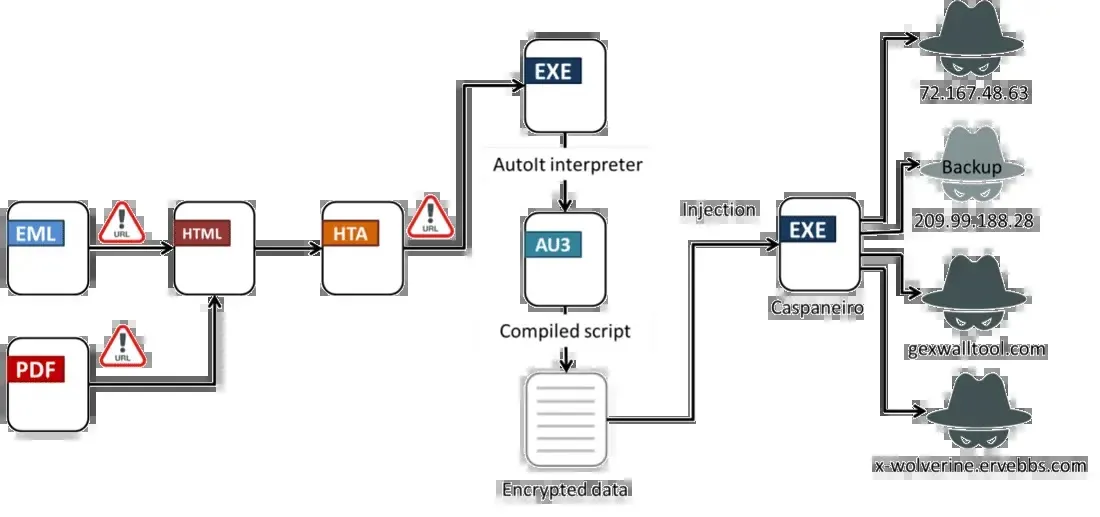
Архивът съдържа HTA файл – формат за приложения на Windows, който може да изпълнява скриптове. Той зарежда външен JavaScript, който извлича XML скриптов пакет, съдържащ JScript.
Този код използва Windows Management Instrumentation за проверка за наличие на изолирана среда и потвърждава дали езикът на операционната система съответства на одобрен списък.
След тези проверки програмата за изтегляне извлича три отделни компонента: легитимен интерпретатор на AutoIt, компилиран скрипт на AutoIt и компресиран зловреден код.
AutoIt лоудърът изгражда заразяването
Случайните имена на файлове затрудняват проследяването. Разделянето на компонентите също така отслабва анализа на файловете, тъй като тяхното комбинирано поведение може да не бъде ясно при самостоятелното изследване на всеки файл.
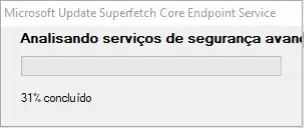
Пряк път в папката Startup стартира отново скрипта на AutoIt при влизане на потребителя в системата. Лоудърът показва фалшив прозорец на услуга на Windows, преди да разопакова зловредния код и да го инжектира в RegSvcs.exe или mobsync.exe, ако RegSvcs.exe липсва. Свързаната дейност на банковия троянец Horabot също използваше компоненти на AutoIt и преки пътища в Startup.
Casbaneiro декриптира съхранените настройки чрез същия алгоритъм като Ousaban. Той обединява фрагменти от криптирани низове и ключове само при необходимост.
Той също така отхвърля системи, използващи немски, френски или английски като език по подразбиране. Споделеният алгоритъм сам по себе си не доказва, че двете кампании имат един и същ оператор.
Троянецът събира контакти от адресната книга, както и подробности за подателя и получателя от съобщения в Microsoft Outlook. Той изпраща тази информация без криптиране.
Той също така изгражда идентификатор на жертвата чрез хеширане на компютърното име, потребителското име и името на изпълнимия файл с MD5, след което използва локални маркери, за да избегне повтарянето на някои задачи за събиране. Друг сървър получава информацията за жертвата, кодирана с Base64, и връща HTTP 403 Forbidden.
Casbaneiro третира този отговор като очакван резултат, опитвайки отново, когато получи друг статус. Анализаторите, които тълкуват грешката като доказателство за неактивна инфраструктура, биха могли да пропуснат работеща част от атаката, приемайки я погрешно за неуспешна връзка.
Единствено посещение на целеви уебсайт на банка задейства основния C2 обмен. Наличните команди включват контрол на клавиатурата, поставяне от клипборда, изпълнение на файлове, изпълнение на команди и фалшиви банкови прозорци.
Подобни атаки срещу банкови сесии при Ousaban показват защо тестовете, които никога не отварят целева банкова страница, могат да пропуснат важно поведение на зловредния софтуер.
Fortinet установи също и HTTP заявки без хедър Host, необичайно големи стойности на Content-Length и тела на заявки, изпращани чрез множество малки пакети.
Тези нередности могат да усложнят инспекцията на трафика. Защитниците трябва да свързват събитията от електронната поща, крайните точки и мрежата, да наблюдават за неочаквано изпълнение на AutoIt и преки пътища в Startup, както и да избягват третирането на HTTP 403 отговори като доказателство, че подозрителен сървър е безвреден.
Организациите следва също така да засилят филтрирането на електронната поща, да поддържат антивирусната защита актуална и да обучават персонала да подлага на съмнение неочаквани фактури или правни съобщения. Fortinet заявява, че нейната антивирусна услуга открива фишинг PDF файловете от кампанията, злонамерения JavaScript и зловредния код на Casbaneiro.
За целите на разследванията публикуваните по-долу индикатори предоставят хешове на образци, мрежови адреси и адреси на криптовалути от първоначалния доклад, заедно с локални артефакти, които могат да помогнат на екипите да проверят дали подозрителна дейност съответства на тази верига на заразяване.
Индикатори за компрометиране (IoCs):-
Хешове на файлове
| Тип образец | Хеш според публикацията |
|---|---|
| 6bb4372d0d02ec87b76409f69d445a93910964f8db457bafafb97a011da59e73 | |
| 40d253480f752805e58c21266e40afe99afc96feea0d355732af5bea459db1dd | |
| bf92a287a3d79afb73a3f2d38877ec37c22a9f4a7d6ac2e0385472298f384fc8 | |
| 943d63ace373ee50d074daf84d357f8e5e62ff91c829d87f566bee453d715280 | |
| 711c0aa8cde078aa349fb329e3e44e4272ea66a5e651ad8a64893c76a725c859 | |
| d910e08a11a4f6f764e7495f4602a00b6024ca6e1b70fe30ba3752b881574365 | |
| 47d321c1a232e5cdd1e39a06dadbd79114dc1a2f0f8eac289e6b653a5d126f95 | |
| d13ad6fc5fda54e65f1214e554a5123126ac7b3ce6db57566ed7bd0e92d03d85 | |
| d04f68079ca90c65223a907f23fae5d068904a2145348b953b1d06e2eaf0bf2c | |
| 1b4d5c95f4fc037ca3c359cea5ca2da1285bbadab12bcdcb47f3dad8bc6fa8ed | |
| 62ef39ec29966d71c8254f68bd5e320cf24a042d76c12dbafdcc0766861827c5 | |
| 1f1a89bef73e4866a198a08e750f96348ce2b82816a8353e9a8a574bfde5f491 | |
| ea8af591fe2d605c82bb7831d2ebdfb17cb2659880e1a8a7b0a2dd851dc5e7a3 | |
| 0b4d962eef2d06abfe08a8cd0b15edd224d4fae0b57d708aebd77d99667616d5 | |
| c521b3a189b0089a2558aa4e42bd9fb5558e1b17917e2e183a4bd9cbcb2ed77e | |
| 0849a6b87fbef25089ad0be746f84047b080ba81898a8614da43d4ab60ef735a | |
| debe871710268e7bb770b72c6772f2e0b8bd40a22b2eabf4b6556eaba2d71057 | |
| eaec8c6950f394ad5dcd271aa86f08cb2b8374203ecc67015af7ca6057244390 | |
| 995b1156562150c15970aa2d6b27f0b442d758594d820ec09d53d5e861fac457 | |
| 918dd413cceed3b8aeaa79e45d9d7b2030d73e2affa4339b8f9d043d08844f62 | |
| be5a110ee72ebcf1b7d9e155308a8abc606bd446f8aec1a9f33cd06ca0f3c056 | |
| dc62e645589463a61e6ac562d034a9de4ed897714389eb6b87bb02f0bd59d565 | |
| HTA | 4302586202234cdf1ca058fd3c62be0050c8155ed113f3f62337d756e6915044 |
| HTA | 85767416f8d1e73833ccaa193263d1198857308b3a1185e6f4ebc4164db8584f |
| HTA | f1aa14ebfd2da477edba94b34f09f775485688b5958d82fcb072a837e27e246b |
| HTA | c477bdfae91e3df9be29e9eeba785467aff294f5250c2eed406765032cb68756 |
| HTA | 6e6bd2f7566ffa52d52fa9d5f048bbb9246d3d50110c6b0c248919ad796c6fd4 |
| HTA | 4540c3af3b1d8c52256f4580dd4d002fadb8c5ff4e32e6a41fdf508455c5b697 |
| HTA | 92a1428e125f33de012c7f52fb0827be3d7e90e38a0e38083181f8c3312adc9c |
| HTA | e57409c5e1f8287900c1c3b3e8c099cef537a02949315eb768c88906b0c65add |
| HTA | 5a76669ec410d0b3e21112a4a6fd3207976b299ee27c5fc3d42f2673170ab95e |
| HTA | 8092b9de455463296898fcaf8c9955d1c00dae6812c03bba019edf9c059ece33 |
| HTA | 99fcabf7c996d6ec077ccd745a158a3a395403d6a3df9d8da179f3cd5faf81b1 |
| HTA | 875e8d4137e1016b4be869e36e00a9414e89902fd5592a2fb881ebb0e4bd2f8b |
| HTA | bd724bbb27f9a71fd44f1c334b003541761071655fa585b64eed3bd78fc28e01 |
| HTA | a42daeca71a6bdc79fd66b8b6ee413562abf7f72ef093292c86c1e9e7c2be456 |
| HTA | 7e04e86c07213fed7bebccd9953818b102b1b25b78e5f3707e81bad5054cf4e8 |
| HTA | 6547736c31dabb5bef2a290b32a72bf63b5c42dd2a33b5a6520159b41c43b093 |
| HTA | 51503ce1373c7fa72a1da5c5c4b30f88c8224686669ba4b64196591414fdc64c |
Мрежови индикатори
Fortinet изброява тези домейни и IP адреси, без да присвоява конкретна роля за доставка, кражба на данни или C2 на всеки отделен запис.
| Тип | Индикатор |
|---|---|
| Domain | 128[.]200[.]178[.]68[.]host[.]secureserver[.]net |
| Domain | 13[.]189[.]202[.]64[.]host[.]secureserver[.]net |
| Domain | 116[.]181[.]62[.]50[.]host[.]secureserver[.]net |
| Domain | 48[.]178[.]169[.]192[.]host[.]secureserver[.]net |
| Domain | 115[.]201[.]178[.]68[.]host[.]secureserver[.]net |
| Domain | 181[.]202[.]178[.]68[.]host[.]secureserver[.]net |
| Domain | 135[.]201[.]178[.]68[.]host[.]secureserver[.]net |
| Domain | 85[.]182[.]62[.]50[.]host[.]secureserver[.]net |
| Domain | 162[.]201[.]178[.]68[.]host[.]secureserver[.]net |
| Domain | 129[.]202[.]178[.]68[.]host[.]secureserver[.]net |
| Domain | 76[.]180[.]62[.]50[.]host[.]secureserver[.]net |
| Domain | gexwalltool[.]com |
| Domain | x-wolverine[.]servebbs[.]com |
| IP address | 72[.]167[.]48[.]63 |
| IP address | 209[.]99[.]188[.]28 |
Адреси на криптовалути
| Тип | Адрес |
|---|---|
| Cryptocurrency address | 0xb4c12078448fdef1f8881a55aab5c81fa194095c |
| Cryptocurrency address | bc1q7jt45630rw346729vk5cuatvfyvhfv0330u2p6 |
Хост артефакти и имена за откриване
Тези артефакти се появяват в техническия анализ на Fortinet. Стойностите на заместителите варират между заразените системи, докато легитимните имена на процеси в Windows са полезни само когато се оценяват заедно със подозрително поведение.
| Артефакт | Стойност или местоположение | Цел или значение |
|---|---|---|
| Директория за изтегляне | C:\{произволно име} | Съхранява изтеглените компоненти |
| Разширение на компресирания файл | crT | Помага на зареждащата програма (loader) на AutoIt да намери компресирания зловреден код |
| Пряк път за автоматично стартиране | LNK файл в папката Windows Startup | Стартира AutoIt скрипта чрез неговия интерпретатор |
| Папка – маркер за инфекция | %PUBLIC%\{ComputerName}@4{UserName} | Предотвратява повторно изпълнение или повторна инфекция |
| Mutex | GlobolID-4465173{Username} | Предотвратява едновременното изпълнение на зловредния софтуер |
| Маркер за събиране на данни от Outlook | %APPDATA%\.Outlook | Проследява дейността по кражба на имейли |
| Папка – маркер за жертва | %TEMP%\{MD5 хеш} | Създава се след очаквания отговор HTTP 403 |
| Ключ в системния регистър – маркер за жертва | HKCU\SOFTWARE\{MD5 хеш} | Създава се след очаквания отговор HTTP 403 |
| Основна цел за инжектиране | RegSvcs.exe | Приема инжектирания зловреден код на Casbaneiro |
| Резервна цел за инжектиране | mobsync.exe | Използва се, когато RegSvcs.exe не съществува |
| Засичане от FortiGuard | PDF/Phishing.5BB0!tr | Засичане на фишинг PDF файл |
| Засичане от FortiGuard | JS/Phishing.IBP!tr | Засичане на JavaScript фишинг |
| Засичане от FortiGuard | W32/Casbaneiro.EN!tr.spy | Засичане на зловредния код на Casbaneiro |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановете оригиналния им вид само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.