Потребителите, които купуват евтини смартфони с Android от онлайн платформи за търговия, може да получат устройства с предварително инсталиран зловреден софтуер, поставен още преди да достигне до тях, установи Bitdefender.
Кампанията, наречена Midnight Mimosa, засяга бюджетни Android устройства от различни марки, базирани на платформите на MediaTek. Зловредният софтуер се доставя във фърмуера на устройството, присъства още преди собственикът да включи телефона за първи път и не може да бъде деинсталиран.
„Компрометирането е пълно още преди телефонът да бъде включен за първи път“, отбелязват от Bitdefender.
„Зловредният софтуер работи със системни привилегии, които му позволяват тихомълком да инсталира и премахва приложения, да предоставя разрешения и да зарежда произволен код, подаден дистанционно. Това на практика означава, че неговите оператори могат да инсталират и изтриват приложения по свое желание, настройвайки всяко устройство според нуждите си, включително превръщайки ги в част от големи ботнет мрежи.“
Според Bitdefender схемата най-вероятно е предназначена за генериране на приходи.
„Операторите извършват измами с реклами и кликове, събират информация за устройството и инсталираните приложения и превръщат заразените устройства в междинни прокси възли (residential-proxy relay nodes), превръщайки ги в зомбита в ботнет мрежи. Това създава допълнителен поток от приходи, тъй като достъпът до ботнети за DDoS атаки е търсена стока. Колкото по-голям е ботнетът, толкова повече пари могат да искат“, добавят те.
Кампанията е наблюдавана на хиляди уникални устройства в над 150 държави. Мексико, Франция и Италия водят в списъка, следвани от САЩ, Германия, Бразилия и Испания.
Редица от засегнатите модели са фалшификати, които заимстват имена на флагмани. Имената на моделите включват „i17 Pro Max“, „S25 Ultra“, „S24 Ultra“ и „Note 18 Ultra“, а някои устройства, които не са произведени от Samsung, докладват кода на модела Galaxy S25 Ultra SM-S938B.
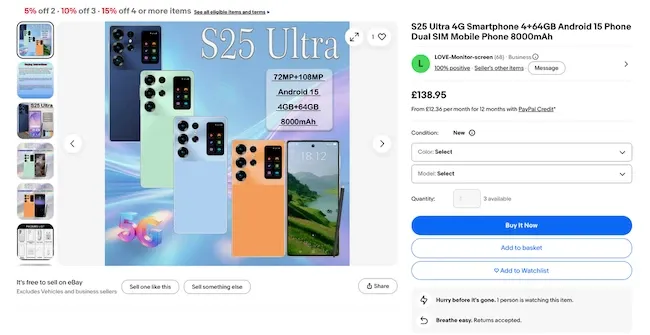
Фалшив флагмански телефон, продаван през популярна платформа за онлайн търговия (Източник Bitdefender)
Двата най-често срещани модела сред заразените устройства са Doogee S200 X и Cubot KINGKONG X. Във форума XDA собственици на телефони Cubot и Doogee съобщават за подозрителни приложения, които продължават да се преинсталират сами, след като са били премахнати.
Как е открит
Разследването започва, когато com.android.system.lite е маркиран от системата App Anomaly Detection на Bitdefender поради поведение, което не съответства на системен компонент. Той многократно включва достъпа за достъпност (Accessibility) и достъпа до известия (Notification Access), като същевременно тихомълком инсталира и премахва несвързани приложения.
Едно от тези приложения, com.mobile.applock.wt, се представя за инструмент за заключване на приложения, но не съдържа такъв код и остава скрито от потребителя. Оказва се силно обфускиран дропер (dropper), макар и да не е първопричината за инфекцията.
Системното приложение е подписано на ниво платформа, а неговият зловреден код е скрит в компилирана библиотека (native library), която се активира само по време на изпълнение. Тъй като приложението е фабрично инсталирано, наблюдението на неговото поведение остава единственият начин за засичането му според изследователите.
Маскиран като „System“
Приложението носи името „System“, няма икона и не се появява в стартовия панел (launcher). То работи като системен потребител и извлича допълнителен код от сървър за управление и контрол (C2).
Bitdefender нарича този компонент „активатор“, тъй като неговата задача е да инсталира и управлява приложенията, извършващи измамата. Същият код се разпространява и под други имена, включително com.android.sys.prot, com.android.sys.gmsprot и com.android.sys.bcprot.
Достъп до екрани и съобщения
Зловредният софтуер изпраща IMEI, Android ID, MAC адреса и часовата зона на телефона към своя C2 сървър и сам си предоставя разрешения за Accessibility, Notification Access и SMS.
Bitdefender не наблюдава активно използване на тези права по време на анализа, но те са достъпни за операторите при поискване.
Правата за достъпност (Accessibility) позволяват на приложението да чете всичко на екрана, да вижда какво въвежда потребителят и да извършва действия в приложения от името на собственика. Достъпът до известия разкрива чат съобщения, а SMS достъпът позволява четене на еднократни кодове за потвърждение и изпращане на съобщения към номера с добавена стойност.
Изследователите също така отбелязват, че кодът, зареждан от зловредния софтуер, идва от сървър, чиито оператори имат история в извършването на измами с абонаменти чрез премиум SMS съобщения.
Измами с реклами и избягване на засичането
Системното приложение инсталира и премахва ротиращ се набор от поне 32 маскирани приложения, сред които инструменти за прогноза за времето, заключване на приложения, водене на бележки, OCR, файлов мениджър и обработка на аудио. Тези приложения прикрития разполагат с легитимен SDK за реклами, като именно тях рекламната мрежа вижда и за тях плаща.
След това скрит плъгин показва реклами, които собственикът не е заявявал, в прозорци, покриващи екрана или появяващи се върху други приложения, например при включване на дисплея. Рекламните прозорци са маркирани като защитени (secure) — флаг, предназначен да пази екраните на банковите приложения от екранни снимки, така че собственикът да не може да ги заснеме чрез екранна снимка или запис на екрана.
Настройки, изпращани от C2 сървъра, определят колко често да се регистрира кликване без докосване от потребителя и къде върху рекламата да попадне фалшивото докосване, за да изглежда трафикът автентичен.
Същият код за рекламни измами е открит и в 13 приложения в Google Play, които комуникират със същите сървъри като фабрично инсталирания зловреден софтуер. Тези приложения са преминали проверката на Play и са достигнали до потребители, търсещи приложение за времето или QR скенер.
Те нямат системни права като фабрично инсталираната версия, но въпреки това показват реклами извън приложението, понякога дори когато телефонът не се използва.
Приложенията са подписани с 13 различни сертификата и са публикувани от поне два профила на разработчици — fivedev и CPS Developer.
„Връзката между тях е споделеният код, а не сертификатът. Атакуващ, който ротира самоличността за подписване за всеки пакет, очаква, че всеки един от тях в крайна сметка ще бъде компрометиран и блокиран“, обясняват от Bitdefender.
Непосредствено преди да инсталира някое от тези приложения, зловредният софтуер деактивира приложението Google Play Store, което съдържа локалния скенер на Play Protect на устройството. Когато инсталацията приключи, той отново активира магазина. Отделен защитен механизъм включва повторно Play Store при присъствие на потребителя, за да не събужда подозрения.
Някои образци също така регистрират Google Play като източник, от който са били инсталирани, въпреки че никога не са сваляни от магазина. Издайническият знак е липсващ блок за подпис, който Google добавя към приложенията, разпространявани през Play.
Без лесно решение за собствениците
Системното приложение на някои устройства е подписано със сертификат, носещ името на Shenzhen Zediel — китайски производител на Android устройства. Bitdefender подчертава, че това не доказва, че компанията е създала или разпространила зловредния софтуер или е знаела за него. Телефони без фърмуер, подписан от Zediel, съдържат същия зловреден софтуер.
„Зловредният софтуер се доставя заедно с устройството. Това, което остава неясно, е в кой етап от веригата за доставки бива интегриран. Може да е въведен от ODM производител, интегратор на фърмуер, логистичен партньор или друг злонамерен субект по-надолу по дистрибуторската верига“, посочват изследователите.
Тъй като зловредният софтуер се намира в системния дял (system partition), собствениците не могат да го премахнат по стандартния начин. Отстраняването му изисква почистване на ниво фърмуер или деактивиране на компонента чрез Android Debug Bridge (ADB) — инструмент за разработчици, който управлява телефона от компютър, а от Bitdefender отбелязват, че нито един от тези варианти не е реалистичен за повечето хора, притежаващи такива телефони.
„Дълготрайното решение е в ръцете на производителите и онлайн платформите, които доставят и продават засегнатия фърмуер“, заключават от Bitdefender.