Varonis Threat Labs наскоро откри AvisLoader – нов Windows зареждач (loader), кръстен на латинската дума за птица. Открихме го на изложен междинен сървър (staging server) заедно с примамка от тип ClickFix, помощни инструменти и неговия команден център (Command Center).
Атаката започва с позната примамка ClickFix. Страница, представяща се за заявка за подписване на документ, приканва посетителите да копират и изпълнят на своята машина команда, предоставена от атакуващия.
По-интересната част е как AvisLoader поддържа връзка. Той комуникира чрез Tox – криптирана peer-to-peer (P2P) мрежа за съобщения, която пренася команди и допълнителен зловреден код от оператора.
Тази конфигурация затруднява традиционното спиране и неутрализиране (takedown), базирано на домейни. Каналът за управление и контрол (C2) не зависи от фиксиран домейн или сървърен адрес, а операторите могат да запазят същата идентичност при преместване на друг сървър.
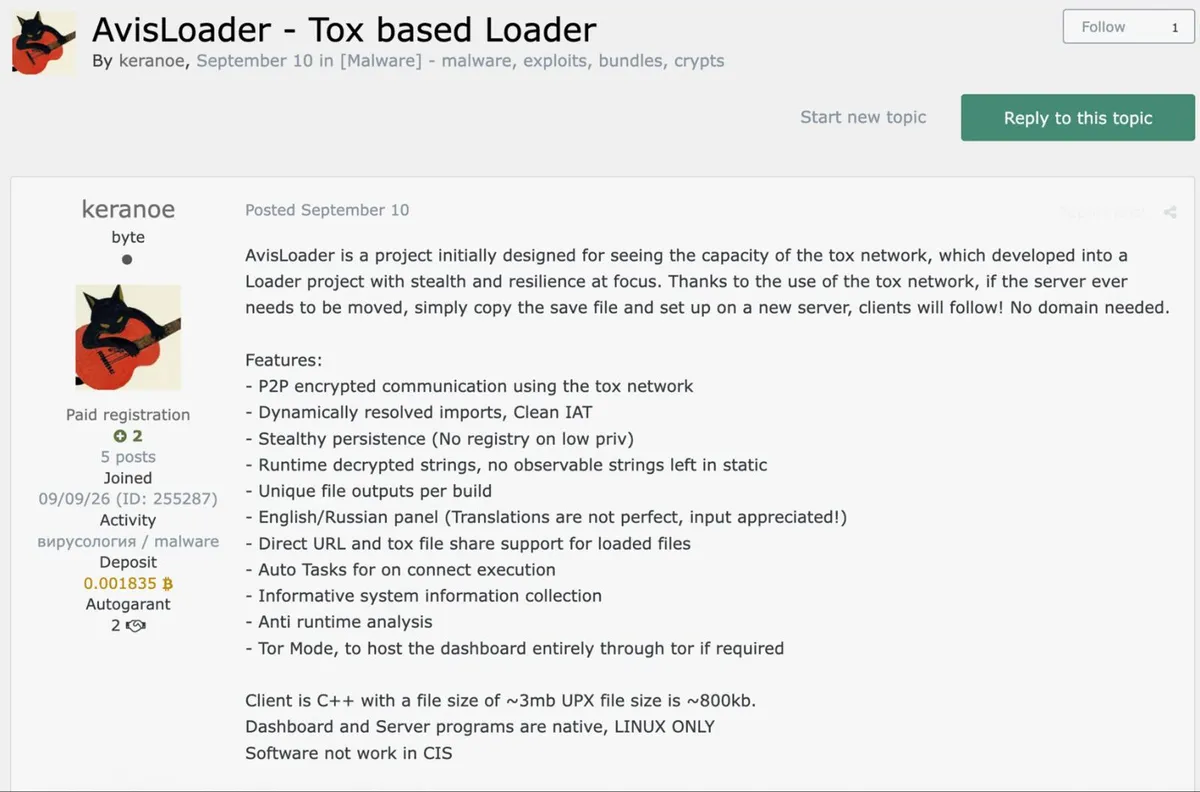
Продавачът посочва това в обява във форум за киберпрестъпност, като твърди, че контролерът може да бъде преместен чрез копиране на неговия Tox файл със записи (save file), като клиентите го следват без необходимост от домейн.
В тази публикация разглеждаме как работи AvisLoader, техниките по MITRE ATT&CK, които използва, и индикаторите, които екипите по сигурност могат да използват за засичането му.
Доставка чрез ClickFix и Cloudflare
Конкретната ClickFix примамка, която открихме заедно с AvisLoader, беше хоствана в Cloudflare Workers и оформена така, че да изглежда като заявка за подписване през DocuSign.
Фалшив диалогов прозорец „Manual verification“ твърди, че „Verification is handled by Cloudflare“, и приканва посетителите да поставят „verification code“ в терминал. Изпълнението на командата се представя като стъпка, необходима за достъп до документа.
Това, което попада в клипборда, е команда, която извлича и изпълнява код от адрес на Cloudflare Quick Tunnel в trycloudflare.com. Изтегляне все пак се извършва, но чрез поставената команда, извън нормалния процес на изтегляне на браузъра.
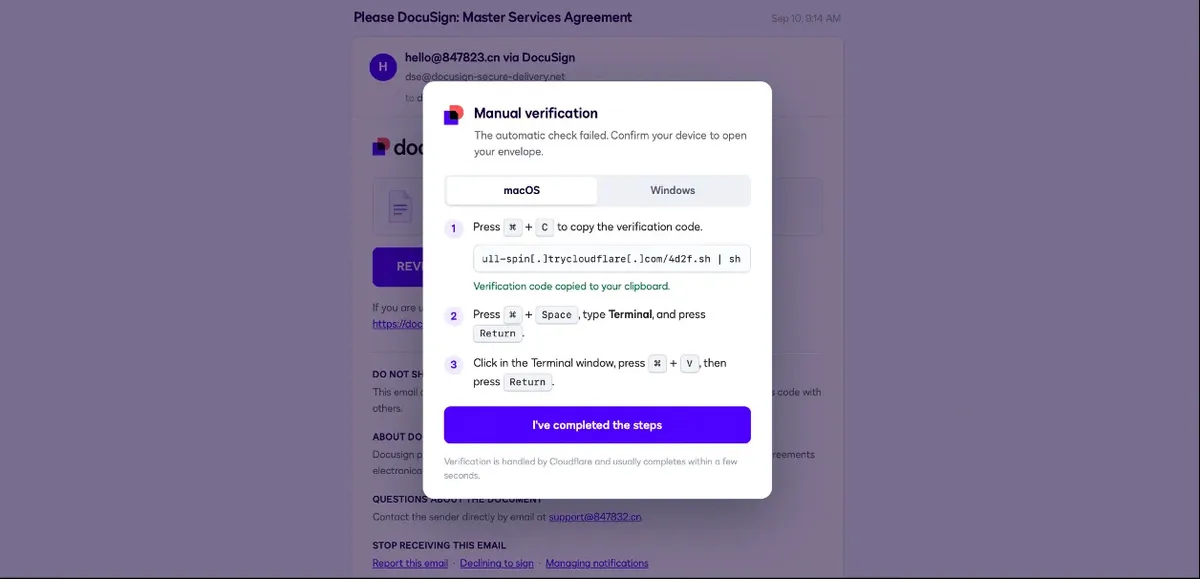
Въпреки че примамката показва команда за macOS, изложената директория съдържаше зареждач за Windows. Не открихме съответстващ зловреден код за macOS сред възстановените файлове.
Вътре в зареждача
Зловредният код за Windows представлява единичен 64-битов изпълним файл с размер 3.4 MB. Неговият манифест указва asInvoker, което означава, че той наследява привилегиите на процеса, който го стартира, без да изисква ескалация чрез Контрол на потребителските акаунти (UAC) при стартиране.
Неговата таблица с раздели (section table) съдържа седемнадесет допълнителни раздела с еднакъв размер, с имена, свързани с добре познати пакери (packers), включително Themida, VMProtect, Enigma и UPX. Нито един от тях не е маркиран като изпълним.
Тези имена изглежда имат за цел да объркат идентификацията на пакера, въпреки че самите имена не доказват, че някой от тези пакери действително е бил използван.
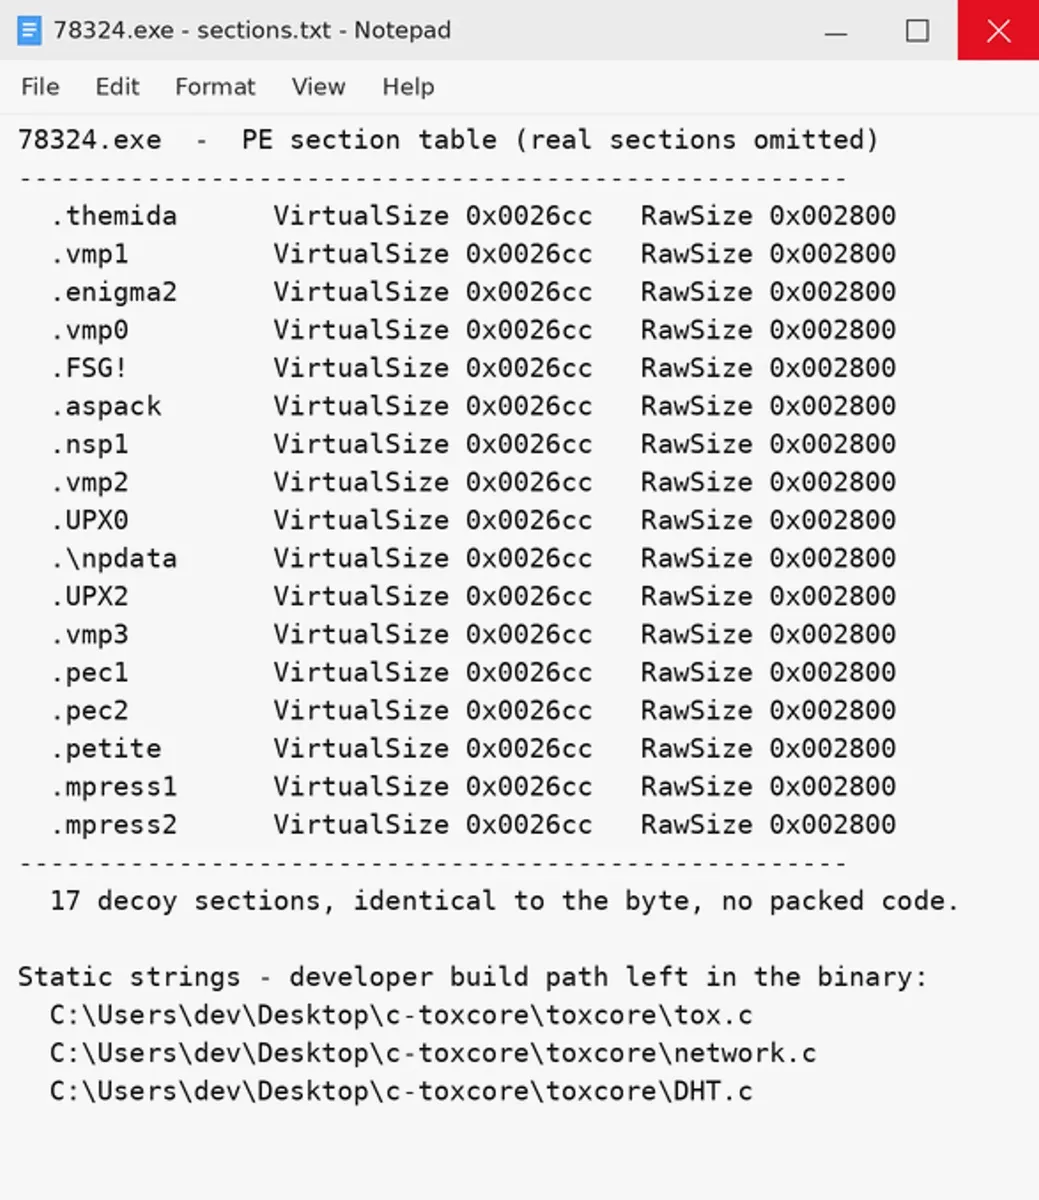
Под повърхността това е Tox клиент. Изпълнимият файл статично свързва c-toxcore – референтната имплементация на протокола Tox, и запазва пътя на компилиране на разработчика: C:\Users\dev\Desktop\c-toxcore.
Използването на Tox позволява на зареждача да комуникира със своя контролер като друг пиър (peer) в мрежата. Това премахва зависимостта от единичен централизиран адрес за управление и контрол, но мрежовите връзки остават видими и проследими наред с активността на зареждача върху хоста.
Ескалация, устойчивост и незабележимост
Кодът за устойчивост (persistence) на AvisLoader се насочва към преките пътища (shortcuts) на работния плот и в папката с фиксирани елементи в лентата на задачите. Изпълнимият файл съдържа низове за резервни копия на преки пътища и VBScript стартер, свързан с името VLCAssistant. Тези артефакти показват механизъм, проектиран да стартира зловредния софтуер, когато потребител отвори модифициран пряк път, а след това да стартира предвиденото приложение, така че то да изглежда, че се отваря нормално.
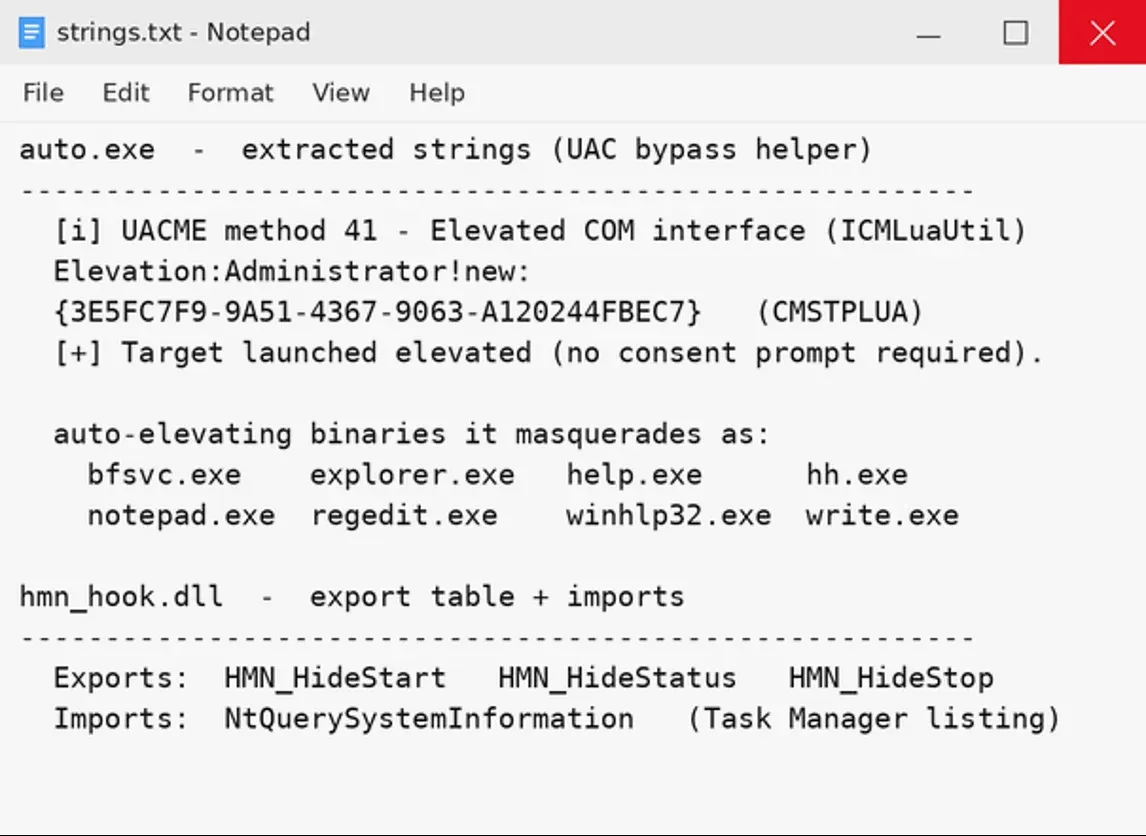
Възстановените файлове включват и auto.exe – малък помощен модул, който реферира метод 41 от UACME, публичен проект за заобикаляне на Контрола на потребителските акаунти (UAC). Неговите низове идентифицират интерфейса ICMLuaUtil и механизма за ескалация чрез Component Object Model (COM), свързан с тази техника.
Помощният модул също така предупреждава, че актуализираните версии на Windows могат да неутрализират заобикалянето, така че неговото присъствие не гарантира успешна ескалация.
Отделна динамично свързвана библиотека (DLL), hmn_hook.dll, осигурява функционалност за скриване на процеси. Тя прихваща (hooks) NtQuerySystemInformation – функция на Windows, използвана за извличане на информация за процеси, и филтрира определено име на процес от резултатите. Това би могло да скрие този процес от софтуер, използващ прихванатата функция, но възстановените файлове не установяват дали DLL библиотеката е била заредена в Task Manager или използвана за скриване на самия AvisLoader.
Командният център на AvisLoader
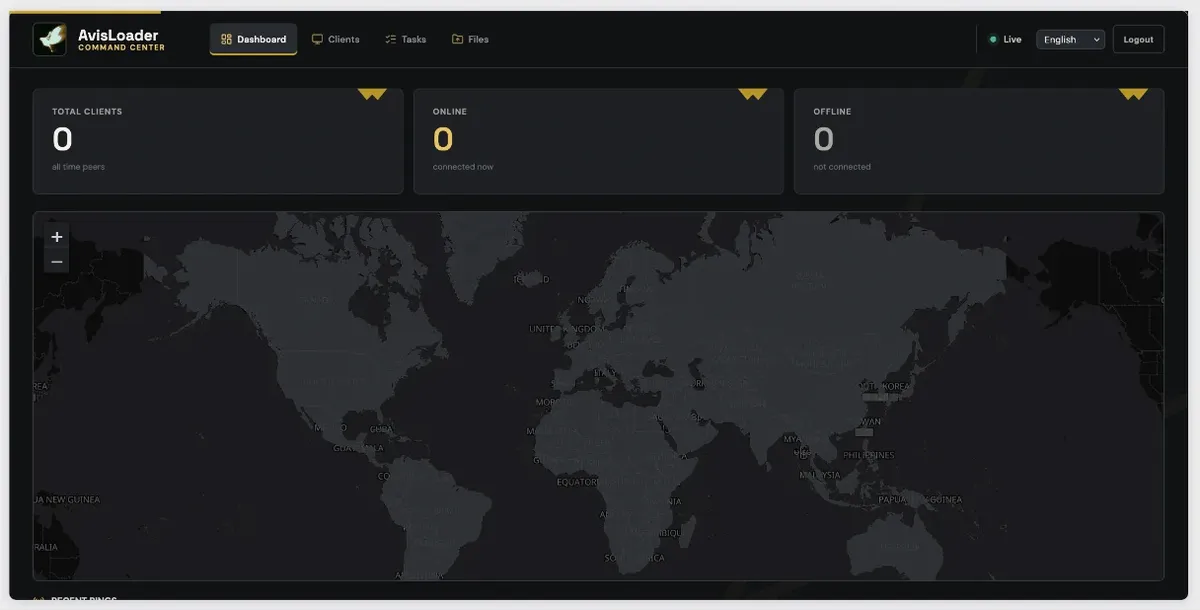
Възстановените инструменти дават представа за възможностите на AvisLoader върху крайните точки. Неговият уеб панел, брандиран като AvisLoader Command Center, показва как операторите управляват клиенти, конфигурират задачи и разпространяват файлове.
Таблото за управление (dashboard) включва брой на общите, онлайн и офлайн клиенти, заедно с карта на света.
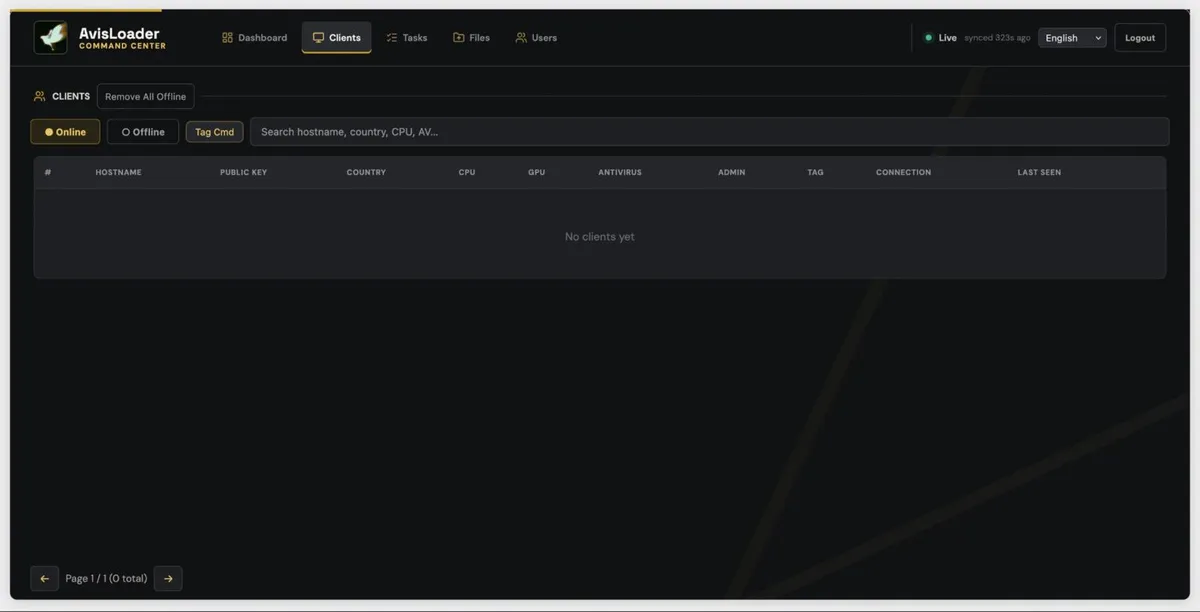
Таблицата Clients включва полета за hostname, държава, централен процесор (CPU), графичен процесор (GPU), антивирусен софтуер, администраторски статус и публичен ключ. Тези полета обединяват информацията за хоста в един изглед. Полето за публичен ключ съответства на модела за идентичност на пиърите в Tox.
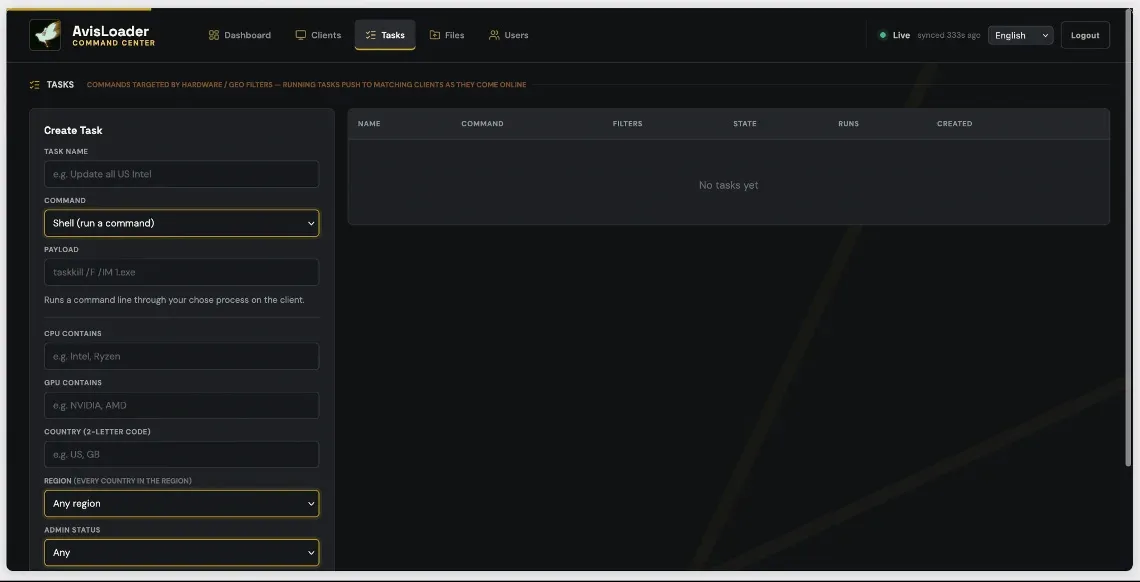
Разделът Tasks позволява на операторите да конфигурират шел команди и да избират клиенти според хардуер, местоположение и администраторски статус. Контролите му показват поддръжка на задачи, които се изпълняват при появата на съвпадащи клиенти онлайн, което позволява на операторите да подготвят команди преди свързването на даден клиент.
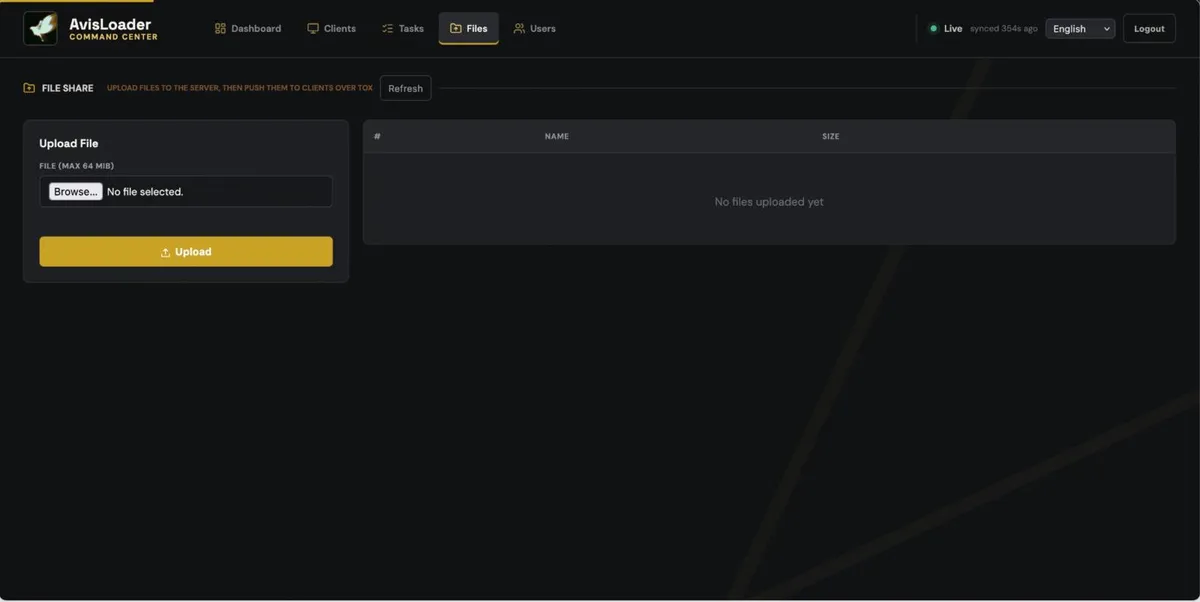
Разделът Files предоставя интерфейс за поетапно организиране на файлове и описва доставка „до клиенти през Tox“. Това дава възможност на операторите да подготвят допълнителен зловреден код за разпространение.
Защитни мерки и основни изводи
AvisLoader предоставя на екипите по сигурност няколко възможности за засичане – от първоначалната ClickFix команда до промените в преките пътища и неочаквания Tox трафик. Организацията на доставката и възстановените файлове очертават четири области за наблюдение:
- Считайте за подозрителни страници за подписване или проверка на документи, които изискват от потребителите да поставят команди в терминал или в диалоговия прозорец Run на Windows. Потребителите трябва да докладват подобни заявки, преди да изпълнят командата.
- Разследвайте непознати адреси от workers.dev и trycloudflare.com, когато се появяват в примамки за подписване на документи или в команди, които изтеглят и изпълняват код. И двата домейна поддържат легитимни услуги, затова оценявайте съдържанието на страницата и съпътстващата активност при проверката им.
- Наблюдавайте командните обвивки и интерпретаторите на скриптове, които извличат и изпълняват отдалечен код, особено когато дейността следва посещение на подозрителна страница. Проверявайте за неочакван Tox или друг peer-to-peer трафик на същото устройство. Команда, поставена от потребител, може да се изпълни, без браузърът да фигурира като неин родителски процес.
- Търсете модифицирани преки пътища на работния плот и лентата със задачи, свързани с тях .backup файлове и препратки към VLCAssistant. Разследвайте съвпадения за възстановените образци на auto.exe и hmn_hook.dll, след което анализирайте съпътстващата активност за опити за ескалация на привилегии или прихващане на списъка с процеси.
Какво научихме от AvisLoader
AvisLoader обединява познати техники за зловреден софтуер около Tox. Възстановеният Windows образец включва артефакти за персистентност чрез преки пътища, докато неговият Command Center предлага задачи за командна обвивка и доставка на файлове през криптирана peer-to-peer връзка.
За екипите по сигурност това означава, че легитимен протокол за съобщения може също така да пренася команди от оператора и допълнителен зловреден софтуер. Разбирането на този трафик изисква анализ на приложението зад него и действията му върху устройството, наред с мрежовите връзки, които осъществява.