
Зловреден прикачен файл в WhatsApp се използва за разпространение на троянски кон за отдалечен достъп (RAT) за Windows, който може да достигне достъп на ниво SYSTEM, предоставяйки на своите оператори пълен контрол над заразените машини.
Кампанията започва с ZIP архив, съдържащ примамка под формата на финансов документ и изпълним файл с име Statement.exe.
След като получателят отвори файла, зловредният софтуер стартира дълга, скрита верига, която преминава от процес на потребителско ниво към услуга на Windows, работеща с права LocalSystem.
Крайният зловреден код, наречен VulcanRAT207.A, дава на отдалечените оператори възможност да събират системни данни, да изпълняват команди, да управляват файлове, да правят екранни снимки, да записват натиснатите клавиши, да създават или променят локални профили и да внедряват допълнителен зловреден код.
Кампанията също така използва подписан драйвер за прекратяване на избрани процеси за сигурност и създава планирана задача (scheduled task), която може да рестартира RAT с права SYSTEM след рестартиране на системата.
Това превръща разпространявания през WhatsApp файл в сериозен риск за организации, в които служителите получават фактури, извлечения, данъчни файлове или документи, свързани с плащания, чрез приложения за съобщения.
Анализатори от Morphisec идентифицираха веригата на зловредния софтуер и описаха как тя преминава от прикачен файл в WhatsApp до пълноценна WebSocket връзка с RAT.
Тяхното проучване показва, че авторите на заплахата разделят дейността на отделни етапи за разархивиране, ескалация на привилегиите, инжектиране на код, изтегляне на зловреден код, неутрализиране на инструменти за сигурност, поддържане на присъствие (persistence) и отдалечен контрол.
WhatsApp Attachment Deploys Malware
Този дизайн намалява обема на подозрителното поведение, видимо от всеки отделен файл, и затруднява разследването. Първият изпълним файл е силно пакетиран с NRV2E компресия, което скрива реалния зареждач (loader) от основни статични проверки.
След като се стартира, зареждачът проверява дали машината изглежда като реална потребителска система, а не като автоматизирана среда за анализ.
Той преглежда дисковото пространство, детайлите на дисплея, паметта, ресурсите на процесора, регистрационните файлове на събитията (event logs), ключовете в системния регистър (Registry keys), маркерите за виртуални машини и продуктите за сигурност. Също така използва проверки на времето (timing checks), предназначени да спрат изпълнението в бавни изолирани среди или емулирани системи.
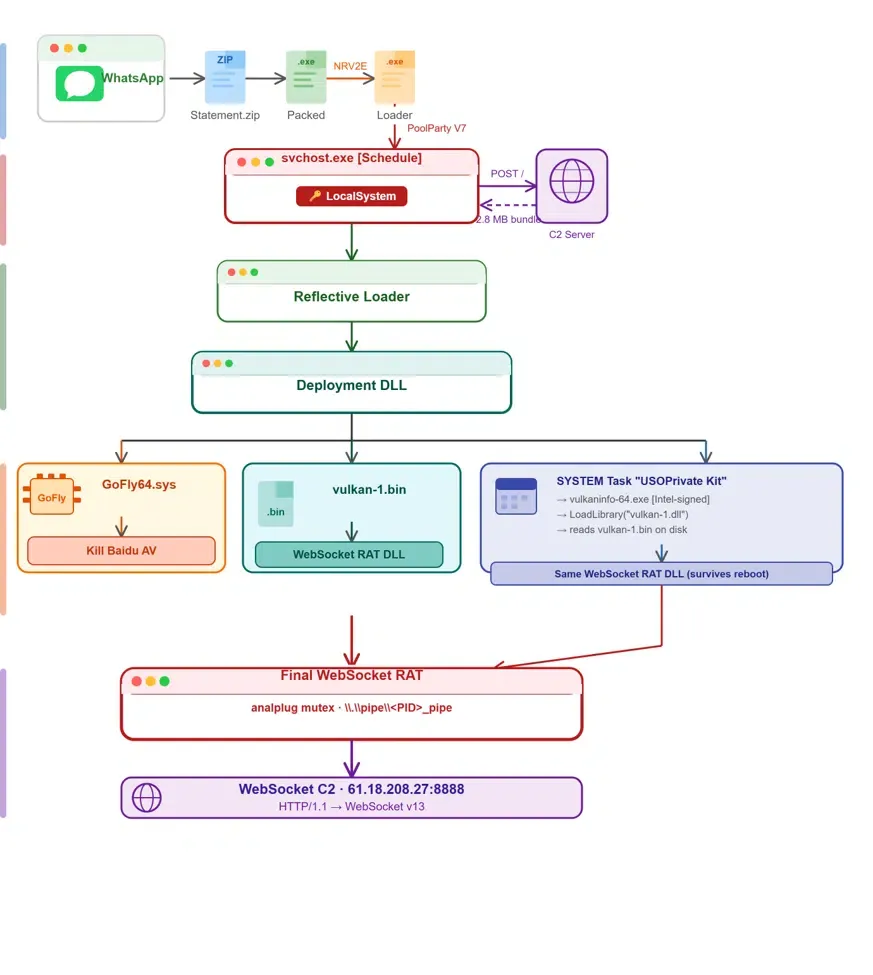
Подобно използване на метода за инжектиране PoolParty Variant 7 беше съобщено в материали на Cyber Security News относно активността на LINE инсталатора на ValleyRAT, което показва защо защитниците трябва да следят за необичайно поведение на пула от нишки (thread-pool) и приключването на входно-изходните операции (I/O completion) в Windows.
Ако зловредният софтуер все още няма администраторски права, той прави опит за ескалация чрез COM обекти и може да прибегне до функцията runas на Windows.
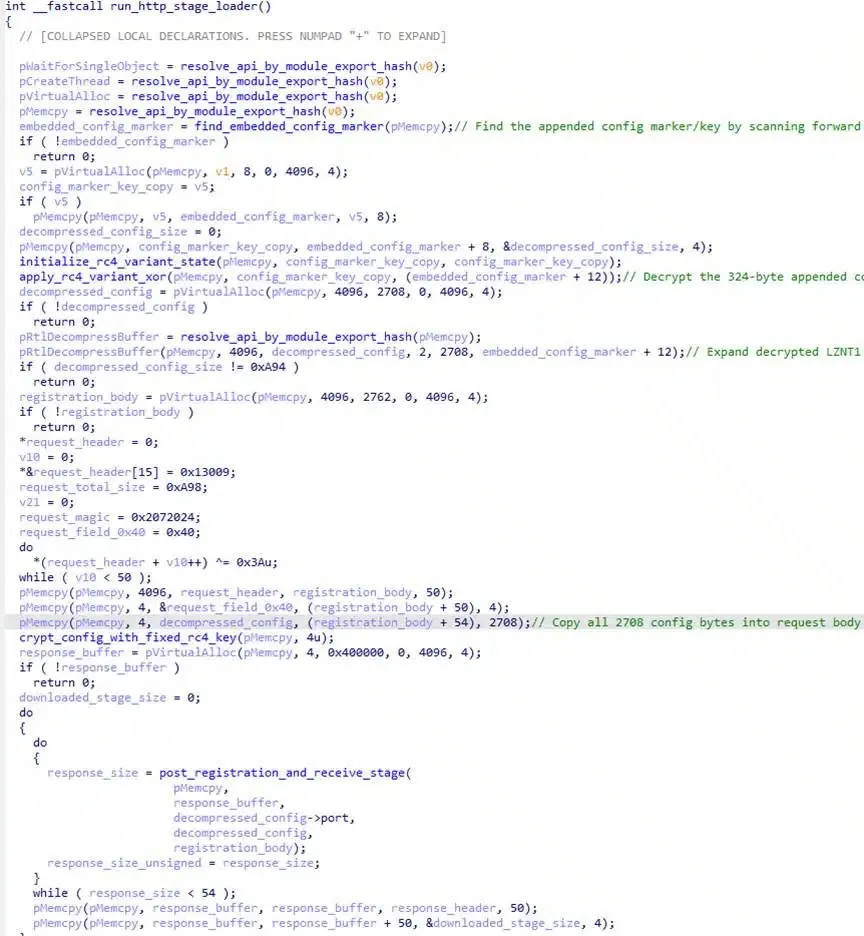
След това той активира SeDebugPrivilege, възстановява чисто копие на ntdll.dll, за да премахне прихващанията за сигурност в потребителски режим (user-mode hooks), и инжектира шелкод за изтегляне (downloader shellcode) в процеса, хостващ услугата Windows Task Scheduler.
Вместо да използва по-разпространения метод CreateRemoteThread, той използва PoolParty Variant 7 и системата за приключване на входно-изходни операции на Windows, за да изпълни код вътре в надеждния процес на услугата.
Тъй като Task Scheduler се изпълнява като LocalSystem, по-късните компоненти наследяват достъп на ниво SYSTEM, вместо да се налага повторна ескалация на привилегиите. Инжектираният шелкод се свързва с 61[.]18[.]208[.]27 през порт 8888 и изтегля инсталационен пакет в паметта.
Пакетът включва легитимна помощна програма VulkanInfo, подписана от Intel, зловреден vulkan-1.dll, RAT контейнер vulkan-1.bin и DLL файл за внедряване.
Заплахата използва техника, известна като DLL sideloading, при която легитимно приложение зарежда контролиран от атакуващия DLL файл, поставен в същата директория.
Същият метод се появява и в други кампании, насочени към WhatsApp, включително в този доклад за отвличане на сесии в WhatsApp Web, където надеждни програми за Windows също са били злоупотребени за зареждане на зловреден софтуер.
Преди да настрои постоянно присъствие, DLL файлът за внедряване прави опит да инсталира GoFly64.sys – легитимно подписан китайски драйвер за мрежово филтриране. Той създава временен файл на драйвера и услуга, след което изпраща идентификатори на процеси (PIDs) към драйвера чрез контролния код 0x12227A.
Malware act at kernel level
Morphisec установи, че този път е насочен към bdservicehost.exe и bduserhost.exe, които са свързани със софтуера за сигурност на Baidu. Използването на подписан драйвер е важно, тъй като позволява на зловредния софтуер да действа на ниво ядро (kernel level) и да прекратява избрани процеси за защита.
Екипите по сигурност трябва да третират неочакваното създаване на услуги с драйвери, особено от временни пътища под директорията с драйвери на Windows, като събитие с висок приоритет.
За осигуряване на устойчиво присъствие зловредният софтуер записва vulkaninfo-64.exe, vulkan-1.dll и vulkan-1.bin в C:\Program Files\Common Files\.
След това създава планирана задача с права SYSTEM, наречена USOPrivate Kit или USOPrivate, използвайки имена, които може да изглеждат свързани с нормалната дейност по обновяване на Microsoft.
Когато задачата стартира подписаната помощна програма VulkanInfo, приложението търси в локалната си папка vulkan-1.dll и зарежда зловредния файл. DLL файлът прочита намиращия се в същата папка файл .bin, възстановява крайния RAT в паметта и поддържа надеждния хост процес активен.
Предишни съобщения на Cyber Security News относно веригите за доставка на зловреден софтуер от TA4922 също документираха използването на файлове, свързани с Vulkan, като vulkan-1.dll и vulkan-1.bin, в по-широката екосистема от зловреден софтуер.
VulcanRAT207.A комуникира със същия сървър чрез WebSocket версия 13, след като първоначално е използвал HTTP за изтегляне на отделните етапи.
Този RAT може да събира информация за хоста, потребителски акаунти, мрежови връзки, инсталирани приложения, работещи процеси, услуги, регистрационни файлове на събитията и файлове, избрани от оператора.
Той може също така да отваря отдалечени командни обвивки (command shells), да заснема работния плот, да записва натиснатите клавиши, да управлява мишката и клавиатурата, да променя данни в системния буфер (clipboard), да блокира мрежовия трафик чрез правила на Windows Filtering Platform и да инжектира зловреден код в други процеси.
Неговият набор от команди може да създаде локален администраторски акаунт, да промени пароли, да изтегли файлове, да стартира изпълними файлове и дори да регистрира допълнителни драйвери.
Организациите трябва да блокират изпълнимо съдържание, получено през WhatsApp и други платформи за съобщения, особено ZIP файлове, за които се твърди, че съдържат финансови отчети или данъчни документи.
Екипите за защита на крайни точки трябва да следят за процеси на Task Scheduler, показващи необичайна активност в паметта, създаване на задачата USOPrivate Kit, неочаквани файлове в C:\Program Files\Common Files\ и изпълнение на vulkaninfo-64.exe от тази директория.
Мониторингът на инсталирането на подписани драйвери и опитите за прекратяване на процеси на продукти за сигурност на крайни точки също може да помогне за спирането на тази верига, преди RAT да стане активен.
Индикатори за компрометиране (IoCs):-
| Тип индикатор | Стойност | Контекст |
|---|---|---|
| SHA-256 | 0c418989bbc836208a087dee8fd64210f58909dddf736bc94769c269f65c26eb | Външна обвивка Tax-202609078869.exe, доставена през WhatsApp |
| SHA-256 | be740b05caead2fa4521f42da0653a10f53029df5455ebafe4701ab3d41afdf9 | Пакетирана външна обвивка Statement.exe |
| SHA-256 | 6833b1946ac219cf6ddf6cfbde1f81352b12d9125c8735961b5256216c4fdc49 | Разопакован Statement зареждач |
| SHA-256 | cbf8ffe904a030c02b9def094f609b2c05a78fa5c7745d2d371d38dd460c58be | Изтеглен пакет за внедряване |
| SHA-256 | 2fdfdd13a0c548bb68c9d5aa8599a9265d4659da3e237fe7a42ac6ac06b9a06a | Подписан драйвер GoFly64.sys |
| SHA-256 | facf78d474b66ed821288db41fa6ad8a7b6f30650eb12127cb3e9a3cc6146116 | Легитимен vulkaninfo-64.exe хост |
| C2 сървър | 61[.]18[.]208[.]27:8888 | HTTP извличане на етап и финална WebSocket RAT комуникация |
| Mutex | Global\Admindllhost!!! | Контрол на единична инстанция на внедряващата DLL |
| Mutex | analplug<config suffix> | Контрол на единична инстанция на VulcanRAT207.A |
| Named pipe | \\.\pipe\<PID>_pipe | Локална междупроцесна комуникация на RAT |
| Планирана задача | USOPrivate Kit / USOPrivate | Задача за персистентност на ниво SYSTEM |
| Файлови пътища | C:\Program Files\Common Files\vulkaninfo-64.exe | Подписан VulkanInfo хост за персистентност |
| Файлови пътища | C:\Program Files\Common Files\vulkan-1.dll | Злонамерена странично заредена DLL |
| Файлови пътища | C:\Program Files\Common Files\vulkan-1.bin | Контейнер на VulcanRAT |
| Път до драйвер | %WINDIR%\System32\drivers\tp_<tick>.tmp | GoFly или предоставен от оператора драйвер |
| Устройство / контролен код | \\.\GoFly / IOCTL 0x12227A | Път за прекратяване на процеси, насочен срещу процеси на Baidu |
| Целеви процеси | bdservicehost.exe / bduserhost.exe | Процеси, таргетирани чрез драйвера GoFly |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановете ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.
Актуализирайте защитите срещу нов зловреден софтуер веднага щом се появи. Интегрирайте TI фийдове с данни от 16K центрове за сигурност (SOC).