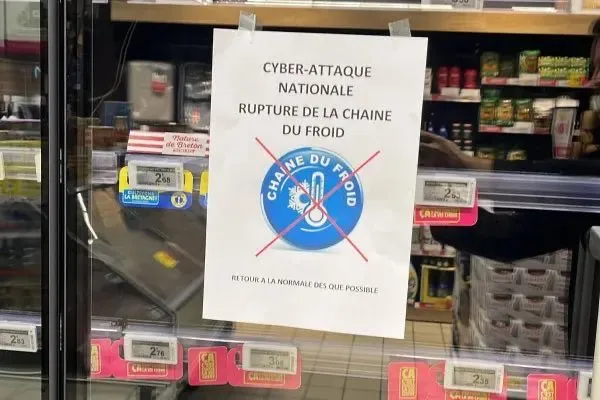
Атакуващи размразиха дистанционно хладилници в множество френски вериги супермаркети през нощта при кибератака, насочена според съобщенията срещу хладилни контролери на Danfoss.
Сред засегнатите са Intermarché, Coopérative U, Carrefour Market, Monoprix, Leclerc и Super U, като френските медии съобщават, че атаката е засегнала между 250 и 350 магазина, причинявайки значителни финансови загуби и разхищение на храна.
Авторите на заплахата са компрометирали хладилни контролери, работещи с по-стари версии на контролния софтуер на Danfoss в неделя вечерта, и са ги използвали за повишаване на температурата в хладилниците на супермаркетите чрез задействане на вградена автоматична система за размразяване.
Президентът на Coopérative U Доминик Шелхер потвърди инцидента по-рано днес и заяви, че атаката е засегнала множество магазини от веригата.
„Мога да потвърдя, че от снощи кибератака засяга хладилните системи в няколко магазина от нашата мрежа @CooperativeU. Нашите екипи са напълно мобилизирани и работят заедно със специалисти по хладилна техника, за да разрешат ситуацията възможно най-бързо. Ще бъде проведено разследване, за да се хвърли пълна светлина върху тази атака“, заяви Шелхер.
„Насочването срещу оборудване, което е от съществено значение за запазването на пресни продукти и снабдяването с храна на френския народ, е изключително сериозен въпрос и е безпрецедентно. Това е неприемливо.“
Европейският комисар по земеделие и храни Кристоф Хансен също осъди атаката и посочи най-голямата верига супермаркети във Франция, Leclerc, като една от жертвите.
Прокуратурата в Париж заяви пред AFP, че е започнала разследване на „мащабната кибератака, засягаща хладилниците на няколко големи вериги за търговия на дребно с храни във Франция“, за да „идентифицира жертвите и да установи връзката с щетите, за които те съобщават по отношение на загуби на хранителни продукти и възникване на пожари“.
Въпреки че няма налична информация как атакуващите са успели да компрометират хладилните контролери на Danfoss, Агенцията за киберсигурност и сигурност на инфраструктурата на САЩ (CISA) предупреди през май 2025 г. за уязвимост от висока степен на опасност за заобикаляне на автентикацията (CVE-2025-41450) в хардуерната платформа Danfoss AK-SM 8xxA Series, използвана за управление на хладилни и ОВК системи, типични за сектора на търговията на дребно с храни.
Въпреки че все още няма доказателства двете събития да са свързани, гигантът в търговията на дребно Ahold Delhaize, една от най-големите вериги за търговия с храни в света, също обяви в понеделник, че се е наложило да спре част от системите си след „инцидент с киберсигурността“.