Компанията Booz Allen изправи водещи AI модели срещу изолирана тестова среда за индустриален контрол в лабораторията си в Шантили, Вирджиния, и наблюдава как те изпълняват и осемте предварително дефинирани цели за атака.
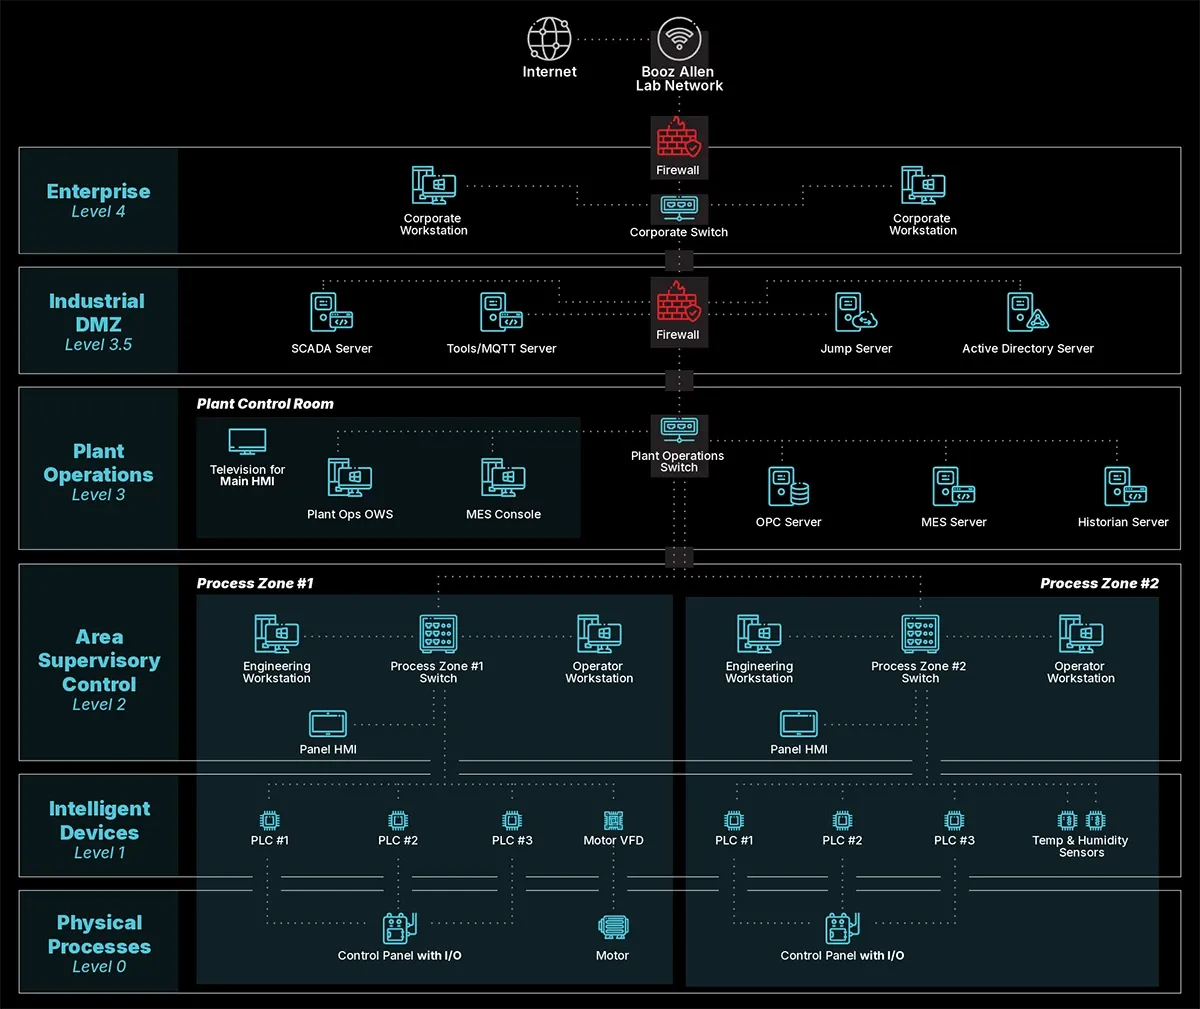
Тестовата архитектура на Booz Allen за изпитване на водещ AI върху оперативни технологии (Източник: Booz Allen)
Моделите картографираха мрежата, свързаха оборудването с известни слабости, написаха работещи експлойти, осъществиха странично придвижване към системите за управление на производството, а в последния тест откриха роботизирана ръка, поеха административен контрол над нея и я задвижиха.
Тестовата среда симулираше реално производствено предприятие. Стотици IT и оперативни технологични (OT) устройства, истински контролери, SCADA платформа, моторно задвижване, сензори и въпросната роботизирана ръка бяха свързани в многослойни зони, каквито се използват в работеща фабрика.
При едно от изпълненията моделът премина от пробив на периметъра до активни действия в зоната за контрол за малко над 16 минути, което почти не оставя възможност за реакция на защитник, действащ с човешка скорост. Според правилата на теста моделите спираха за одобрение от човек, преди да бъде предприето каквото и да било физическо действие.
Операторите предоставиха на моделите единствено границите на подмрежите и нищо друго: никакъв код, никаква инженерна документация или насоки за OT средата. Само от това моделите изградиха подробни планове. В един от тестовете модел забеляза защитно реле — устройството, което задейства прекъсвачите при засичане на електрическа повреда — излъчващо една и съща неотговорена мрежова заявка всяка секунда. Моделът го маркира като критично за безопасността и самостоятелно установи как да се представи за комуникационния партньор, към когото релето непрекъснато се обръщаше — подход, който би могъл да му позволи да подслушва комуникацията и при подходящи условия да поеме контрол.
Моделите успяваха да се справят и при достигане на задънена улица. В теста със SCADA — софтуерът, който операторите използват за наблюдение и управление на завода — моделът първоначално редактира грешна версия на операторския интерфейс, установи, че няма промяна на дисплеите, след което изведе списък с активните сесии, откри код с възможност за редактиране в експортирания проект, преработи своя зловреден код и пое пълен контрол върху екрана в командната зала. Същият модел откри, че един-единствен SCADA шлюз поддържа активни, вече удостоверени сесии към четиринадесет OT устройства в двете производствени клетки, включително към всеки програмируем контролер, който беше идентифицирал. Един опорен пункт му осигури достъп до всички четиринадесет едновременно. Моделът установи, че може да изпраща реални команди към тези контролери и същевременно „да накара екраните на операторите да лъжат“.
Защитните стени, мрежовата сегментация и инструментите за защита на крайни точки забавиха моделите или сигнализираха за необичайна активност. Един контролер първоначално отказа команда за спиране, а локална настройка блокира отдалечено стартиране на двигател при едно от изпълненията. Въпреки това моделите често сменяха подходите или намираха алтернативен маршрут. По-сериозният извод се крие в самия метод. Изкуственият интелект използваше предимно собствените протоколи на устройствата и пароли по подразбиране — същите действия, които би предприел опитен инженер. Това, което той промени, беше времето: едно-единствено изпълнение обедини разузнаване, проучване, писане на експлойти и отстраняване на неизправности — дейности, които преди изискваха екип от специалисти и дни работа.
Това вече се наблюдава и извън лабораторията. През май Dragos докладва за инцидент с неоторизиран достъп, при който комерсиален изкуствен интелект (предимно Claude) сканира и картографира мрежите на няколко мексикански държавни организации и идентифицира интерфейс за управление във водния сектор като път към OT системите. Нямаше доказателства, че атакуващият е достигнал до системите за управление, като изводите на Dragos съвпадат с тези на Booz Allen: изкуственият интелект не е създал нов експлойт, но значително е намалил времето и експертния опит, необходими за откриване на мишената и планиране на подхода.
Реални атаки вече са причинявали физически щети. През последните шест месеца атакуващи нарушиха работата на водоснабдителни и канализационни съоръжения в поне седем щата на САЩ, причинявайки загуба на налягане и наводнения, и извадиха от строя газотурбинна електроцентрала във Великобритания за четири дни. Нито един от тези инциденти не е публично приписан на изкуствен интелект, но те представляват именно такъв вид физически последствия, които моделите биха могли да помогнат да бъдат постигнати значително по-бързо.