
Kimsuky използва GitHub и други надеждни платформи за програмен код за разпространение на зловреден софтуер, изпълнение на команди и кражба на данни от украински експерти по дипломация, сигурност и международна политика.
Операцията „GitPower“ на свързаната със Северна Корея група съчетава целенасочени имейли, фалшиви PDF файлове и Windows скриптове, за да превърне рутинни служебни заявки във потенциални точки за проникване с цел кибершпионаж.
Атаките използват покани за конференции и запитвания за проучвания за изграждане на доверие, преди да изпратят вредоносни файлове. Codeberg хоства злонамерени архиви, GitLab предоставя документи за примамка и скриптове, а GitHub подпомага доставянето на зловреден код и прехвърлянето на данни.
Повечето наблюдавани опити срещу украинските цели са били неуспешни, което поставя важно ограничение върху отчетеното въздействие на кампанията.
Изследователи от Genians идентифицираха дейността в доклад от 12 октомври 2026 г., като я свързаха с по-ранни атаки от операция „GitPower“ чрез споделен код, имена на файлове, планирани задачи и методи, използвани за качване на открадната информация. Техните констатации показват как групата променя тематиката на своите имейли, като същевременно запазва голяма част от инфраструктурата си за атаки.
Kimsuky операция GitPower
Една от атаките започва на 6 август с фалшива покана за лектор на Конференцията по киберсигурност в Корея. Имейлът използва реални подробности за събитието, хвали работата на получателя и предлага поемане на пътните разходи и възнаграждение.
За разлика от по-ранни GitHub атаки на Kimsuky, които доставяха злонамерени преки пътища, този случай започва със съобщение, което не съдържа вредоносна връзка или прикачен файл.
Едва след като мишената отговори, атакуващият изпраща ZIP архив с материали към поканата. По-късна версия използва защита с парола, което изследователите оценяват като опит да се затрудни проверката от инструментите за защита на електронната поща.
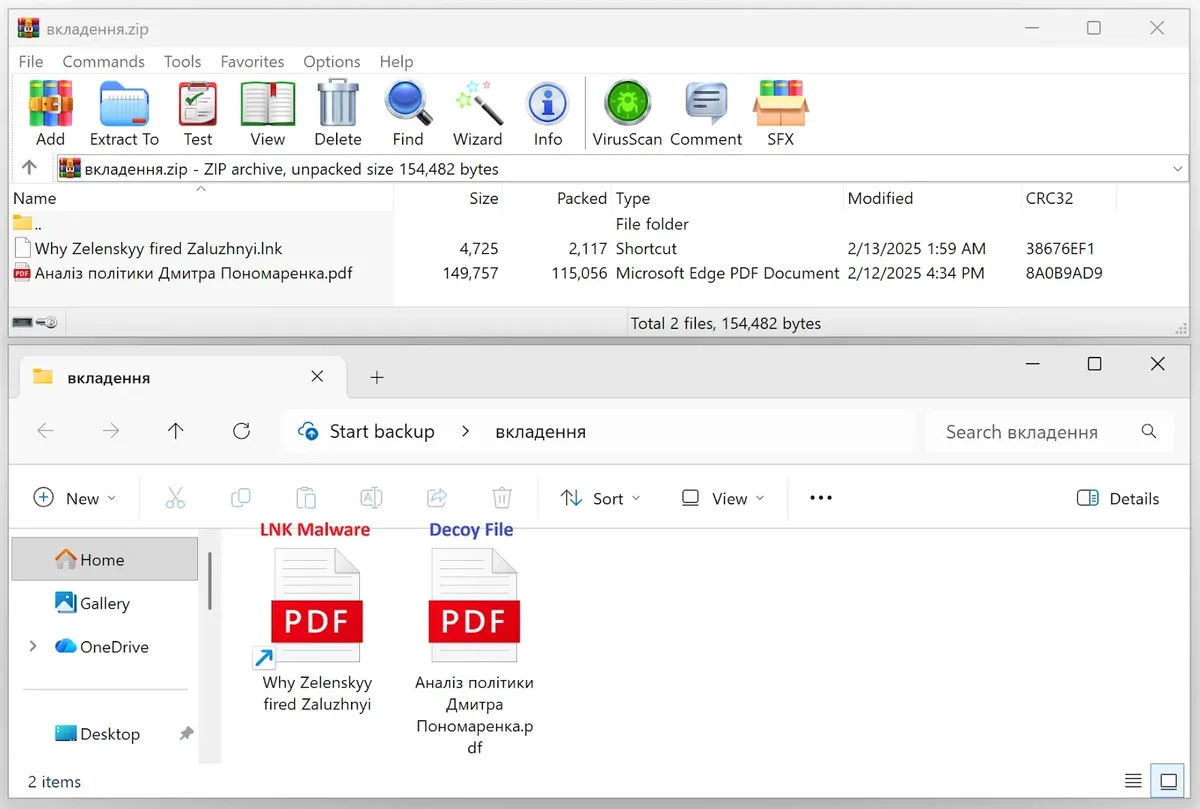
Вътре автентично изглеждаща HTML покана помага за скриването на пряк път на Windows, маскиран като PDF. При друг подход на 19 август атакуващите се представят за изследовател на политики, търсещ обратна връзка за доклад относно Русия и Северна Корея.
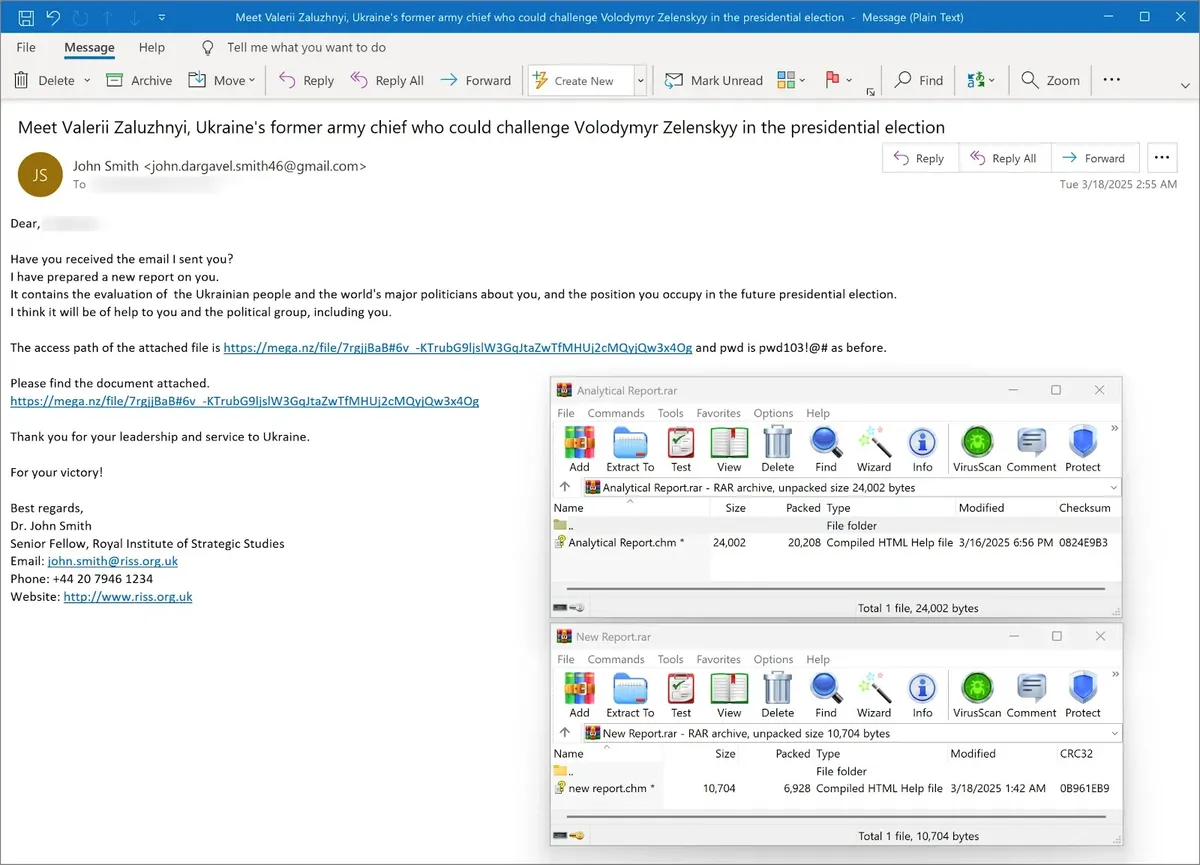
След получаване на отговор атакуващият изпраща връзка за изтегляне от Codeberg. Когато опитът за заразяване със зловреден софтуер се проваля, последващо съобщение през септември преминава към фалшива страница за вход в онлайн среща, създадена за кражба на данни за профили.
Отварянето на злонамерения пряк път стартира cmd.exe и използва curl за изтегляне на файлове от GitLab. В зависимост от версията се отваря PDF примамка, докато друго изтегляне се записва като VBE скрипт и се изпълнява във фонов режим. Първоначалният скрипт извлича последващ компонент, който се изпълнява в оперативната памет.
Зареждащият модул скрива команди на PowerShell чрез вмъкване на допълнителни думи, след което ги премахва с Replace() непосредствено преди изпълнението.
Последващият скрипт създава задача, която изглежда като актуализация на Google и се изпълнява на всеки 15 минути. Тя събира изходните данни от systeminfo и списък със съдържанието на папката „Downloads“ на потребителя, вместо автоматично да краде всеки файл оттам.
Доставяне на зловреден код и кражба на данни чрез GitHub
Събраната информация се кодира в Base64 и се качва чрез API за съдържание на GitHub (GitHub Contents API), използвайки твърдо кодиран маркер за достъп (access token). След това временните файлове и първоначалният скрипт се изтриват.
Подобно използване на GitHub и периодични задачи се появи и в фишинг кампании на Kimsuky с изкуствен интелект, разгледани по-рано, въпреки че тези по-ранни констатации включваха зловреден код AsyncRAT, който не е установен за тази украинска верига на атака.
Други образци от септември използваха теми, свързани с доклади за мир и автобиографии на изследователи. Техните преки пътища изтегляха файлове с имена LICENSE и okay.md от GitHub, но те съдържаха код на VBScript и PowerShell.
Задача, маскирана като дейност на OneDrive, се изпълняваше всяка минута, позволявайки на отделен команден сървър да доставя допълнителни скриптове и да получава файлове, създадени по време на тяхното изпълнение.
Групата също така е качила неподписан, 64-битов фалшив инсталатор на Zoom в публично хранилище в GitHub. Той внедрява скрити скриптове, създава задача, която се изпълнява всяка минута, и се свързва със същия команден сървър, използван от септемврийските образци с преки пътища.
След това той изтегля и стартира истинския инсталатор на Zoom, показвайки на потребителите познатия инсталационен екран, след като зловредният софтуер вече е зареден в системата.
По-широката операция включва също фишинг примамки Kimsuky OpenCode в по-ранни проучвания, което показва как създаването на примамки може да се променя, без да се заменя основният подход, базиран на скриптове.
Genians свърза дейността в Украйна с Kimsuky въз основа на комбинирани технически доказателства, а не просто поради използването на GitHub или темата на даден имейл.
Genians оценява, че насочването на атаките може да цели подпомагане на шпионажа около войната и текущото сътрудничество между Южна Корея и Украйна.
Японски документи за примамка, открити в свързани хранилища, също предполагат възможен интерес към японскоговорящи лица, но не потвърждават успешни атаки. Докладът не установява, че всеки файл, съхраняван в тези хранилища, е достигнал до предвидена жертва.
За екипите по защита докладът препоръчва съпоставяне на събитията от крайните точки, вместо просто блокиране на всяка платформа за разработка. Пряк път, стартиращ cmd.exe, curl или скрит PowerShell, трябва да се преглежда заедно с появата на нови скриптове, задачи с теми за актуализации, качвания през API на GitHub и необичайни мрежови връзки.
Проверките на инсталационните файлове трябва да включват цифрови подписи и фонова дейност, тъй като наличието на реален екран за инсталация не доказва, че файлът, който го стартира, е безопасен.
Индикатори за компрометиране (IoCs):-
Файлови хешове
Всички хешове в тази таблица са MD5 стойности, публикувани в раздела с индикатори за компрометиране (IoC) на източника.
| Тип | Публикувани индикатори |
|---|---|
| MD5 | 05cec01db363488e6762097095d7b7fc05e65662d55327febf5d4aaeca54f9820919c2a84a1c76d6f5268dd5ffd7b5e70933fda33f46d2b31e023bf322a11d410a0fe8a557eff10b3b32528347b9d988 |
| MD5 | 0ae92755dafc510efdc9f68e817b683a0c89cc9118b863488f5ba240bfe396f614c8b93304700e27b479596024ef19cf1f5416894b604ed6ef1f839414865eee1f873bc5c6d5ff0ae0f228dbf26220ba |
| MD5 | 1f8ad760e1feee7cecfe1bfadde93d4e2062dde8114d57b0108e92371e29b3ed2364f22dfe4d2018619cfba2b510f29024b12630d402e4ce40d05e0623e5693326642b9800192440621a70383595dea2 |
| MD5 | 28210832c13d806e87cb8f1449cf8c5f28fb9e179c3aac449b7e4d760f6b8b7d2a100b8de6099b06449e3084b689c32d2e36880877f32eac56ae4502ad057b2e2f407d8e3dee54e0c4f776e5db55ae86 |
| MD5 | 324352a61a343969a93386466d232684337edcca9ef27cfe1a76f4cffa67602633cd80a0b3059c23eadcf263ddbb330f348150ce9f3c49283c16d9b37e6dc354353311ea9b82724aa862477cae44cd39 |
| MD5 | 380d5a157077b7c8bdfe7c6d9628fe6d382bb72f7f42f27b04d1fedd6d633a823d3f6897f57f4a7b94f83278e795dc1840b48810400a825858946aae9ff5b50d4f5694f61b4c244cc2269c3a5eb8a7c7 |
| MD5 | 5282b7aa97f45feeff73ba87d0523e53567a2aedd00fa97f03fc852b1d94959657025a7f9d9d2ef4930dec189bdd0bd05a0923427b2fcb5070510753e4f0c0d05dd387acef74a14a63dbc883aadee854 |
| MD5 | 5fa367e38148de7e19abe789451a7a38620bc65bb86962f633a37586e17da9f36896f9c3f24f2fdc7966f753ad3ce72376ed1e64d1c9ea3e4b91f7ed7b2f59f277b9a8309e9f80ca442c629396cc3f6e |
| MD5 | 78bf053eea23b86e42a658245d8de9047a6e1e578342864c1bb07c83b4e677e37e76b71247c995359a7642fe62f3b28f7f1b4583fec9db44e85b458df4e556698445ffdacfed1fc9951e62ea054ee1c3 |
| MD5 | 85fcd85d24e1b391cbf0c22b0c8a362a896a859812f181286542a0041a5491568d73beff15a0467b9bc2b74f6abed75d90449413823f31c89f2bd12b5a1ae5d593587de64c445e7fe20351f24c4a97d4 |
| MD5 | 9b33a10f7637c7ce9e5e8aa1ed7303dd9c2d0cace5c703afa9f3862d19073c6d9d3b0832e1759d29d2651f3a2d34d7819f14d0c51795489bbb8d1853fb7e269da0f8c686d57c746bcd97e21dc8fa2159 |
| MD5 | a49a2676174f1d7c5e8647e4fc7316dea80dd39ce35e712fde43b51f6a5ac22aa86861abef9de0148a560614a5830a19ae2a710e1940b5a7c3d8c7da754a4bdcae2fb368e8f33de4b5382dc3296c7076 |
| MD5 | b52d4d43ddbd8a2b34808e45bd1d4504b64e08e12d90ee33c4409204a1ea509bb65049b275769947fce9d332de39ad58b7db9fe60ce4a2372ee7d4665ae859babc903979c2ef367f15424d651eb1730d |
| MD5 | bf95687e8f040d9b656e2702eca30ff6bfb0591fb5c58b5ef751c9994cb86fbdc6017291b89dc20b4b333b6e5d1e92c2ca3e297df21d63fabbcac343dd2740c9d915752f0dfe5d2ca3388cc711840d31 |
| MD5 | d9ebfcce15a1a2c39c22aea092d6fb11da44fa987f5a1967b8691254419d8e52dc5a698e0f74b79da77592145a669f51dcbb6683e1f5c826d0f65dc68999fe52e5b1e7b3f3ab24239f2cd1cbce806228 |
| MD5 | ea02654da967a66ba0bda85f8578562aeb9d0c1e252a2b08ddfdeb7dc458032aed02d851d07f38d9bb04a0d2e464cf10f547cad15814b06c7876c63609da5b8ff549fc826acf79521d6a0c8aa63095e0 |
| MD5 | f5f5da0dac34841451c5328871d0d77bf6786ff62fdfdc46cfb84ff7cc2a580af6f00417b925bf42090a89f8668fb554f85016e8cc6b509a9fba1ccd1dc88da1fa87911771a52e3c1ffb1c39da59540c |
Мрежови индикатори
IP адресите по-долу фигурират под „C2“ в източника. Домейните принадлежат към по-широкия набор от свързани атаки в доклада и не бива всички те да се разглеждат като потвърдени командни сървъри за една и съща верига на заразяване.
| Тип | Публикувани индикатори |
|---|---|
| C2 IP адреси | 45.150.109[.]10285.155.224[.]59103.153.65[.]67111.92.246[.]145169.197.85[.]174195.250.24[.]113 |
| Домейни | argeninese.dothome.co[.]krargentinese.medianewsonline[.]combbcnews04.dothome.co[.]krbwer5t6kl.getenjoyment[.]netcfr556yujk.onlinewebshop[.]net |
| Домейни | cmieqf7yjs.sportsontheweb[.]netd18i529.onlinewebshop[.]netdh06ls9kg.onlinewebshop[.]netdofamini.com[.]uadoput5rg.myartsonline[.]com |
| Домейни | edcv89ik.onlinewebshop[.]netej7ieb9bn.myartsonline[.]comezms1ez.mygamesonline[.]orgfo27axr8z.getenjoyment[.]netfqw345rdxc.onlinewebshop[.]net |
| Домейни | gp098ujm.scienceontheweb[.]netgstcg9g.mywebcommunity[.]orggy678ikjm.onlinewebshop[.]neth4s7hlkpo.getenjoyment[.]nethcdse34r.onlinewebshop[.]net |
| Домейни | hnvg5lco.mywebcommunity[.]orgidr45tgb.myartsonline[.]comjkio954rt.medianewsonline[.]comjklo8yghj.scienceontheweb[.]netke45tyghnj.mygamesonline[.]org |
| Домейни | ki876tgvb.mypressonline[.]comkovalenko.dothome.co[.]krmailsecurity.serveirc[.]commf3goke.getenjoyment[.]netminecrafter.mygamesonline[.]org |
| Домейни | msx2z9wy9.onlinewebshop[.]netmykolapalinchak.medianewsonline[.]comnimdm8cx87.mygamesonline[.]orgny6r3kijc.mypressonline[.]comoh8e6hd7ip.getenjoyment[.]net |
| Домейни | oy51g1vt.getenjoyment[.]netoz9ffohqb.mywebcommunity[.]orgp1o2i3u4y5t6r7e8w9q0.medianewsonline[.]compokijhgcfsdfghnj.mywebcommunity[.]orgqvck223mxo9.onlinewebshop[.]net |
| Домейни | qweasdzxc.mygamesonline[.]orgrty789ijnh.medianewsonline[.]comsclmu1lnils.scienceontheweb[.]netse4567yuhn.sportsontheweb[.]netsecurity-zooma.serveirc[.]com |
| Домейни | security-profile.serveirc[.]comsvpiwsw.mypressonline[.]comt1b2a3vy.onlinewebshop[.]nettgg7ujhn.myartsonline[.]comvyt01cq8o1.atwebpages[.]com |
| Домейни | w346yjkiu.onlinewebshop[.]netw50dleqwo0d.getenjoyment[.]netwersdfxcv.mygamesonline[.]orgxv57j3d.scienceontheweb[.]netyrfghjk652u.mygamesonline[.]org |
| Домейни | yyjybdrq4.scienceontheweb[.]netzvwb1ep7i.onlinewebshop[.]net |
Имейл индикатори
Тези адреси са възпроизведени от официалния списък с имейл индикатори за компрометиране (IoC) на източника. Включването им не означава, че всеки адрес е изпълнявал една и съща роля при всяка атака.
| Тип | Публикувани индикатори |
|---|---|
| Имейл адреси | babiest26@outlook[.]combaras6600@daum[.]netbaras6600@hotmail[.]combaras6600@proton[.]mechoemiyang@hotmail[.]com |
| Имейл адреси | davidmaximy@outlook[.]comdavidmaximy@proton[.]medustinharrise91@outlook[.]comhazama09093@outlook[.]cominfo.seclab.noreply@gmail[.]com |
| Имейл адреси | jamejacky55@proton[.]mejamestony88@proton[.]mejamjack2026@proton[.]mejsykukbang18@kakao[.]comkcscon@proton[.]me |
| Имейл адреси | ken0723@kakao[.]comkiller05121@outlook[.]comleomsoite@gmail[.]commontry111@proton[.]memurayamasi26@outlook[.]com |
| Имейл адреси | nemotom@outlook[.]kromski00@outlook[.]compayuser2026@outlook[.]compooh04211@outlook[.]comskmotern2003@outlook[.]com |
| Имейл адреси | srahnn21@gmail[.]comsven5500@outlook[.]comsven5500@proton[.]metaini7700@daum[.]nettaini7700@outlook[.]com |
| Имейл адреси | taini7700@proton[.]meurusa4400@proton[.]mevoid0824@proton[.]mexufeng.wangsui@hotmail[.]comyaosiyaosi26@hotmail[.]com |
| Имейл адреси | youth3920@outlook[.]comzhejiong.hangjou@hotmail[.]com |
Допълнителни индикатори за засичане, съобщени от източника
Тези технически артефакти произхождат от аналитичните раздели на доклада. Имената на файлове, пътищата и имената на задачи трябва да бъдат съпоставяни със съмнително изпълнение или мрежова активност, а не да се разглеждат самостоятелно като доказателство за компрометиране.
| Тип индикатор | Стойност, съобщена от източника | Роля или контекст |
|---|---|---|
| Пътища към хранилища в GitLab | kickball12/bahubaligalata20/shiba | Споделена инфраструктура за доставка при атаките с покани за конференции и доклади от проучвания. |
| Свързано хранилище в GitLab | keresman | Съдържало японски материали за примамка и свързани скриптове. |
| Път към хранилище със сурово съдържание в GitHub | raw.githubusercontent[.]com/omskiwdcvoiuyfd0998/0ijnbjfke8djfefhkehhdkefkeu90djfkefh | Хоствало зловредния код под формата на преки пътища от септември. |
| Архиви от конференцията | KCSCON_2026_Official_Invitation.zipKCSCON_Official Invitation Letter.zip | Последващи фишинг прикачени файлове. |
| Файлове с преки пътища от конференцията | KCSCON_2026_Official_Invitation.pdf.lnkKCSCON_Official Invitation Letter_en.pdf.lnk | Зловредни преки пътища, маскирани като PDF покани. |
| Файлове примамки от конференцията | KCSCON_2026_Official_Invitation.htmlkcs.pdf | Съдържание на покана, използвано за намаляване на подозренията. |
| Преки пътища с тематика на доклад от проучване | Аналітичний_звіт_Наталії.pdf.lnkNatalia B*******_Analytic.pdf.lnk | Варианти на украински и английски език с тематика на доклад; източникът маскира част от името на лицето. |
| Септемврийски преки пътища | A_Century_Long_Peace_Architecture_for_Russia-Ukraine_Introduction.pdf.lnkCV_SocialResearcher_Sociologist_Qualitative.lnk | Примамки с доклад за мир и автобиография на изследовател. |
| Първоначални и последващи скриптове | first.inihelp.ini | Маскирани компоненти на скриптове, използвани за зареждане, събиране, качване и персистентност. |
| Локални VBE пътища | C:\Users\Public\Music\apple.vbeC:\Users\Public\Music\shiba.vbeC:\Users\Public\Music\shibaa.vbe | Изтеглени или модифицирани скриптове, използвани във веригата за доставка чрез GitLab. |
| Пътища до PDF примамки | C:\Users\Public\Music\kcs.pdfC:\Users\Public\Music\aa.pdf | Локално запазени документи примамки. |
| Планирана задача с тематика на Google | GoogleUpdateTaskMachineUA{1C791230-CA8D-6D04-AC55-E498ABE7C33} | Изпълнява модифицирания VBE скрипт на всеки 15 минути. |
| Шаблони на имена на качени файлове | SYS_yyyy-MM-dd_HHmm.tmpDOWN_yyyy-MM-dd_HHmm.tmp | Системна информация и списъци на папката Downloads, качени в GitHub. |
| Имена на файлове със зловреден код в GitHub | LICENSEokay.md | VBScript и PowerShell, маскирани като обикновени файлове в хранилището. |
| Пътища до зловреден код в AppData | %APPDATA%\update1.vbs%APPDATA%\update2.ps1 | Септемврийски компоненти за персистентност и отдалечени задачи. |
| Планирана задача с тематика на OneDrive | OneDriveUpdateScheduler | Повтаря изпълнението на всяка минута. |
| TCP крайна точка за контрол | 111.92.246[.]145:12345 | Приема връзки от септемврийския зловреден код на PowerShell и зловредния код на фалшивия инсталатор на Zoom. |
| Вграден низ за автентикация | MySecurePass123 | Парола в открит текст, съобщена в компонента на PowerShell на фалшивия инсталатор на Zoom. |
| Шаблони на имена на файлове за отдалечени задачи | qqq*.ps1ddd*.txt | Допълнителни PowerShell скриптове и файлове със задачи, изискани от сървъра за контрол. |
| URL адрес на PDF примамка | kovalenko.dothome.co[.]kr/media/A_Century_Long_Peace_Architecture_for_Russia-Ukraine_Introduction.pdf | Примамка с доклад за мир. |
| URL адрес на PDF примамка | dofamini.com[.]ua/media/CV_SocialResearcher_Sociologist_Qualitative.pdf | Примамка с автобиография на изследовател. |
| Помощна крайна точка за зареждане | p1o2i3u4y5t6r7e8w9q0.medianewsonline[.]com/login.php | Зареждаща програма, открита в README.md; докладът не установява нейното изпълнение в анализираната септемврийска верига с преки пътища. |
| Име на файл на фалшив инсталатор | zoominstaller.exe | Неподписан зловреден изпълним файл, хостван в отделно хранилище в GitHub. |
| Пътища до зловредния код на фалшивия инсталатор | C:\Users\Public\Videos\desktop.ps1C:\Users\Public\Videos\desktop.vbs | Скриптове, внедрени от зловредния инсталатор. |
| Планирана задача с тематика на Zoom | Zoom-Auto-Installer | Изпълнява зловредния код на VBS чрез wscript.exe на всяка минута. |
| Фишинг домейн и разрешен IP адрес | security-zooma.serveirc[.]com85.155.224[.]59 | Инфраструктура за фалшиво влизане в срещи, наблюдавана по време на анализа. |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте ги само в контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM система.