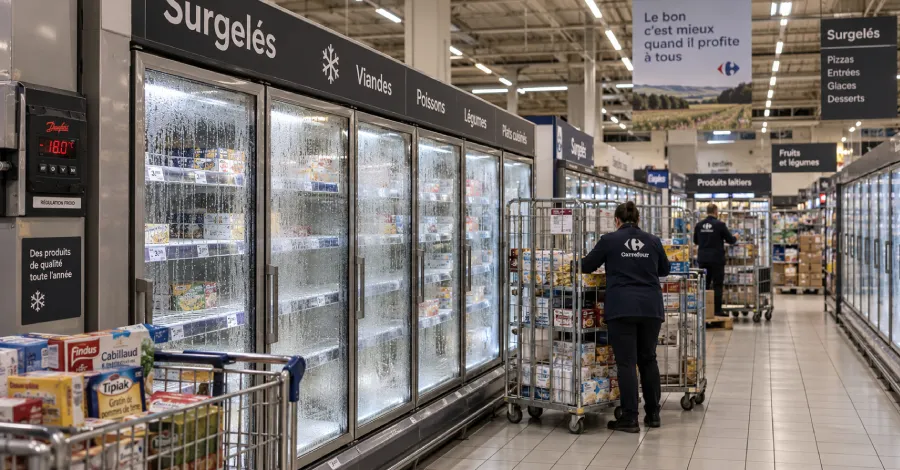
Атакуващи са поели отдалечен контрол над хладилници и фризери в стотици френски супермаркети през нощта на 11 октомври и са ги нагрели, принуждавайки магазините да изхвърлят храна, съобщиха няколко търговски вериги.
Атакуващите са достигнали до тях през контролера, който управлява всички хладилници и фризери в даден магазин — устройство, произведено от датската компания Danfoss, което фирмите за поддръжка могат да управляват отдалечено. Les Mousquetaires, собственик на веригата Intermarché, заяви, че нейните хладилници и фризери са били превключени в режим на размразяване и нагрети до цели 50°C.
CERT-FR, екипът за реагиране при извънредни ситуации в компютърната сигурност към френското правителство, посочи в предупреждение, публикувано на френски език на 12 октомври, че е запознат с множество компрометирания, засягащи две серии контролери на Danfoss — AK-SM и AK-SC. Той инструктира операторите да изключат контролерите от мрежата или да филтрират достъпа до тях.
CERT-FR е част от ANSSI, националната агенция за киберсигурност на Франция. Ръководителят на ANSSI, Vincent Strubel, нарече спешно изключването на двете серии от интернет или много стриктното филтриране на достъпа до тях, предаде AFP.
Към момента нито френските власти, нито Danfoss са съобщили кой е извършил атаката или как атакуващите са проникнали в контролерите. Danfoss заяви, че повечето от засегнатите устройства са по-стари модели, за които компанията вече не предоставя актуализации.
Кои вериги бяха засегнати
Веригите представиха свои собствени данни пред AFP, Reuters и телевизионния оператор RTL. Всяка от тях отчита броя магазини, до които е достигнала атаката.
| Търговец на дребно | Съобщени засегнати магазини | Източник |
|---|---|---|
| Intermarché и Netto (Les Mousquetaires) | Най-малко 300 в двете марки, според AFP. Около 150 магазина, според Reuters | Изявления на компанията, 12 октомври |
| Coopérative U | 80 от 2000 | Главният изпълнителен директор Dominique Schelcher, пред RTL, 13 октомври |
| Carrefour | 80 супермаркета | Изявления на компанията пред AFP и Reuters, 12 октомври |
| Monoprix | Около 30 | Изявление на компанията пред AFP, 12 октомври |
| E.Leclerc | Няколко магазина | Изявление на компанията пред AFP, 12 октомври |
Попадането на даден магазин в този списък не означава непременно, че стоката му е била изгубена. Schelcher заяви пред RTL, че хладилната верига е била запазена в повечето от 80-те засегнати магазина на Coopérative U и че само малка част не са успели да реагират достатъчно бързо и са загубили стока, по данни на AFP. Той похвали бързата реакция на персонала на магазините и на подизпълнителите по хладилна поддръжка.
За разлика от тях Intermarché съобщи, че засегнатите ѝ магазини е трябвало да изхвърлят всички засегнати продукти.
Thierry Cotillard, ръководител на Les Mousquetaires, заяви пред телевизия BFMTV, че очаква загуби от десетки милиони евро в цяла Франция, според Reuters.
В изявленията си от 12 октомври Danfoss не посочи данни за броя на засегнатите системи. Представител на компанията заяви пред Reuters, че тя е „запозната с инциденти във Франция, засягащи ограничен брой системи за управление на охлаждането“.
Кои контролери и дали могат да бъдат коригирани уязвимостите им
Danfoss съобщи пред AFP, че повечето от засегнатите устройства са по-стари продукти, които вече не получават софтуерни обновления или корекции за сигурност, и назова два от тях: AK-SM 800 и AK-SC 355.
Danfoss обяви края на жизнения цикъл на AK-SM 800 през май 2021 г. и постепенно спря от употреба AK-SC 355 през 2016 г. В бюлетин от октомври 2025 г. компанията посочи, че ще прекрати всички услуги за такива по-стари продукти, и призова клиентите да планират подмяна.
Засегнати бяха и някои бройки от настоящия модел AK-SM 800A. Те са работили с остарял фърмуер според изявлението на Danfoss пред специализираното издание Cooling Post, в което не се посочват конкретните версии.
| Контролер | Статус според Danfoss | Препоръка от CERT-FR и Danfoss |
|---|---|---|
| AK-SM 800 | С изтекъл жизнен цикъл от май 2021 г. Без софтуерни обновления или корекции за сигурност | Изключване от мрежата или филтриране на достъпа. Danfoss настоява за подмяна |
| AK-SC 355 | Спрян от употреба през 2016 г. Без софтуерни обновления или корекции за сигурност | Изключване от мрежата или филтриране на достъпа. Danfoss настоява за подмяна |
| AK-SM 800A | Актуален модел. Пакет 5.3.x, датиран от октомври 2026 г., беше последният в списъка към 13 октомври | Изключване от мрежата или филтриране на достъпа. Danfoss съветва фърмуерът да се поддържа актуален |
Към 13 октомври страницата с бюлетини за сигурност на Danfoss не съдържаше бюлетин относно атаката или за някой от двата по-стари модела.
Какво трябва да направят операторите
Първата инструкция на CERT-FR обхваща всеки контролер AK-SM и AK-SC: изключване от мрежата или филтриране на достъпа до него. Излагането на интерфейс за управление в интернет противоречи на добрите практики, се казва в предупреждението.
В случаите, когато дистанционното администриране не може да бъде избегнато, ограничаването на достъпа до надеждни IP адреси е първа, временна стъпка. Наред с това предупреждението съветва да се следват препоръките на CERT-FR за засилване на защитата (hardening), изготвени за енергийния и водния сектор.
В случай че даден контролер може да е бил компрометиран, предупреждението изброява шест стъпки в следния ред:
- Ограничаване на мрежовия достъп до контролерите единствено до доставчиците на услуги.
- Връщане към фабрични настройки.
- Инсталиране на всички налични корекции за сигурност.
- Смяна на тайните данни на устройството, като например пароли.
- Проверка на съществуващите потребителски профили.
- Пълно преконфигуриране на устройството.
Danfoss вече не издава корекции за AK-SM 800 и AK-SC 355, така че третата стъпка не предлага нови корекции за техните собственици.
За AK-SM 800A последният софтуерен пакет, посочен от Danfoss към 13 октомври, беше 5.3.x. Системи с версия 3.x следва първо да преминат към 4.x, а след инсталиране на версия 5.3.x контролерът не може да бъде върнат към по-стара версия според файла с инструкции към пакета.
Започвайки от версия 4.0, настройка, наречена Strict Session Control, е активирана по подразбиране и прави използването на HTTPS задължително. В страниците на Danfoss не се посочва дали пакетът 5.3.x е издаден в отговор на атаката.
Danfoss съобщи пред Cooling Post, че работи с клиентите по „актуализации на фърмуера, където са налични, по-строги мрежови защити и премахване на директния достъп през интернет, където е приложимо“.
Общите насоки за сигурност на компанията, публикувани на френски език, също инструктират операторите да поддържат контролерите недостъпни от интернет, да променят паролите по подразбиране при инсталиране на системата и да изискват отдалечените потребители да влизат през единна управлявана входна точка.
Към 13 октомври CERT-FR не беше публикувал индикатори за компрометиране, така че операторите нямат официални признаци, които да проверят.
Магазините на Coopérative U не купуват директно от Danfoss. Те са клиенти на подизпълнители по хладилна поддръжка, които им доставят системата на Danfoss, посочи Schelcher.
Как са проникнали атакуващите, все още не е установено
Към 13 октомври CERT-FR не беше посочил конкретна уязвимост, версия на фърмуера или начин на проникване. Предупреждението му съветва да не се излагат интерфейси за управление в интернет, без изрично да се твърди, че това е бил използваният път за атака.
Лице, близко до френския министър-председател Себастиен Лекорню, заяви пред АФП, че ANSSI е идентифицирала уязвимост в софтуер, предоставен от датска компания, и се е свързала с доставчика. Не е посочен CVE идентификатор, а в изявлението не се казва, че уязвимостта е била използвана при атаката.
E.Leclerc заяви пред АФП, че кибератака е засегнала един от нейните доставчици на хладилно оборудване, което е оказало въздействие върху охладителните съоръжения в няколко от нейните магазини. Доставчикът не е посочен по име.
Danfoss издаде корекции за три дефекта в по-новия модел AK-SM 800A през 2025 г. Нито френските власти, нито Danfoss са ги свързали с тази атака.
CVE-2025-41450 представлява заобикаляне на автентикацията – начин за преминаване покрай входния екран, във версии преди 4.2. CVE-2025-41451 е дефект, свързан с инжектиране на команди, който би могъл да доведе до отдалечено изпълнение на код, а CVE-2025-41452 би могъл да позволи атака за отказ на услуга (DoS). И двете изискват вход в системата и бяха коригирани във версия 4.3.1.
Изследователи от Claroty описаха трите дефекта през август, посочиха, че те могат да бъдат комбинирани във вериги от атаки, и съобщиха, че са открили хиляди интерфейси за управление на AK-SM 800A, достъпни от интернет. Техните тестове на уязвимостите са били лабораторна работа върху по-новия модел. Докладът не описва атаки и не споменава двата по-стари модела.
Бюлетинът на Danfoss от октомври 2025 г. отразява по-ранни атаки срещу AK-SM 800: 16 руски супермаркета, използващи модела, са били обект на атака през 2022 г., а 40 израелски магазина са били компрометирани през същата година. И при всичките 40 е липсвала правилна защита чрез защитна стена или VPN, като бюлетинът не посочва уязвимост в нито един от двата случая.
Разследването и докладите от други държави
Прокуратурата в Париж е започнала разследване по собствена инициатива, съобщи тя пред АФП. Нейният отдел за киберпрестъпност ръководи разследването, което е възложено на службата за борба с киберпрестъпността, известна като OFAC.
Разследването има за цел да установи броя на жертвите и да констатира връзката между атаката и докладваните от тях щети, които включват развалена храна и оборудване, започнало да се самозапалва.
ANSSI е в контакт с агенциите за киберсигурност в други европейски държави, тъй като тези страни също могат да бъдат засегнати, заяви лицето, близко до министър-председателя.
Феликс Еме, старши анализатор по анализ на заплахите в Sekoia, заяви пред Ройтерс, че Испания, Португалия, Полша, Германия и Белгия също са били засегнати. Ройтерс не предостави подробности за тези случаи.