
Злонамерени субекти експлоатират две критични zero-day уязвимости в Citrix NetScaler, за да внедрят модифициран инструмент за отдалечен достъп Platypus върху изложени в интернет устройства ADC и Gateway.
Дейността показва колко бързо атакуващите преминават от първоначален достъп към траен контрол над периферни устройства, които често се намират между корпоративните мрежи и публичния интернет.
Кампанията е насочена срещу CVE-2026-88771 и CVE-2026-88772 – два активно експлоатирани дефекта в Citrix NetScaler ADC и Gateway. И двете уязвимости имат CVSS оценка 9.5 и могат да позволят отдалечено изпълнение на код, без да изискват валиден потребителски акаунт.
Citrix публикува извънредни корекции за сигурност за засегнатите продукти, докато CISA също добави двата проблема към своя каталог с известни експлоатирани уязвимости (Known Exploited Vulnerabilities).
Изследователи от Binary Defense са разследвали инциденти, засягащи две устройства NetScaler, които са показали признаци на експлоатация по време на процес по надграждане при клиент.
Едното устройство е показало опит за експлоатация, докато другото е съдържало доказателства, че атакуващите са доставили и вероятно са изпълнили персонализиран имплант за отдалечено управление, наречен Platypus.
Platypus е платформа за отдалечена администрация с отворен код, написана на Go. Съобщава се, че атакуващите са модифицирали и компилирали инструмента за FreeBSD – операционната система, използвана от устройствата NetScaler. След това те са маскирали зловредния софтуер като файл, свързан с Perl, за да се слее с нормалните файлове на системата.
Наблюдаваният инсталатор е използвал команда curl, препратена през конвейер към шела, за да изтегли и стартира инструмента. Зловредният код е бил съхранен в пътища, които изглеждат познати на администраторите на NetScaler, включително
/var/tmp//netscaler.local//var/core/.ns_09343.plХакери експлоатират zero-day уязвимости в Citrix NetScaler
Методът на внедряване е от съществено значение, тъй като предоставя на атакуващите опора, която може да остане дори след като организацията отстрани уязвимостта в първоначално засегнатото устройство.
Инсталирането на корекция за сигурност спира по-нататъшното използване на дефекта. То обаче не премахва автоматично уеб шелове, задни вратички (backdoors), откраднати идентификационни данни, променени конфигурационни файлове или импланти за отдалечен достъп, които вече са били поставени на устройството.
Неотдавнашни доклади също така документират, че киберпрестъпниците използват дефекта за инжектиране на команди, за да инсталират уеб шелове и да събират конфигурационни данни от NetScaler.
CVE-2026-88771 е уязвимост, свързана с неправилна проверка на входните данни, която позволява на неудостоверен атакуващ да изпълнява команди върху уязвими NetScaler устройства.
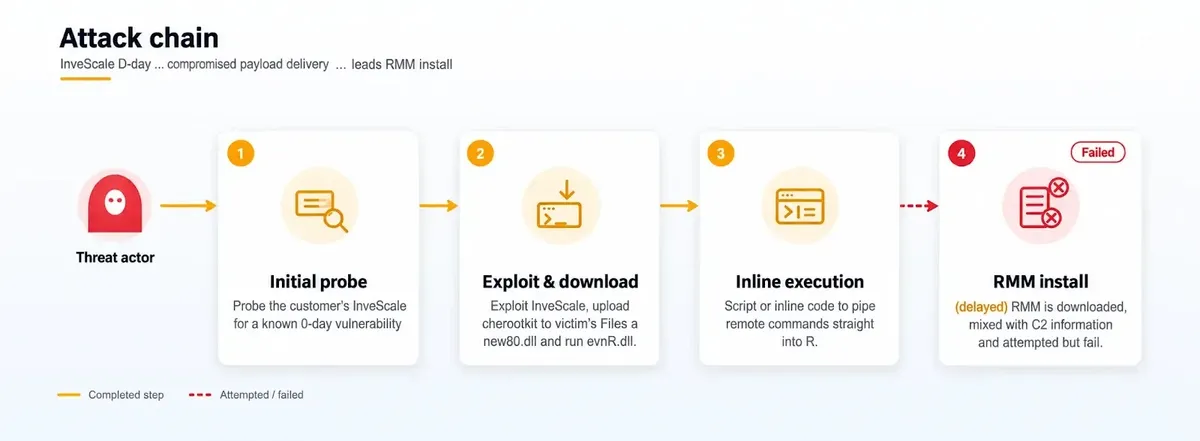
Изследователите от Binary Defense са установили, че атакуващите могат да поставят шел команди в специално модифицирани входни данни за удостоверяване, включително потребителски имена. Злонамерените входни данни се записват в регистрационните файлове на NetScaler, където уязвим процес за обработка на грешки може по-късно да изпълни инжектираната команда.
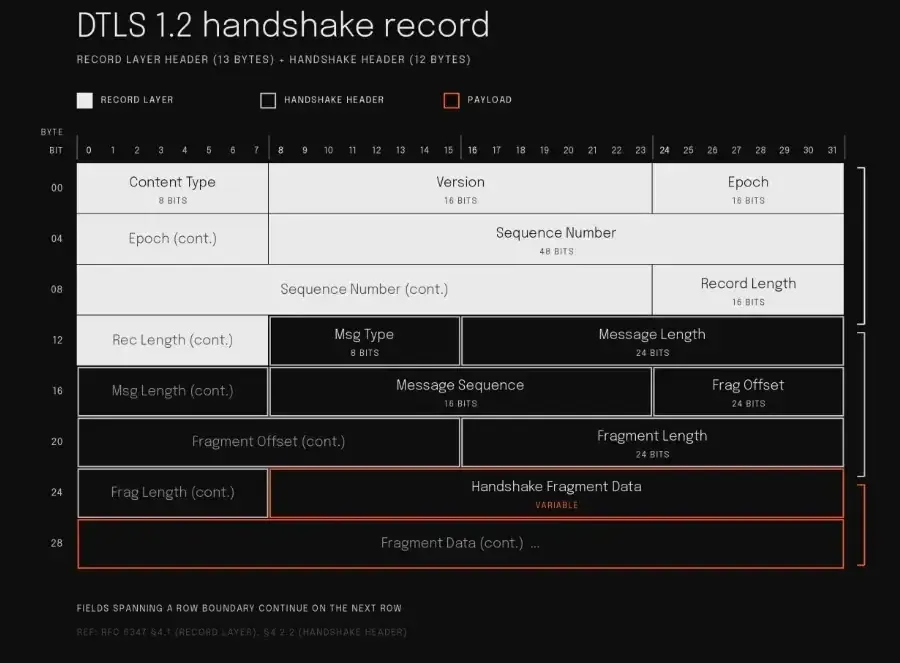
Вторият дефект, CVE-2026-88772, представлява проблем с препълване на паметта при DTLS. Той засяга NetScaler VPN виртуални сървъри с активиран DTLS, което е конфигурацията по подразбиране при много внедрявания.
Успешната експлоатация може да позволи изпълнение на код или да причини състояние на отказ на услуга (DoS) чрез срив на засегнатата услуга. От Palo Alto Networks Unit 42 заявиха, че атакуващите активно експлоатират двата дефекта в NetScaler ADC и Gateway системи.
Слабостта, свързана с инжектиране на команди, е особено тревожна, тъй като изпълнението може да не се случи незабавно. Забавен процес по поддръжка може да изпълни инжектираната команда по-късно, което затруднява защитниците при свързването на подозрителна заявка за вход с последващата активност.
Откритите образци на Platypus не са били стандартни компилации на публичния проект. Персонализираната версия според информацията е включвала добавени модули за ескалация на привилегии, осигуряване на персистентност, заличаване на следи и манипулиране на времеви отпечатъци.
Тя е можела да изпълнява команди през отдалечен терминал, да чете и записва файлове, да се обновява самостоятелно, да използва добавки и да комуникира със сървър за управление и контрол (C2) чрез двупосочен TLS (mutual TLS).
Зловредният софтуер е съдържал и функция за локално откриване на други възли чрез услугата _platypus-mesh_tcp mDNS. Тази функционалност би могла да помогне на оператора да идентифицира или свърже компрометирани системи в същата мрежа.
Изследователите са свързали кампанията с домейна entretiensol[.]com, който е действал като междинен и команден сървър. Съобщава се, че и други домейни споделят инфраструктура или характеристики на сертификатите с операцията, включително white-guard[.]pro, gurerasfalt[.]com, garyvard[.]com и hickoryusedauto[.]com.
Организациите трябва спешно да надградят уязвимите NetScaler ADC и Gateway системи до коригирани версии. Citrix посочи версии 14.1-73.37 и 13.1-64.23 като компилации с отстранени уязвимости за двете оригинални zero-day слабости, включително съответните FIPS и NDcPP версии.
Екипите по сигурност трябва също така да разглеждат инсталирането на корекции за сигурност само като първа стъпка. Те трябва да прегледат
ns.logsh.logbash.loghttpaccess.loghttperror.logcurl | sh.plВсяко устройство, изложено в интернет преди инсталирането на корекции за сигурност, следва да се счита за потенциално компрометирано, докато администраторите не извършат форензични проверки, не подменят достъпните идентификационни данни, не прекратят активните сесии и не инспектират двата възела при конфигурации с висока надеждност (high-availability).