
Meta представи Zurp – инструментариум с отворен код, който свързва работните процеси в Burp Suite с AI асистенти за програмиране при одобрени изследвания в рамките на програми за възнаграждаване на открити уязвимости (bug bounty).
Проектът е предназначен за проверени изследователи в програмата за bug bounty на Meta и обединява няколко изследователски функции на едно място, като намалява необходимостта от превключване между отделни инструменти, профили и токени при тестване на цели, собственост на Meta.
Zurp работи като Java разширение вътре в Burp Suite и също така предлага сървъри по протокола Model Context Protocol (MCP) за AI агенти. Тази архитектура позволява на изследователя да инспектира уеб трафика в Burp Suite, докато използва същите одобрени приложно-програмни интерфейси (API) на Meta и токен за достъп чрез AI асистент за програмиране.
Инструментът е предназначен единствено за данни и тестови ресурси, свързани със собствения оторизиран акаунт на изследователя, което представлява важна граница за безопасно и законно тестване на сигурността.
В основата на проекта е разделът Meta View. Той помага на изследователите да разбират идентификаторите, открити в прихванатите заявки и отговори, включително URL адреси, doc_id стойности на GraphQL, идентификатори на обекти и операции.
Meta Zurp AI Toolkit
В практически план това може да намали времето, необходимо за определяне на значението на непозната стойност при преглед на голям обем трафик от Facebook, Instagram или други услуги на Meta.
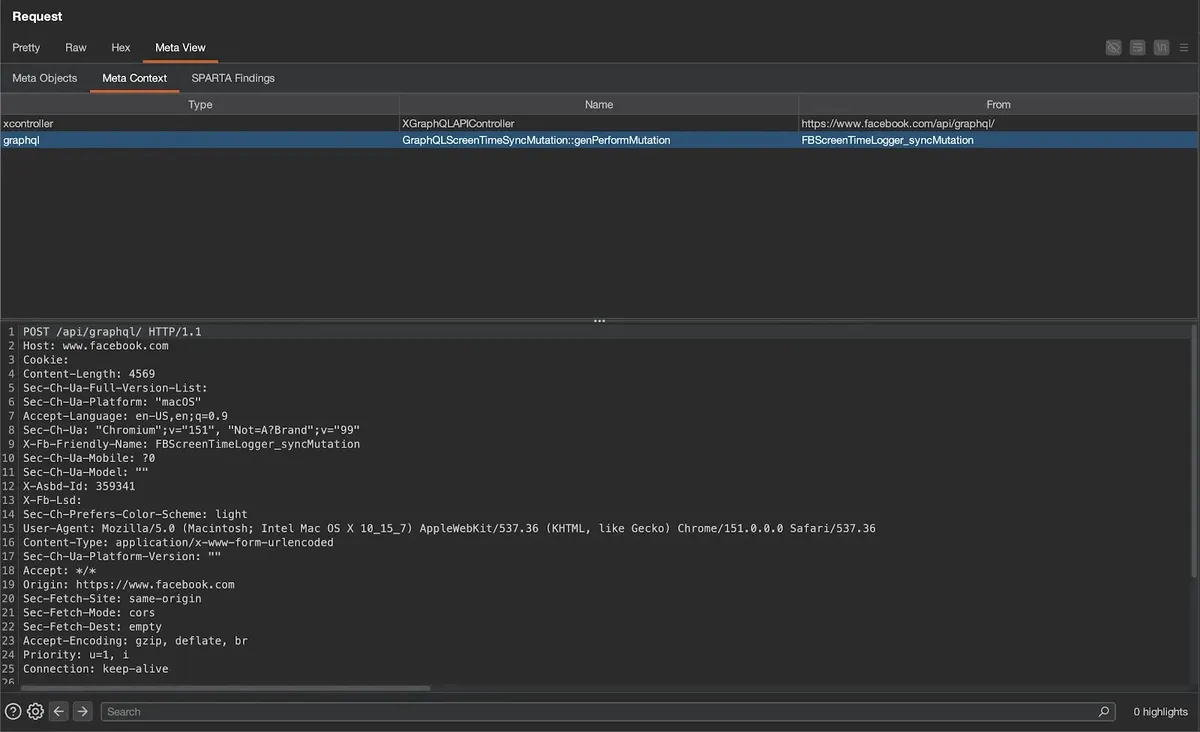
Zurp включва Meta Context, FBDL, обработка на CSRF и SPARTA. Meta Context пояснява идентификаторите в дадена заявка. FBDL помага на изследователите да създават и управляват тестови акаунти и активи, които са разрешени за използване в тестовата среда на Meta.
SPARTA предоставя насоки, които могат да помогнат на изследователите да идентифицират области, изискващи по-детайлен анализ, след което нарежда концептуалните тестове (proof-of-concept) на опашка в Burp Suite Organizer.
Според документацията в хранилището на Zurp в GitHub, всяка функционалност може да се използва самостоятелно, въпреки че те могат да работят заедно и в рамките на един цялостен изследователски работен процес.
Една от най-полезните функции за Burp Suite е автоматизираната обработка на anti-CSRF стойности. Изследователите по сигурността често прихващат валидна заявка, прехвърлят я в Burp Repeater и установяват, че тя се проваля, тъй като краткотрайните стойности са се променили.
Zurp може да събира стойности като fb_dtsg, lsd и CSRF токени от трафика на браузване, след което да замества поддържаните контейнери за заместване преди изпращането на заявката.
Това може да направи оторизираното повторно тестване (replay testing) по-стабилно, като същевременно поддържа стойностите разделени по хост и вписан акаунт. Инструментариумът поддържа и подход с подпомагане от изкуствен интелект чрез три отделни MCP сървъра: meta-context, fbdl и sparta.
Съвместим MCP клиент, като Claude Code или Muse Code, може да използва тези услуги за инспектиране на прихваната заявка, идентифициране на познати за Meta стойности или за работа с оторизирани тестови ресурси. Този подход отразява по-широкия преход към ръководена от човека AI помощ при тестването на сигурността на приложенията.
Cyber Security News наскоро отрази възможностите за разширяване на Burp Suite чрез изкуствен интелект, при което AI функции се интегрират около установени работни процеси за тестване, вместо да заменят анализа на изследователя.
Изследователите могат да инсталират предварително компилираното разширение zurp.jar в Burp Suite през менюто Extensions, след което да добавят токен на изследовател от Meta в настройките на Zurp.
Проектът изисква Burp Suite 2024.7 или по-нова версия. Изграждането на разширението от изходен код изисква Java 17, докато MCP услугите от страната на агента изискват Node.js 22.19.0 или по-нова версия.
Достъпът остава ограничен. Zurp използва същия модел с разрешителен списък като услугата FBDL на Meta, а потребителите без право на достъп получават отговори с грешка HTTP 403. Според документацията на проекта токените са с валидност 60 дни.
Изследователите трябва да генерират токени, докато са вписани в съответния регистриран акаунт за bug bounty, тъй като токен, създаден под друг акаунт, може да се провали при проверките за оторизация.
Проектът е забележителен с това, че свързва ръчното тестване чрез прокси, оторизирани тестови данни и работни процеси с AI агенти, без да изключва човека-изследовател от процеса.
Програмата за bug bounty на Meta изплати над 2,3 милиона долара на изследователи през 2024 г., като приблизително 600 валидни доклада получиха възнаграждения от близо 10 000 подадени сигнала. За по-широк контекст относно това как Burp Suite подпомага уеб тестването, читателите могат да се запознаят и с ръководството на Cyber Security News за скенери за уеб сигурност.
Изследователите имат достъп до изходния код и указанията за инсталация чрез хранилището на Zurp в GitHub, докато критериите за допустимост към Meta FBDL очертават кой има право да използва одобрената тестова среда.