
Зловредният софтуер ICMacOS се е развил от инструмент за кражба на пароли и данни от портфейли за криптовалута в троянски кон за отдалечен достъп, който позволява на атакуващите да поддържат постоянна връзка със заразените компютри Mac.
Неговата по-нова версия добавя канал за команди в реално време и механизъм за автоматично стартиране, предоставяйки на престъпниците достъп отвъд първоначалната кражба на данни.
Тази промяна повишава риска за потребителите на Mac и бизнеса. Вместо да се прекрати след събирането на запазените идентификационни данни за вход, зловредният софтуер може да остане активен, да изпълнява команди и да събира допълнителна информация.
Разработчиците са изложени на особен риск, тъй като откраднатите облачни ключове, идентификационни данни за SSH и тайни на проекти могат да компрометират системи извън заразеното устройство.
Изследователи от отдела за проучване на заплахите на SOCRadar идентифицираха ICMacOS, наричан още Icarus macOS, през септември 2026 г.
Техният доклад от 12 октомври описва две версии: първоначален софтуер за кражба на информация (инфостийлър) и по-нова компилация с постоянен отдалечен достъп. Зловредният софтуер се разпространява от рускоезичен автор на заплахата, използващ псевдонима GlowComa.
Зловредният софтуер ICMacOS се развива
GlowComa рекламира ICMacOS в рускоезични форуми за киберпрестъпност, включително XSS, Exploit.in и Rehub, като споделя актуализации чрез Telegram. Цените започват от $699 на седмица и достигат до $1,699 на месец.
Купувачите получават панел за управление за проследяване на заразени устройства, откраднати пароли, бисквитки, файлове и портфейли, заедно с известия в Telegram при постъпване на откраднати данни. Панелът е написан на Go и използва MySQL за съхранение на записите, осигурявайки на купувачите централизиран поглед върху откраднатите активи.
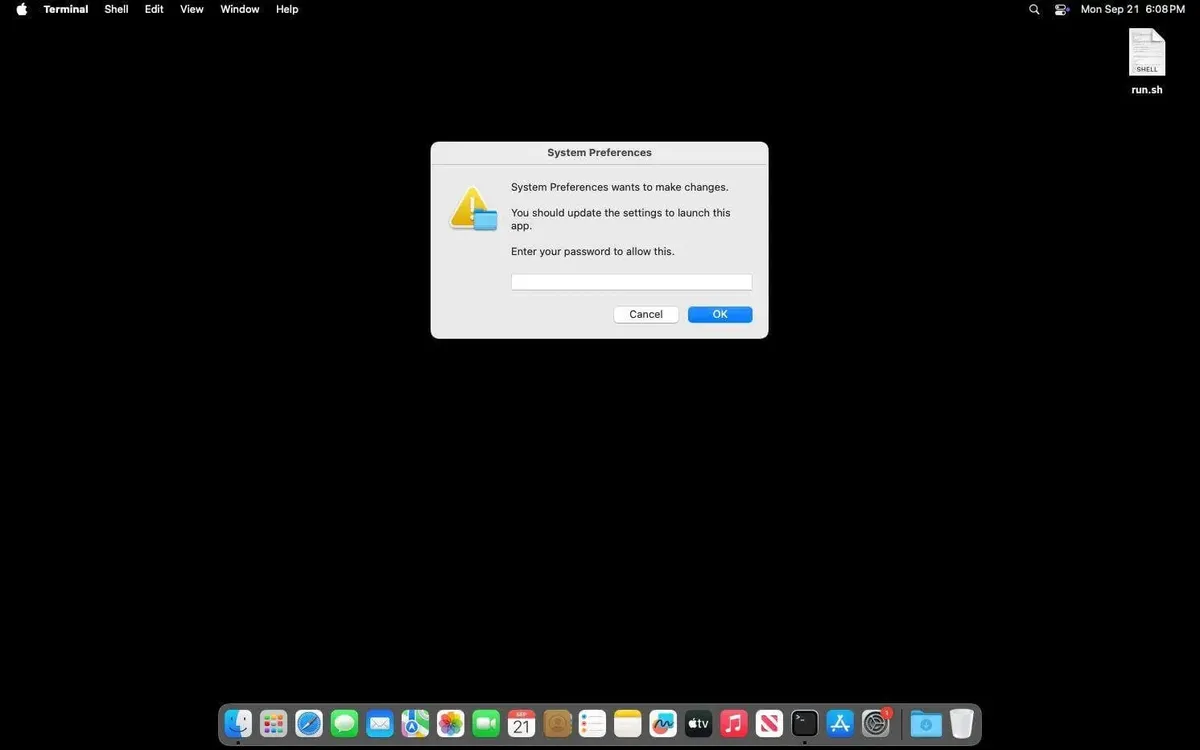
Заразяването започва със страници ClickFix, които убеждават жертвите да поставят зловредни команди в Terminal. Този подход се среща и в кампании за кражба на идентификационни данни чрез ClickFix за macOS, където фалшиви подкани за верификация превръщат потребителя в спусък за стартиране на зловредния софтуер.
ICMacOS използва първоначален Bash скрипт за изтегляне на специфичен за кампанията дропер. Този дропер променя настройките на Terminal, за да скрие детайлите на прозореца, след което използва AppleScript за показване на фалшив диалогов прозорец за въвеждане на парола за „System Preferences“.
Той проверява въведената парола, като се опитва да отключи потребителския login Keychain, позволявайки до пет опита. Успешната проверка осигурява на зловредния софтуер потвърдена парола за последваща кражба.
След това скриптът проверява дали Mac компютърът използва Intel или Apple Silicon и изтегля съответния зловреден код. Той стартира зловредния софтуер във фонов режим с откраднатата парола и подробностите за кампанията като аргументи.
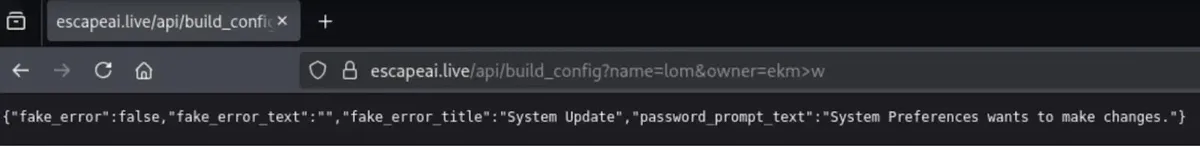
Накрая той затваря Terminal и показва фалшиво съобщение за грешка въз основа на настройки, извлечени от неговия сървър. Разработчикът твърди, че поддържа версии от macOS Sierra нататък, но докладът не установява съвместимост с всяко издание.
Основният зловреден код е 64-битов изпълним Mach-O файл, написан на Go. Версия 1 проверява настройките за руски език и държавата на публичния IP адрес на устройството, преди да открадне данни.
Изследователите описват това като защитен механизъм, предназначен да избегне Русия и страните от Общността на независимите държави, в съответствие с рекламираните от оператора ограничения.
Модулите му за събиране са насочени към пароли, бисквитки и история от браузъри, портфейли за криптовалута и данни от мениджъри на пароли. Файловете на разработчици включват идентификационни данни за AWS, настройки на Kubernetes, SSH ключове, идентификационни данни за Git и файлове с променливи на средата.
Подобни рискове от кражба на идентификационни данни на разработчици се наблюдават и в други кампании за Mac, показвайки как една компрометирана работна станция може да изложи на риск по-широката инфраструктура на компанията.
ICMacOS също копира данни от приложения за съобщения от Telegram, WhatsApp, Discord и Apple Messages, както и информация от Apple Notes и Termius.
Той се опитва да декриптира съдържанието на Keychain, използвайки прихванатата парола и вградена Go библиотека. Ако това не успее, той използва помощната програма за сигурност на Apple, с допълнителни фалшиви подкани, изискващи одобрение от администратор, където е необходимо.
Събраните файлове се пакетират в скрит ZIP архив и се качват чрез HTTPS заявка. Отделен зловреден код на Python разширява събирането на данни към VPN профили, Slack, Signal, Zoom и документи в често срещани потребителски папки. Той също така конвертира бисквитките от браузъра във формат, който атакуващите могат да използват повторно за прихващане на сесии.
Постоянният отдалечен достъп променя риска
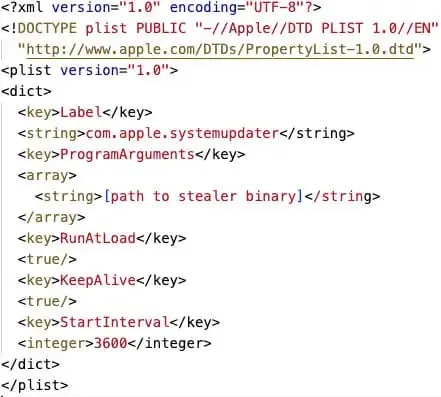
Версия 2 добавя проверки за съществуващи процеси на зловреден софтуер и налични привилегии, преди да установи устойчивост. Тя инсталира LaunchAgent с наподобяващо Apple име и го зарежда в активната потребителска сесия.
Конфигурацията му поддържа процеса активен и включва 60-минутен резервен интервал, помагащ за възстановяване на достъпа, ако изпълнението спре. Новата компилация отваря и постоянна WebSocket връзка, използвайки библиотеката Gorilla WebSocket.
Командите, получени от сървъра, се изпълняват през Unix shell, като резултатът се връща в реално време. Този ход наподобява възможностите за задна врата (бекдор) на Atomic Stealer, които разшириха обхвата на друг инструмент за кражба на идентификационни данни за Mac в по-дълготрайна заплаха с отдалечен достъп.
Версия 2 допълнително събира текст от клипборда, данни от Outlook, файлове от Steam, записи за автоматично попълване от браузъра и история на командния ред. Защитниците трябва да разследват неочаквани диалогови прозорци за пароли, подозрителна активност в Terminal, скрити временни архиви и новосъздадени LaunchAgents. Заподозрените устройства трябва да бъдат изолирани, компрометираните идентификационни данни – нулирани от чиста система, а активните сесии – прегледани.
Индикатори за компрометиране (IoCs):-
Мрежови индикатори
| Тип | Индикатор | Контекст на източника |
|---|---|---|
| Домейн | escapeai[.]live | Доставяне на зловреден код, конфигурация, качване на данни и отдалечени команди |
| Домейн | mikoblico[.]xyz | Посочен мрежов индикатор; конкретната роля не е посочена |
| IP адрес | 85.137.253[.]61 | Посочен мрежов индикатор |
| IP адрес | 45.13.186[.]247 | Посочен мрежов индикатор |
| URL | hxxps[://]escapeai[.]live/api/build_config | Отдалечена конфигурация на компилацията |
| URL | hxxps[://]escapeai[.]live/icmacos_run_v2[.]command?t={date} | Изтегляне на дропер (dropper) |
| URL | hxxp[://]escapeai[.]live/loader_v2[.]sh?build={build_name}&owner={owner} | Крайна точка на зареждащата програма (loader) |
| URL | hxxps[://]escapeai[.]live/ICMacOs?arch=arm64 | Зловреден код за Apple Silicon |
| URL | hxxps[://]escapeai[.]live/ICMacOs?arch=amd64 | Зловреден код за Intel |
| URL | hxxps[://]escapeai[.]live/payload[.]py | Допълнителен зловреден код на Python |
| URL | hxxps[://]escapeai[.]live/upload | Качване на откраднати данни |
| WebSocket URL | wss[://]escapeai[.]live/ws?mac_id={hostname}&username={username} | Интерактивен канал за командване и контрол (C2) |
Мрежовите индикатори и техните документирани роли са извлечени от предоставения доклад.
SHA-256 хешове
| Тип | Стойност от източника |
|---|---|
| SHA-256 | 5dfb0c01ac5c075e23ec37873b30ba16cf28e290e9439d04101f0a8191f929d8 |
| SHA-256 | 8cc449e7e240894e77187f6faff415bc8b9f2f9da73f60eef1f7605debd9144a |
| SHA-256 | 62e435102e1e1de74537f174ede7c8ff198dc4df3fd2e1167f537096e0b4dd17 |
| SHA-256 | 857236d1902f4604acdf27519c0310064d21f8a82af3b95b1e4f02fef581b1d0 |
| SHA-256 | 6917505bbdc8efa01ea1a0298eae62a93a57a8c98d3712a69d822dca4a667f05 |
| SHA-256 | dca852b53c259641e1782bd9122c5007130614a7a8fd17102400acb4f50f6e94 |
| SHA-256 | e7e8ac14aaee970c6d00c6cbb398decc56dfc128974c01bfc8e7acd13a18576e |
| SHA-256 | ec37acd3bd15f50eee2941d5644ca0ee738b36ce4a39e9e08058e35ebc7961fc |
| SHA-256 | fcf9de13ecc70b4fda3998ed7a93849edf86c48767a1a13f32f4a6a631a65ae2 |
| SHA-256 | 3d4f70172c8f31813e7b37fc1a49bce193663e33c4eb65952bb5aec9d7176826 |
| SHA-256 | 8b7606bdccdd6ff691db875283fdf5b6b658dd8d4d141b44e07f8f2583ff5604 |
| SHA-256 | bc8d70f000e73c0c7a69a2676805190e7109cab59df3e34c5a74d2cb7f13a7e4 |
| SHA-256 | a9b21ac0112855b835b5e5850ef167471eff7305d42b3a8104c1961b257a444d |
| SHA-256 | c8136413ad38a1028050f5d508e25267b518c5fdeac80b6442103d1009d8924c |
| SHA-256 | e52855d447d152bb698e565f361161cdc8946183ab09bf3cbea89765a2b5ff31 |
| SHA-256 | d9df05a3fb68d302ecf134a1214b609c6ec0a3fb9122907214afac3908b587f4 |
| SHA-256 | 8b4303a065e18e80050ef22031ec60b1a4e84f958d9e56cc5cc34cd29d988d69 |
Всичките 17 хеша са възпроизведени от таблиците с хост индикатори в доклада.
Допълнителни хост артефакти
| Тип артефакт | Стойност, документирана от източника | Предназначение |
|---|---|---|
| Файл LaunchAgent | ~/Library/LaunchAgents/com.apple.systemupdater.plist | Персистентно изпълнение |
| Етикет на LaunchAgent | com.apple.systemupdater | Именуване на процеса, наподобяващо легитимно на Apple |
| Скрит лог файл | /tmp/.update-helper.log | Записване на изпълнението на дропера (dropper) |
| Скрит лог файл | /tmp/.cache-update.log | Записване на изпълнението на програмата за кражба на данни (stealer) |
| Архив със зловреден код | /tmp/.update-tmp/ICMacOs.gz | Изтеглен компресиран зловреден код |
| Пример за архив с откраднати данни | /tmp/.systemd-private-helper.zip | Събрани файлове, подготвени за качване |
Забележка: IP адресите и домейните са умишлено деактивирани/обезвредени (defanged, напр. [.]), за да се предотврати случайно разрешаване на имена или хипервръзки. Възстановявайте ги (re-fang) само в контролирани платформи за анализ на киберзаплахи (threat intelligence) като MISP, VirusTotal или вашата SIEM система.