Ivanti призова клиентите си във вторник незабавно да инсталират корекции за сигурност за активно експлоатирана уязвимост от тип нулев ден в шлюза за отдалечен достъп Ivanti Connect Secure (ICS).
Преди познат като Pulse Connect Secure и първоначално Juniper Pulse, корпоративният ICS SSL VPN предоставя на отдалечени служители, подизпълнители и хибридни екипи защитен достъп до корпоративни и облачни ресурси.
Проследявана като CVE-2026-104935, тази високорискова zero-day уязвимост за заобикаляне на автентикацията беше докладвана от фирмата за киберсигурност Volexity и засяга ICS версии 22.8R2.4 и по-ранни, 25.1.2.2 и по-ранни, както и 25.1.1.1 и по-ранни.
Отдалечени атакуващи без привилегии могат да експлоатират CVE-2026-104935 чрез атаки с ниска сложност, които не изискват взаимодействие с потребителя, за да изпълняват произволни команди на таргетираните ICS устройства.
„Към момента на оповестяването Ivanti е запозната с ограничени случаи на реална експлоатация. Работим директно с тези организации, като същевременно предоставяме информация, актуализации и мерки за отстраняване на по-широката общност от клиенти. Ако използвате някоя от засегнатите версии, Ivanti препоръчва да предприемете незабавни действия“, заявиха от Ivanti.
„Клиентите трябва да прегледат бюлетина за сигурност, да обновят до коригираната версия възможно най-скоро и редовно да стартират инструмента за проверка на целостта (Integrity Checker Tool).“
Организацията за наблюдение на интернет заплахи Shadowserver в момента проследява над 5500 инстанции на ICS, достъпни онлайн, но няма информация колко от тях са примамки (honeypots) или вече са защитени срещу текущите атаки.
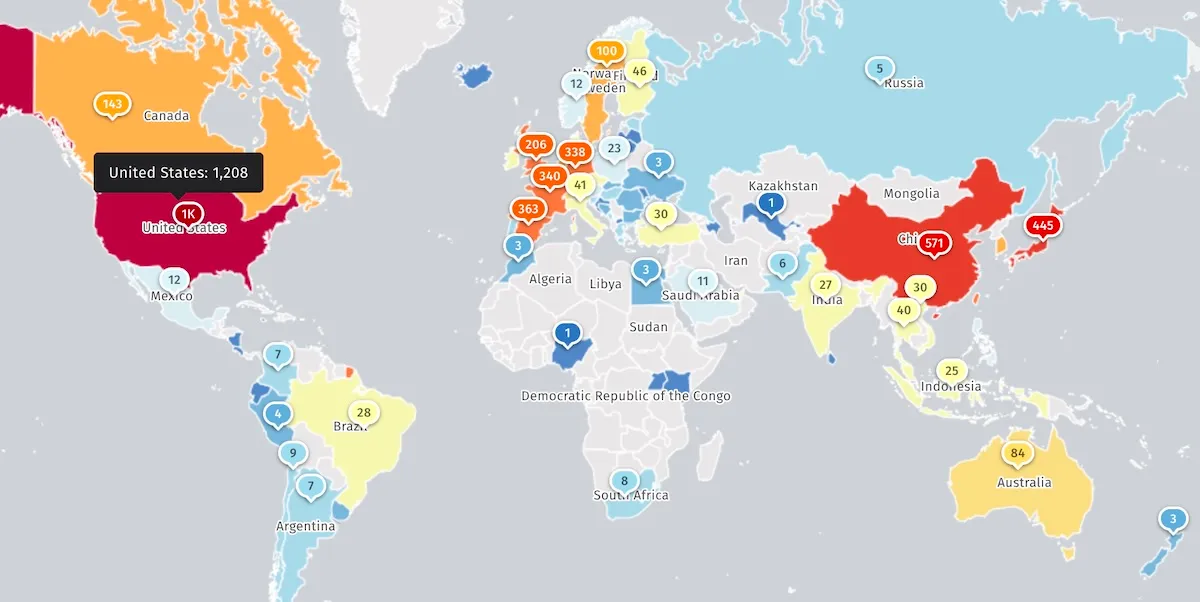
Хакерите често експлоатират уязвимости в Ivanti, често под формата на zero-day, тъй като те предоставят бърз начин за пробив в корпоративни мрежи и кражба на чувствителни клиентски и фирмени данни.
Ivanti също така коригира няколко други zero-day уязвимости в Connect Secure, експлоатирани реално през последните няколко години, като някои от тях бяха комбинирани в мащабни атаки за разпространение на зловреден код.
Компанията отстрани уязвимост за заобикаляне на автентикацията (CVE-2023-46805) и инжектиране на команди (CVE-2024-21887) в началото на януари 2024 г., както и фалшифициране на заявки от страна на сървъра (SSRF - CVE-2024-21893) две седмици по-късно.
По-наскоро тя отстрани уязвимост за отдалечено изпълнение на код (RCE), проследявана като CVE-2025-0282, през януари 2025 г. и втори RCE дефект (CVE-2025-22457), който свързани с Китай кибершпиони експлоатират поне от средата на март 2025 г.
Агенцията за киберсигурност и сигурност на инфраструктурата (CISA) е маркирала 36 уязвимости в различни продукти на Ivanti като активно експлоатирани от ноември 2021 г. насам, 12 от които са били използвани и от групи за рансъмуер.
Ivanti има над 3000 служители, мрежа от над 7000 партньори и повече от 40 000 клиенти по целия свят, използващи нейните решения за управление на ИТ активи.