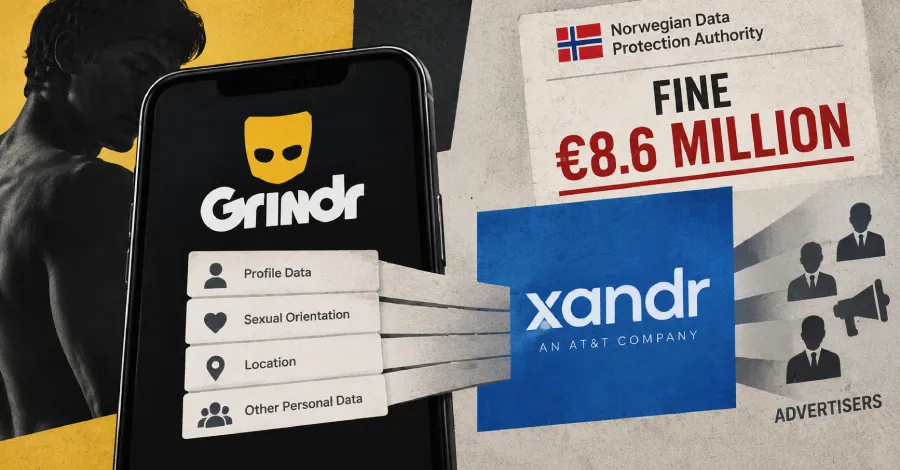
Норвежкият орган за защита на данните (DPA) глоби Xandr, рекламно звено, собственост на Microsoft, с 8,6 милиона евро (9,62 милиона долара) за незаконно предаване на чувствителни данни на потребители на Grindr към рекламодатели.
Административната санкция е най-голямата, налагана от надзорния орган за защита на данните, който посочва, че случаят изисква висока глоба поради „изключително сериозния“ характер на нарушението. Нарушенията са извършени между юли 2018 г. и април 2020 г.
„Xandr е действал като посредник, който е предавал личните данни на потребители на Grindr в Норвегия, включително данни, разкриващи сексуална ориентация, на потенциално хиляди други компании“, заявява органът за защита на данните в свое изявление.
Надзорният орган за защита на данните съобщи, че разследването му е установило, че Xandr е бил съвместен администратор на данни заедно с Grindr, което означава, че е носел отговорност за получаване на съгласието на потребителите, преди да обработва техните данни.
„Вместо да се увери, че разполага с правно основание за собственото си обработване на данните, Xandr прехвърля вината върху Grindr, заявявайки, че е предположил, че приложението за онлайн запознанства е събрало съгласието на потребителите за това“, се добавя в изявлението.
Xandr беше създаден от AT&T след придобиването на AppNexus през юни 2018 г. Името е препратка към Александър Греъм Бел, който основава AT&T през 1885 г. Впоследствие компанията беше продадена на Microsoft в края на декември 2021 г., след което марката беше премахната и консолидирана под шапката на Microsoft Ads през юни 2023 г.
Случаят датира от 2020 г., когато потребителският съвет на страната, заедно с австрийската организация с нестопанска цел за защита на поверителността None of Your Business (noyb), подаде жалба срещу Xandr, обвинявайки го в незаконно споделяне на лични данни на потребители за търговски цели без получаване на изричното им съгласие. Твърди се, че хиляди потребители в Норвегия са станали жертва на незаконно споделяне на техните чувствителни данни в резултат на тази практика.
„Същността на нарушението беше участието на Xandr в така нареченото наддаване в реално време (real-time bidding), където те действаха както от страната на купувача, така и от страната на продавача“, заяви надзорният орган. „Когато дадено лице отваряше Grindr, неговите лични данни в много случаи се предаваха чрез Xandr на потенциално хиляди участници в рекламната екосистема.“
„По този начин рекламодателите са можели да наддават помежду си, за да показват целеви реклами, напълно скрити от отделния потребител.“
DPA също така заяви, че глобата е изчислена, като се вземе предвид общият годишен оборот на Xandr през двегодишния период от време, който предхожда придобиването от Microsoft. Xandr разполага с три седмици, за да обжалва решението.
В отговор на решението на DPA, noyb описа глобата като „сериозен удар за индустрията на онлайн рекламата и търговското наблюдение“ и заяви, че „компании като Xandr в крайна сметка биват държани отговорни за своите съмнителни практики“.
В изявление, споделено с Reuters, Microsoft заяви, че преразглежда решението и оценява възможностите си.
Миналия месец Grindr реши да плати 26 милиона паунда (35,1 милиона долара), за да уреди съдебно дело в Обединеното кралство по обвинения, че е споделял лична информация на потребители, включително техния ХИВ статус, с трети страни.
Развитието идва в момент, когато федерален съдия в Тексас даде окончателно одобрение за споразумение на стойност 177 милиона долара на AT&T за групи потребители на AT&T, чиято лична информация беше изложена при две отделни нарушения на сигурността на данните, случили се през март и юли 2024 г. Колективният иск беше уреден през ноември 2025 г.
Инцидентът от март 2024 г. включваше публикуването на набор от данни в тъмната мрежа (dark web), съдържащ социалноосигурителни номера. Той засегна около 7,6 милиона настоящи титуляри на акаунти в AT&T и приблизително 65,4 милиона бивши титуляри, отбеляза телекомуникационният доставчик по това време.
Вторият хакерски инцидент беше свързан с атакуващи, които незаконно са изтеглили клиентски данни на AT&T от облачна платформа на трета страна, хоствана от Snowflake. Американската компания заяви, че записите за обаждания и текстови съобщения, осъществени между 1 май и 31 октомври 2022 г., са били компрометирани за „почти всички“ мобилни клиенти.